SRC挖掘
文集大纲加载中……
小迪安全知识库
-
+
首页
小程序接口泄漏接管
小程序接口泄漏接管
# 前言 省级单位攻防演练,一个单位直接把数据分拿满,从多个接口的信息泄漏到验证码逻辑缺陷,再到 token 泄漏账号接管,再到另一个小程序的信息泄漏至任意账号登录从而泄漏百万数据,开发人员包是外包人员,不过我就喜欢外包人员开发的系统,嘿嘿嘿。  # 验证码回显 某小程序,可直接手机号微信登录,个人信息处修改,发现需要验证码 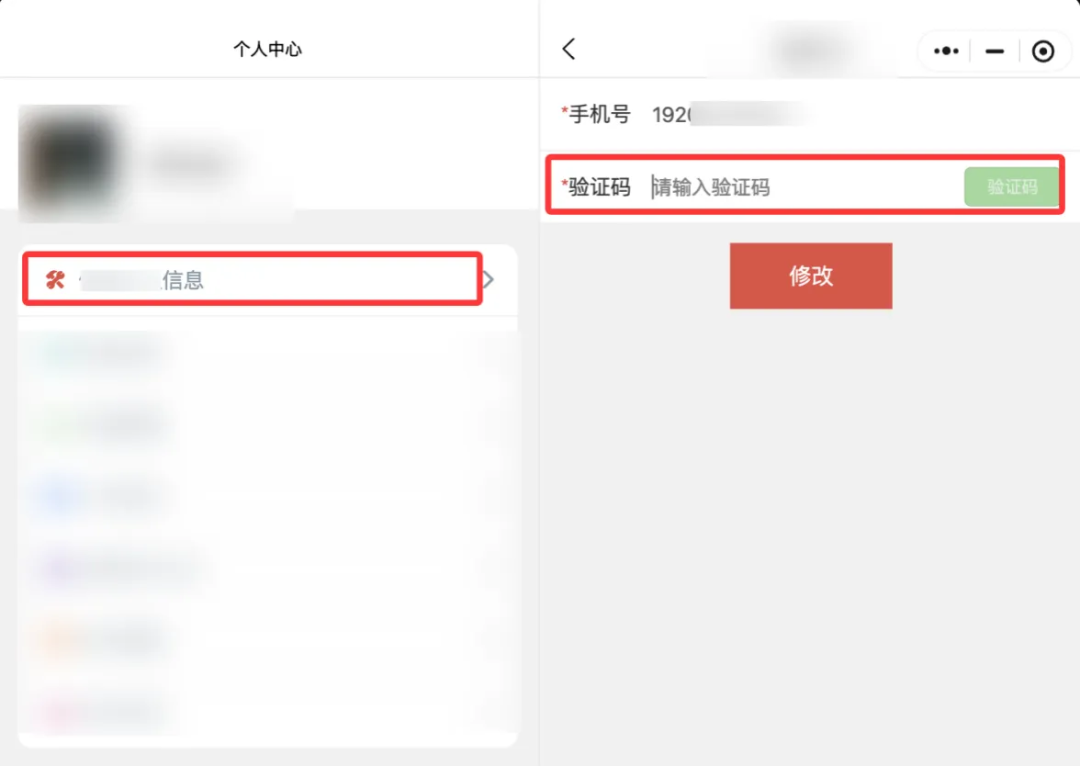 这里没啥强度,发送验证码,抓包,直接回显验证码,简单挖个小洞开开胃 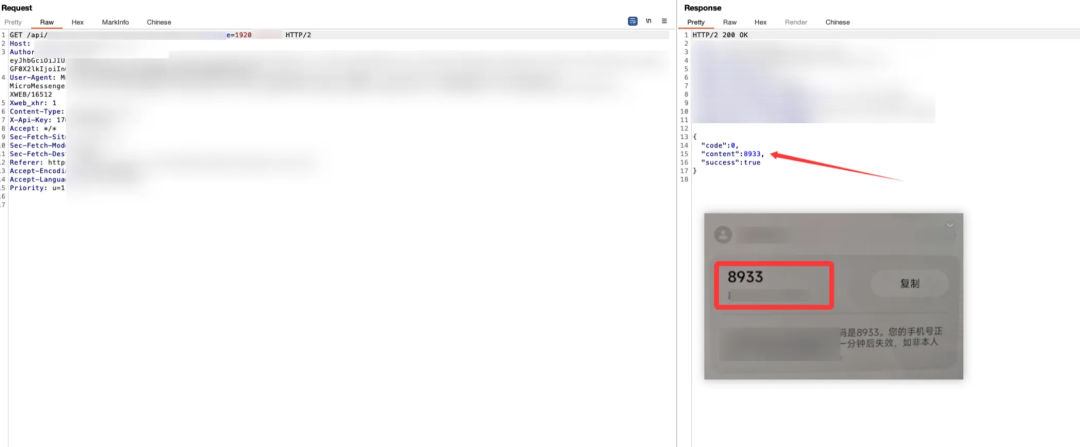 # 信息泄漏 这里登录过后点击首页  抓包,发现存在两个接口泄漏了用户信息,手机号,真实姓名,还有用户反馈提出的一些问题内容信息,信息不是很多,只有几百条,完全没啥危害啊 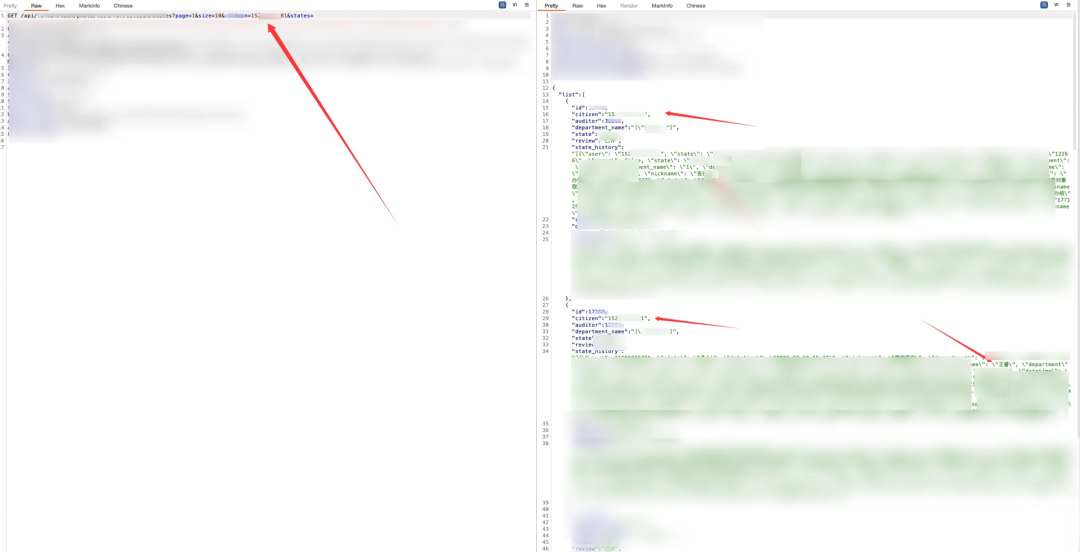 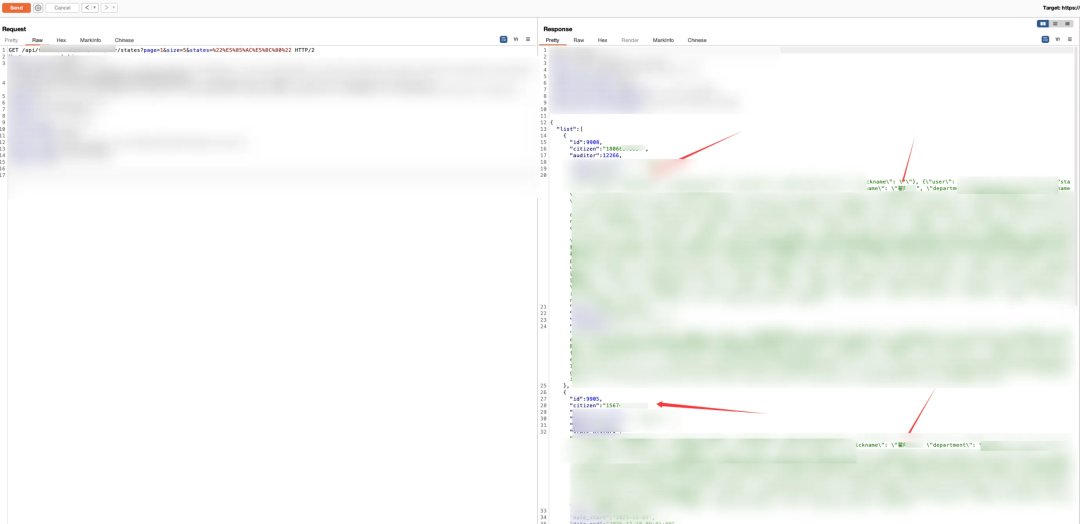 # 越权 这里随便点点但是功能点都不多,发现一个反馈功能点  目前我是没有反馈任何内容的  抓包,可以发现请求包如下,不知道是jwt鉴权还是phone鉴权 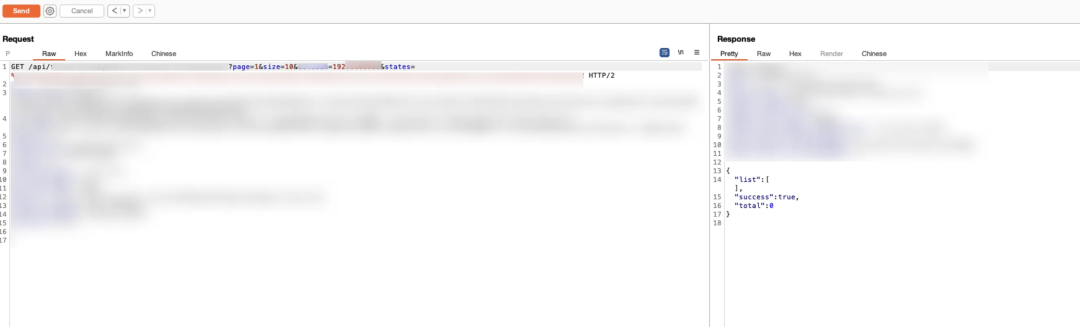 这里直接更改手机号,直接越权获取其他人用户信息 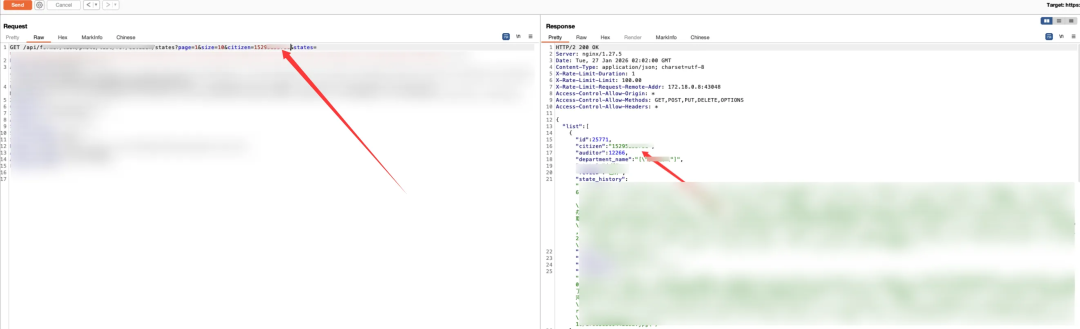 # 账号接管 后面就没啥东西可看了,随后进行反编译小程序看看,发现/user/check/xxxen接口 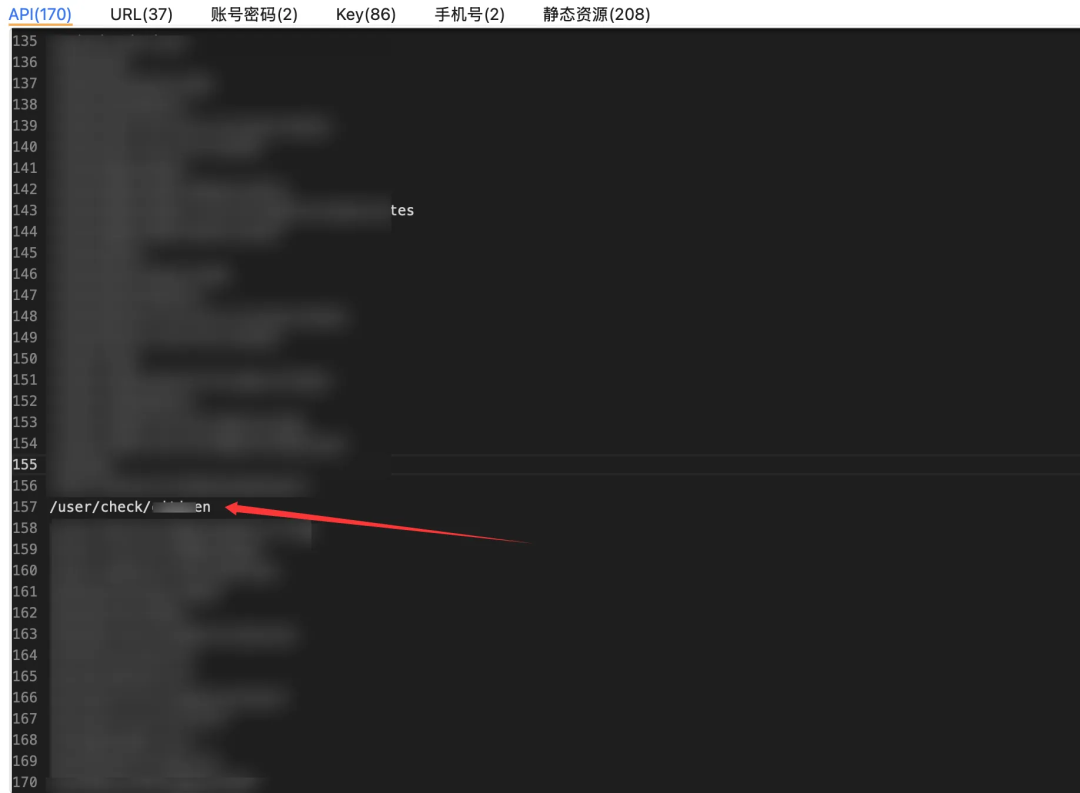 这里直接访问该接口,直接回显jwttoken信息,我这一看就有东西啊 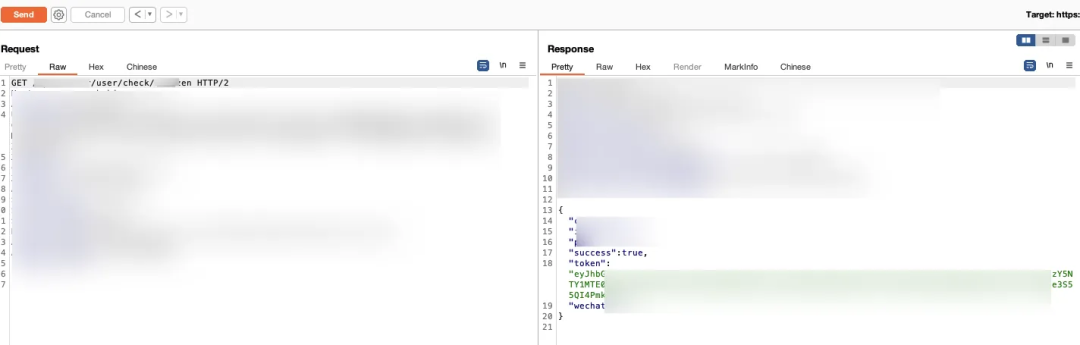 先解码一下jwttoken,发现里面没啥东西,但是存在一个xxxphone的参数 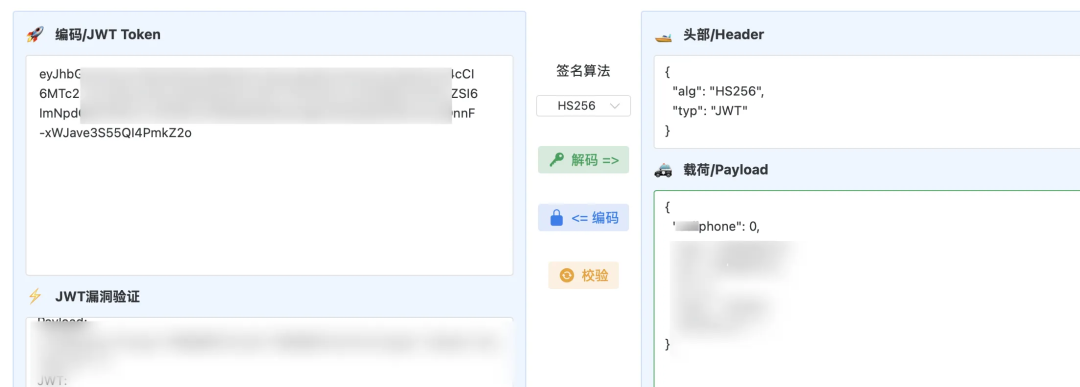 这里直接把xxxphone参数拼接到接口后面,发现xxxphone从0变为1111,我一看这应该有戏啊 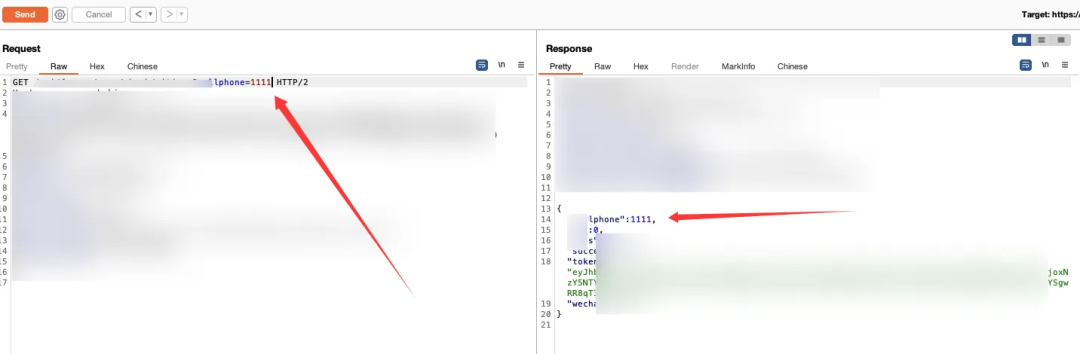 这里直接变成我自己的手机号试试,成功回显自己的手机号token信息 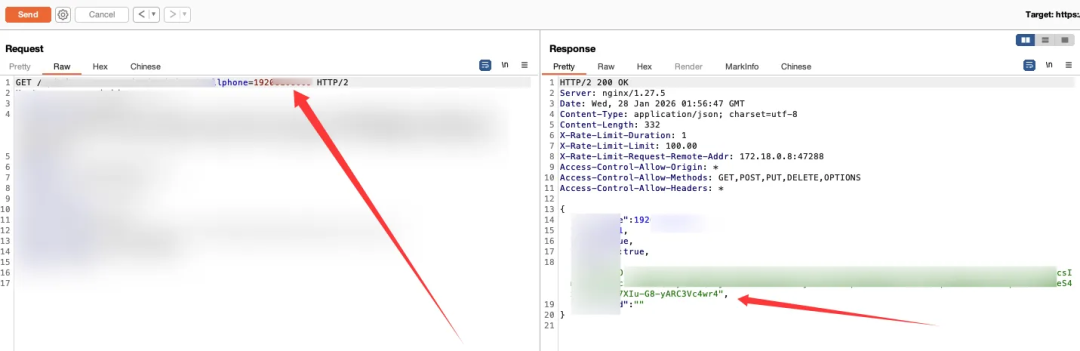 这里可以发现接口如果没有token信息会报错 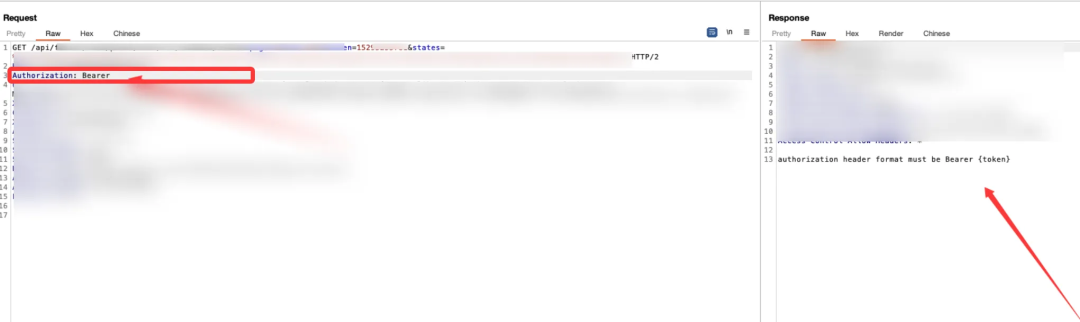 因此我们直接使用xxxen接口生成的token信息,成功回显内容,这里应该是存在任意账号登录了,哈哈哈哈 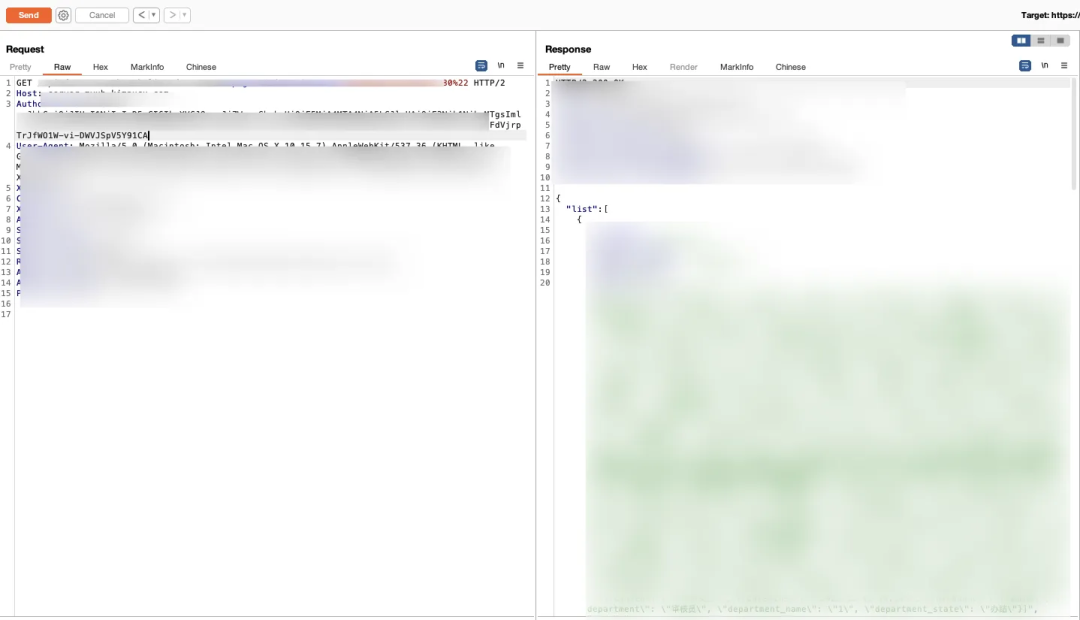 但是这个系统很奇怪,居然没有退出登录接口,搞了半天都不知道怎么验证是否能够任意登录,这里突然发现反馈功能点有搞头,因为我们上面获取到过其他反馈过信息的用户手机号,直接使用他们的手机号生成token,然后抓包替换,很明显成功啦,虽然手机号还是自己的,但是内容已经变成了其他用户的了,也算间接造成任意账号登录吧。 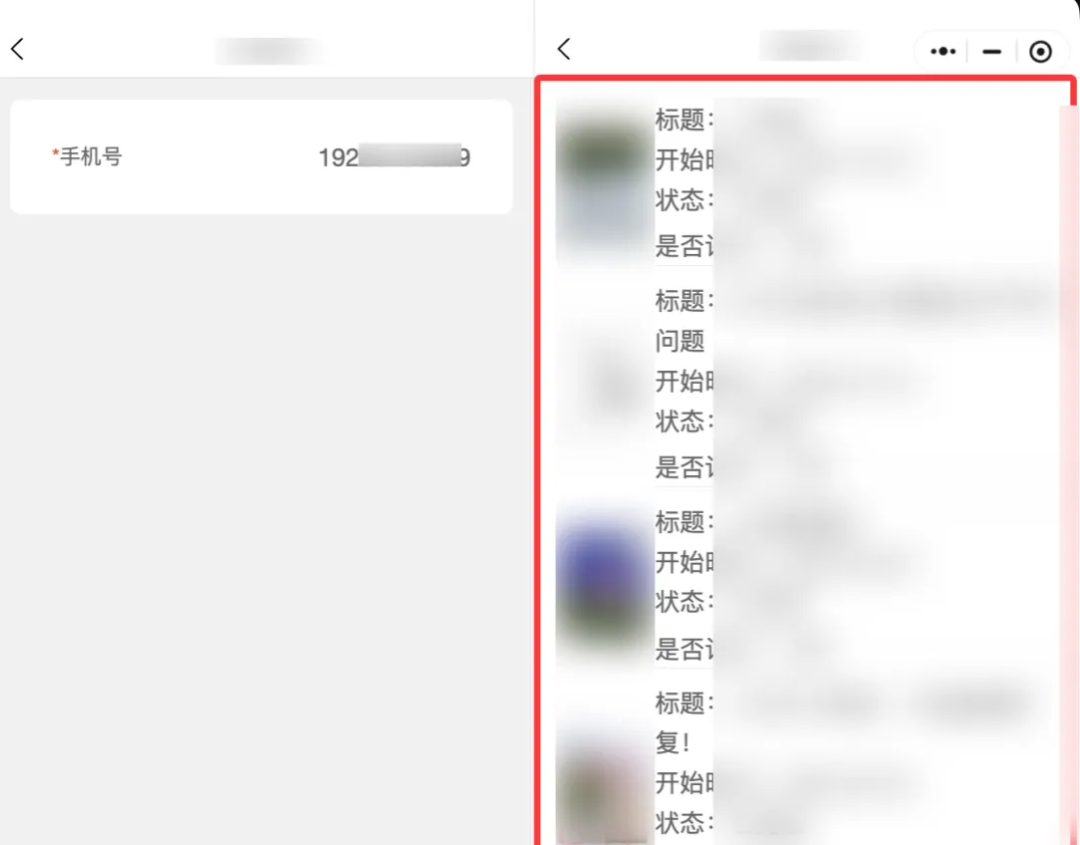 # 信息泄漏至任意账号登录 这里突然发现该单位还存在另一个小程序,备案一模一样  这里点击进去进行登录,验证码,微信登录都试过了,发现登不进去,没接收到验证码,最后才发现下面有一行小字,写着仅限xxx人员使用,人麻了  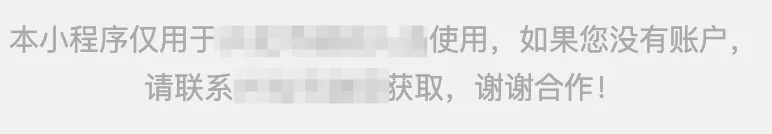 这里没啥好办法,直接反编译小程序,这里发现两个关键点,其中一个为keyword接口 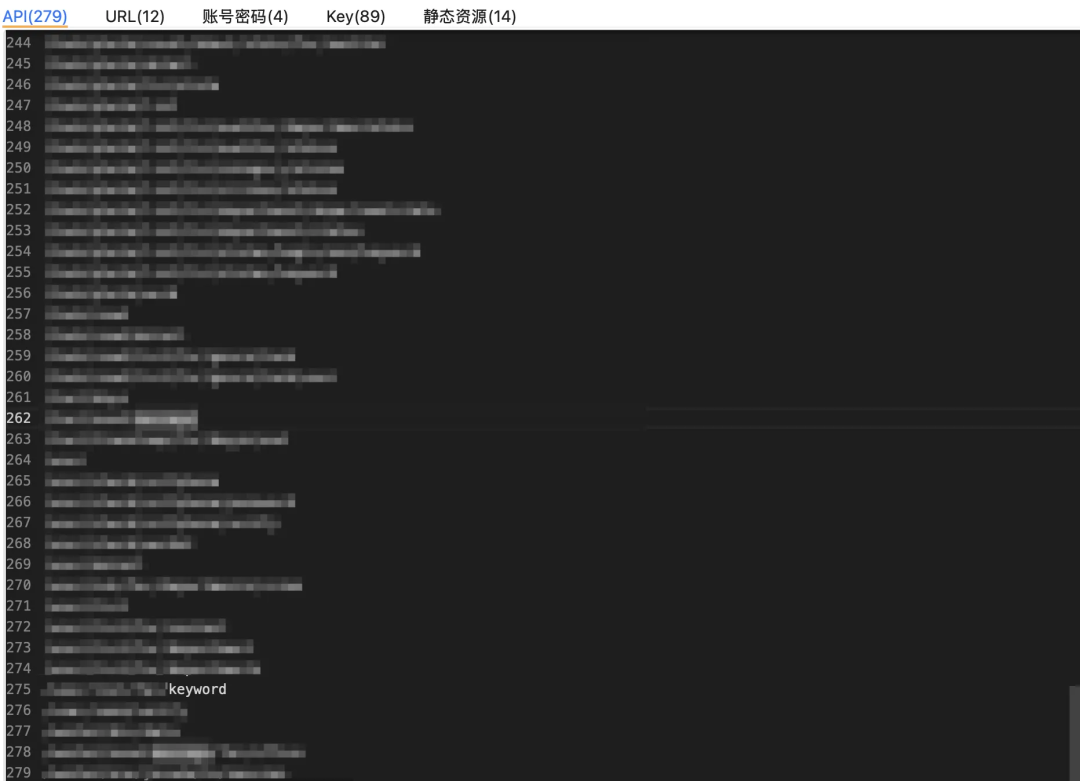 访问提示token信息不对,和第一个小程序的访问报错内容如出一辙 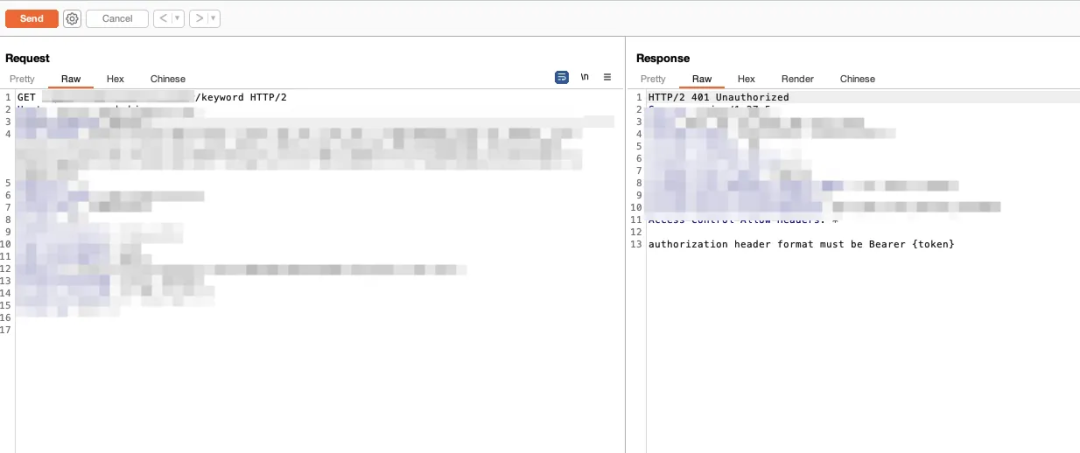 这里肯定是需要token才行,但是通过分析反编译小程序,发现并没有办法拿到,这里灵机一动,直接拿小程序1的token来试试,很好,没有报错了,提示参数缺失 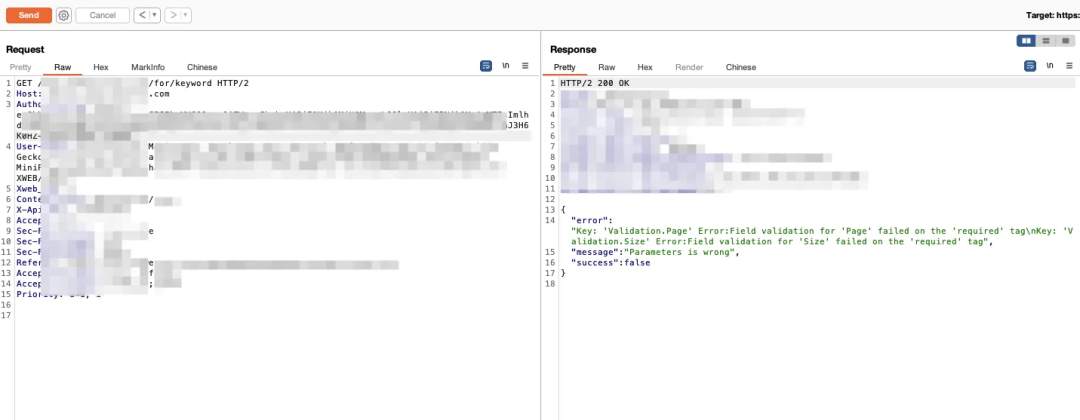 这里给AI直接给出构造参数试试,这里直接给出的信息是Page和Size参数 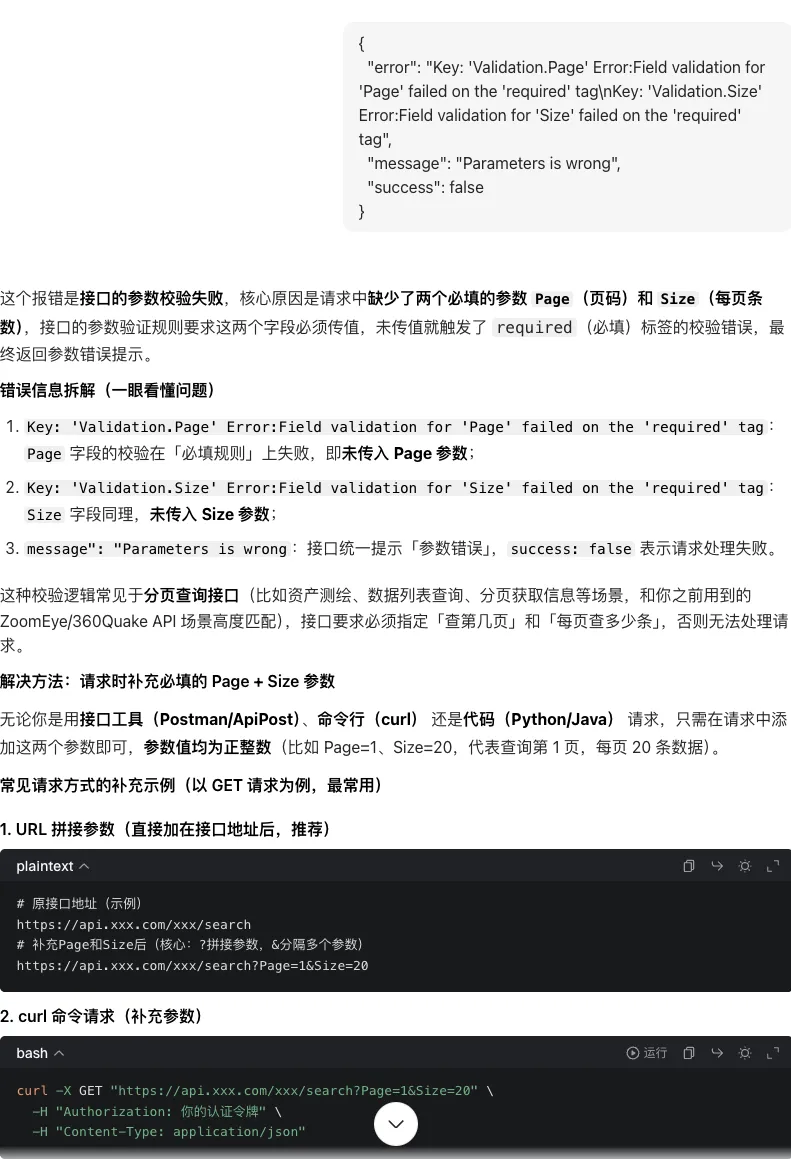 直接拼接,还是报同样的错误 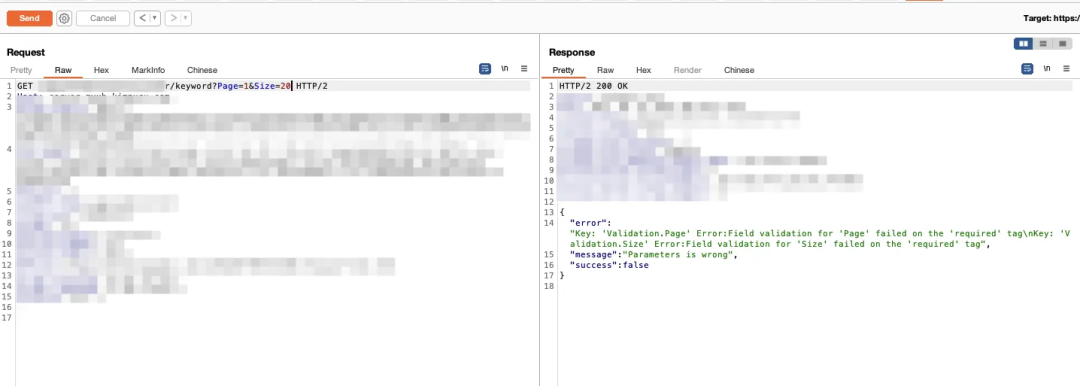 我这里弄了好半天,怀疑过自己怀疑过网络问题,就没有怀疑过Ai,结果他喵的大小写问题,这个智障AI。这里直接回显用户信息,包括手机号密码。账号权限等,我一看不就发财了,而且这里发现密码所有的都是一样的 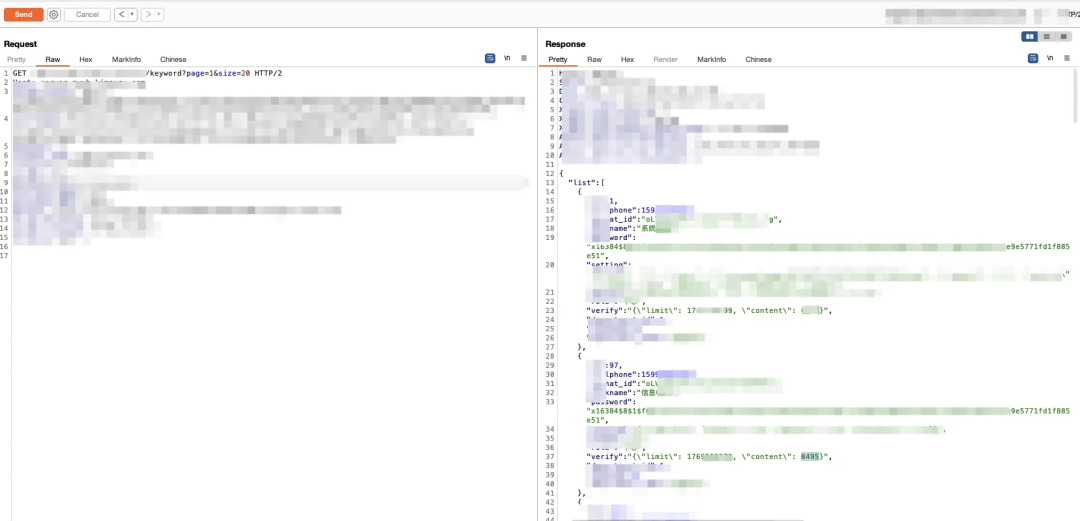 这里就是反编译小程序发现的第二个关键点,发现默认密码,xxxxx\_123654,这里可以直接大胆猜测加密的密码明文的密码就是这个 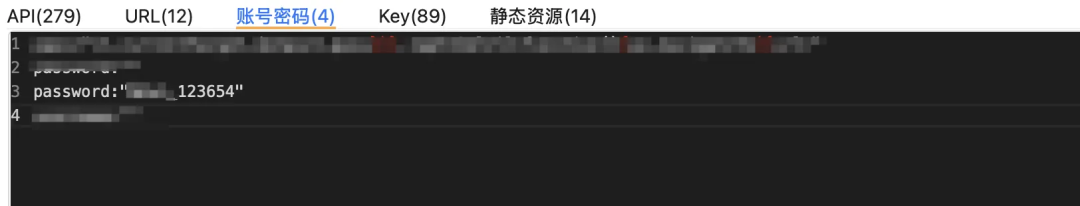 但是上述这个也不重要了,因为还有更炸裂的,这里可以发现content字段,内容为4位数,第一个小程序的验证码回显漏洞也是四位数,所以我猜测这个可能是验证码 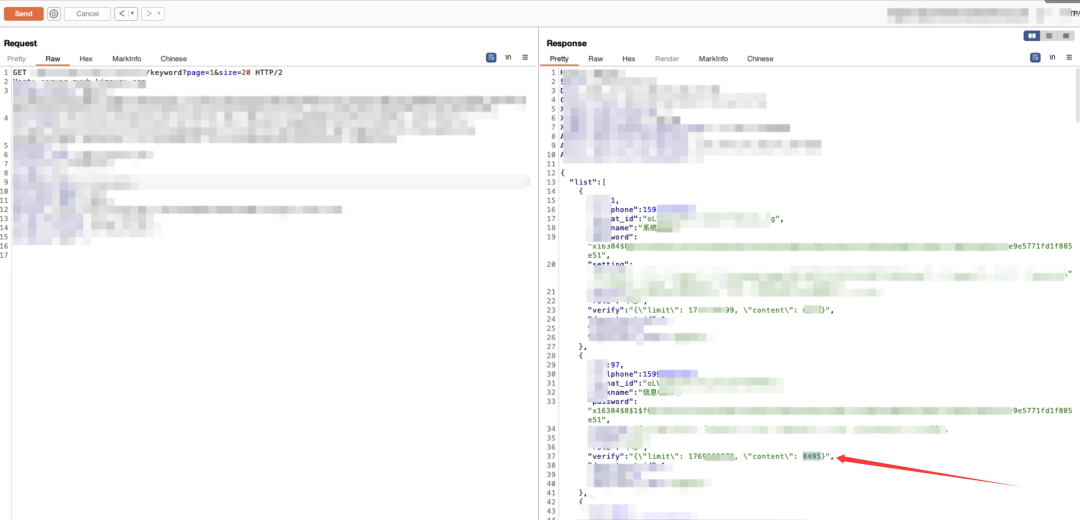 这里直接使用手机号发送验证码,属性上述接口,发现content内容变了,直接使用content内容登录账号 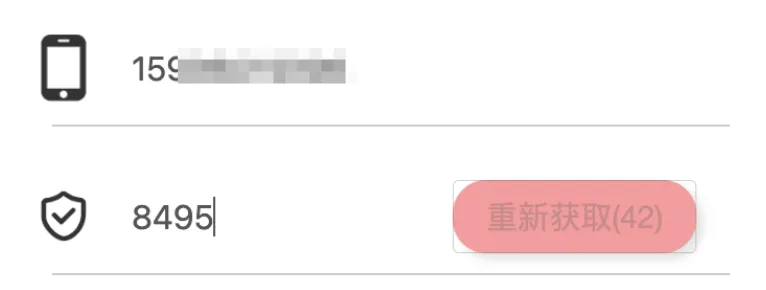 成功登录,里面泄漏几百万的数据,全部都是小程序的反馈内容和其他内容,包括手机号,姓名,住址等等敏感信息。  这里也是直接拿到加分,直接干到第一了,哈哈哈,有点意思  
xiaodi
2026年7月20日 02:32
340
0 条评论
转发
收藏文档
上一篇
下一篇
手机扫码
复制链接
手机扫一扫转发分享
复制链接
分享
链接
类型
密码
更新密码
有效期
Markdown文件
Word文件
PDF文档
PDF文档(打印)