SRC挖掘
文集大纲加载中……
小迪安全知识库
-
+
首页
以为是文件上传结果是XSS
以为是文件上传结果是XSS
## 📖 编者语 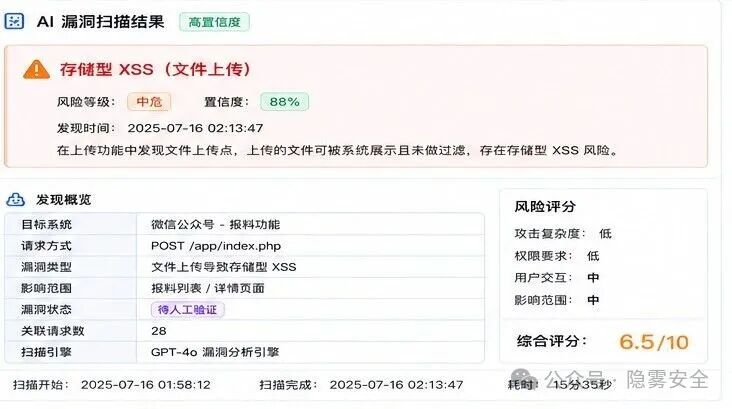 最近AI开始给我一些以前没有接触过的漏洞报告。 这次是文件上传导致的XSS。 今天之前我对这个漏洞几乎没有概念,只知道页面支持上传文件。 漏洞验证的每一步,都是照着AI生成的报告完成的。 最后复现出来的,却不是我一开始理解的文件上传漏洞。 * * * ## 这次报告的入口,是文件上传 今天打开AI后台,新的报告已经生成好了。 这次定位到的是公众号报料功能。 报告里面没有太多分析,第一页只有几个步骤。 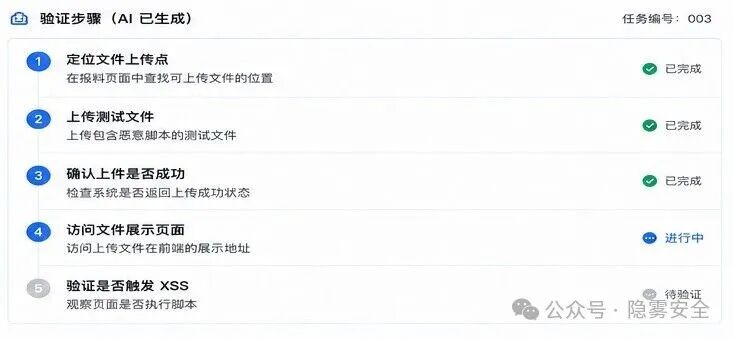 我按照报告开始验证。 * * * ## 第一步,找到上传入口 进入报料页面以后,可以看到上传图片的位置。 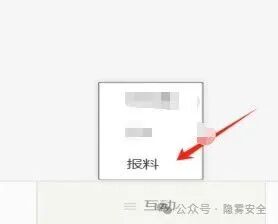 页面支持上传图片。 选择AI直接生成的测试文件test.html文件内容如下 点击提交。 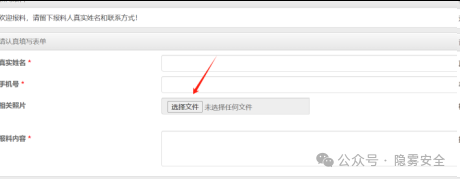 提交完成以后,页面没有提示异常。 文件上传成功。 我重新打开AI报告。 下面还有一步。 ``` 继续验证文件展示页面。 ``` * * * ## 第二步,打开上传后的内容 按照报告里的地址继续访问。 打开页面以后,没有看到异常。 我刷新了一次。 页面弹出了一个提示框。 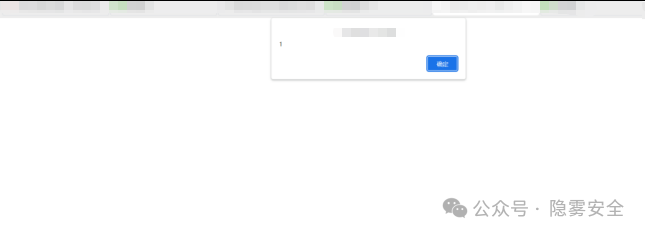 我重新回到报告第一页。 漏洞类型写的是: ``` Stored XSS ``` 这时候才对应上整个验证过程。 上传文件只是第一步。 真正验证的是文件展示页面。 * * * ## 我又重新走了一遍 为了确认是不是偶然。 我重新上传了一次。 重新打开展示页面。 弹窗再次出现。 结果一致。 整个过程和AI报告里的步骤一致。 * * * ## 🤖 AI分析过程 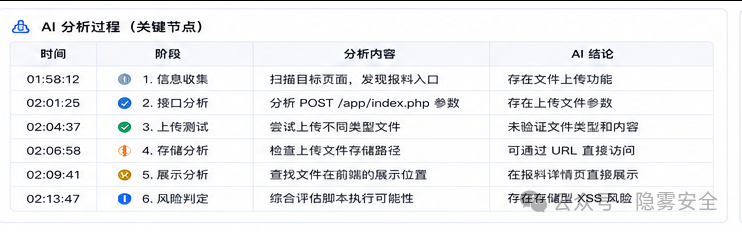 我完成的步骤。 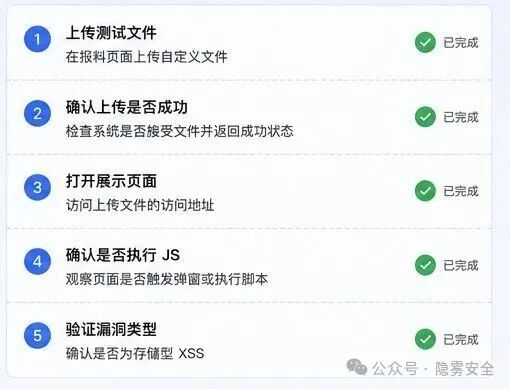 * * * ## 📒 今日验证记录 AI完成 我完成 定位测试入口 ✅ 进入页面 分析展示位置 ✅ 上传文件 生成验证步骤 ✅ 验证展示页面 输出漏洞报告 ✅ 确认漏洞 * * * ## 文件上传——>XSS触发流程图 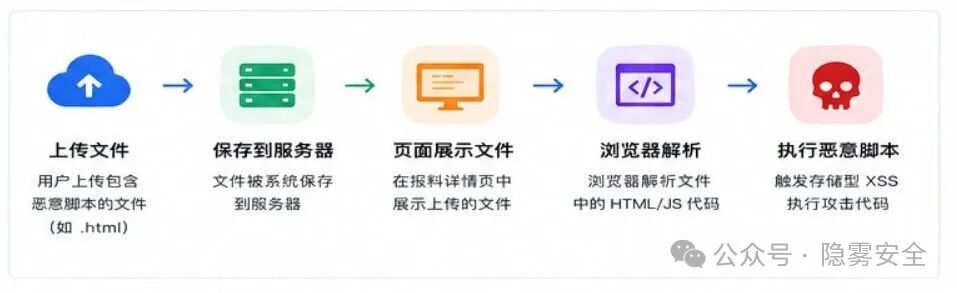 下班 今天还没来得及分析Payload。 也没有研究XSS原理。 只是按照AI生成的报告,把整个验证过程重新走了一遍。 旧的还没整明白新的扫描任务已经挂上了。 不知道明天又会有什么新报告。
xiaodi
2026年7月20日 02:31
222
0 条评论
转发
收藏文档
上一篇
下一篇
手机扫码
复制链接
手机扫一扫转发分享
复制链接
分享
链接
类型
密码
更新密码
有效期
Markdown文件
Word文件
PDF文档
PDF文档(打印)