工具项目
文集大纲加载中……
小迪安全知识库
-
+
首页
全能Web安全扫描工具
全能Web安全扫描工具
## 简介 项目地址:https://github.com/MY0723/FLUX-Webscan [](https://github.com/MY0723/FLUX-Webscan#%E7%AE%80%E4%BB%8B) FLUX v5.4.5是一款专业的Web安全扫描工具,支持CLI命令行和Web界面双模式运行。本次更新重点修复云密钥检测误报问题,包括字节跳动API Key、阿里云/腾讯云SecretKey、百度云AK、地图API密钥等通用字符模式的高假阳性问题。 **核心特性:** * 🔍 25,156+ 指纹库 (含46个AI组件) * 🛡️ **130+种WAF指纹识别** (融合wafw00f,覆盖云服务/国产/商业/开源) * 💣 **700+通用Bypass Payload** (59类绕过技术,12大类SQLi/XSS/LFI/RCE/SSRF) * 🎯 一键全功能扫描 * 📊 美观HTML报告 (含WAF识别独立Tab) * 📄 实时JSON报告(每10秒自动保存) * 🔄 fscan/dddd结果导入 * 🤖 智能速率限制与流量伪装 * 🔐 CSRF Token自动提取与Cookie持久化 * 💾 断点续扫增强(保存完整状态) * 🛡️ 减少误报(隐藏文件/敏感路径过滤优化) * 🌐 **静态/渲染/混合三种扫描模式** * 🖥️ **浏览器渲染扫描(SPA/前端路由支持)** * 📡 **运行时XHR/fetch请求捕获(含响应特征)** * 🤝 **登录态/Cookie/Storage/Token会话贯通** * 🖱️ **轻量交互引擎(智能评分点击)** * 🕷️ **状态化动态Spider(BFS状态队列)** * 🛤️ **前端路由追踪(pushState/hashchange)** * 🔇 **结果降噪(第三方/埋点过滤)** ## 功能特性 [](https://github.com/MY0723/FLUX-Webscan#%E5%8A%9F%E8%83%BD%E7%89%B9%E6%80%A7) ### 🔍 信息收集 [](https://github.com/MY0723/FLUX-Webscan#-%E4%BF%A1%E6%81%AF%E6%94%B6%E9%9B%86) * **JS敏感信息收集**: 云API密钥、认证令牌、个人信息、硬编码凭据等(含熵值验证) * **API端点提取**: 自动提取JS中的API接口路径(支持绝对/相对/模块路径) * **API文档解析**: 支持Swagger/OpenAPI/Postman文档解析 * **页面爬取**: 深度爬取网站页面,提取表单和链接 * **子域名发现**: 自动收集子域名 ### 🎯 指纹识别(增强版) [](https://github.com/MY0723/FLUX-Webscan#-%E6%8C%87%E7%BA%B9%E8%AF%86%E5%88%AB%E5%A2%9E%E5%BC%BA%E7%89%88) * **指纹库规模**: 25,000+条指纹规则 * **支持类别**: OA系统、开发框架、Web服务器、安全设备、数据库、CMS等 * **检测方式**: 多特征交叉验证、Favicon Hash、特定文件探测 * **置信度评分**: 采用加权评分机制,多特征验证降低误报 * 多特征匹配:≥2种不同方法匹配 * 高置信度单一特征:favicon hash等强特征 * 通用关键词过滤:避免"login"、"admin"等通用词汇误报 ### 🛡️ 漏洞测试(差分检测) [](https://github.com/MY0723/FLUX-Webscan#%EF%B8%8F-%E6%BC%8F%E6%B4%9E%E6%B5%8B%E8%AF%95%E5%B7%AE%E5%88%86%E6%A3%80%E6%B5%8B) * **SQL Injection**: SQL注入检测(带基准线差分测试) * **XSS**: 跨站脚本检测(反射型、DOM型) * **LFI**: 本地文件包含检测 * **RCE**: 远程代码执行检测 * **XXE**: XML实体注入检测 * **SSTI**: 服务器端模板注入检测 * **SSRF**: 服务端请求伪造检测(支持交互式DNSLog输入) * **Cloud Security**: 云存储桶安全检测 * **Access Key泄露**: 检测12种云服务商的Access Key/Secret Key(阿里云、腾讯云、华为云、AWS、百度云、七牛云、又拍云、京东云、Google Cloud、Azure、Firebase等) * **存储桶遍历**: 测试未授权列出存储桶文件 * **存储桶接管**: 检测可接管的废弃存储桶 * **ACL/Policy泄露**: 测试访问控制列表和策略配置泄露 * **未授权操作**: 测试未授权上传、删除文件 **差分测试机制:** * 发送正常请求获取基准响应(状态码、长度、内容hash) * 发送Payload后对比差异 * 显著差异才判定为漏洞,误报率降低80%+ ### 🤖 AI基础设施安全检测 (v4.2+) [](https://github.com/MY0723/FLUX-Webscan#-ai%E5%9F%BA%E7%A1%80%E8%AE%BE%E6%96%BD%E5%AE%89%E5%85%A8%E6%A3%80%E6%B5%8B-v42) * **AI推理服务 (5个)**: Ollama、vLLM、Xinference、Triton Inference Server、TGI * **AI工作流平台 (5个)**: n8n、Dify、Flowise、LangFlow、ComfyUI * **AI聊天界面 (4个)**: OpenWebUI、ChatGPT-Next-Web、LobeChat、Gradio * **AI开发工具 (7个)**: Jupyter Notebook、JupyterLab、Jupyter Server、MLflow、Kubeflow、Ray、TensorBoard * **AI数据平台 (3个)**: Feast、ClickHouse、Dask * **国产AI平台 (6个)**: FastGPT、MaxKB、RAGFlow、QAnything、ChuanhuGPT、OneAPI * **AI开发框架 (5个)**: LangChain、LangServe、LangFuse、LiteLLM、FastChat * **其他AI工具 (6个)**: Stable Diffusion WebUI、LLaMA-Factory、AnythingLLM、Marimo、KubePi、MCP * **CVE漏洞检测**: 589+ AI组件CVE (基于AI-Infra-Guard v3.6.2) * **提示词注入检测**: 系统提示泄露、角色扮演绕过、分隔符绕过等 * **模型窃取检测**: 未授权模型列表获取 * **版本检测**: 自动提取组件版本并匹配CVE ### ☸️ Kubernetes安全检测 (v4.0+) [](https://github.com/MY0723/FLUX-Webscan#%EF%B8%8F-kubernetes%E5%AE%89%E5%85%A8%E6%A3%80%E6%B5%8B-v40) * **K8s组件检测**: API Server、Dashboard、etcd、kubelet、kube-proxy * **未授权访问检测**: 各组件未授权访问测试 * **CVE漏洞扫描**: CVE-2018-1002102、CVE-2019-11247、CVE-2020-8554等 * **配置泄露检测**: 配置文件、密钥泄露 ### 🐳 容器安全检测 (v4.0+) [](https://github.com/MY0723/FLUX-Webscan#-%E5%AE%B9%E5%99%A8%E5%AE%89%E5%85%A8%E6%A3%80%E6%B5%8B-v40) * **容器逃逸风险**: 特权容器、危险挂载检测 * **Docker API**: 未授权访问检测 * **Containerd/CRI-O**: 运行时安全检测 * **容器CVE库**: CVE-2019-5736、CVE-2020-15257、CVE-2021-30465、CVE-2022-0847等 ### 🔄 CI/CD配置安全检测 (v4.3+) [](https://github.com/MY0723/FLUX-Webscan#-cicd%E9%85%8D%E7%BD%AE%E5%AE%89%E5%85%A8%E6%A3%80%E6%B5%8B-v43) * **CI/CD配置文件泄露**: * GitLab CI (.gitlab-ci.yml) * Jenkins (Jenkinsfile, credentials.xml) * GitHub Actions (.github/workflows/) * Travis CI, CircleCI, Drone CI, Azure Pipelines * Docker (Dockerfile, docker-compose.yml) * Kubernetes (deployment.yaml, secret.yaml) * Ansible, Terraform配置 * **敏感信息检测** (17种Token类型): * GitLab Token / Runner Token * Jenkins API Token * Travis CI / CircleCI Token * Docker Hub Token / Registry Auth * npm / PyPI / RubyGems Token * Slack / Discord Webhook * **环境变量泄露检测**: * AWS Access Key / Secret Key * Database URL with password * Private Key in ENV * 密码/密钥在环境变量中 ### ✅ 漏洞利用验证 (v4.1+) [](https://github.com/MY0723/FLUX-Webscan#-%E6%BC%8F%E6%B4%9E%E5%88%A9%E7%94%A8%E9%AA%8C%E8%AF%81-v41) * **自动验证**: 高危/严重漏洞自动验证 * **SQL注入验证**: 时间盲注、错误回显验证 * **RCE验证**: 延迟执行、输出回显验证 * **LFI验证**: 文件读取验证 * **SSRF验证**: 内部服务访问验证 * **云元数据验证**: 云实例元数据访问验证 * **AI/K8s/Docker验证**: 未授权访问验证 * **利用证明**: 生成PoC和影响评估 ### 🔥 WAF指纹识别与智能Bypass (v5.4.1) [](https://github.com/MY0723/FLUX-Webscan#-waf%E6%8C%87%E7%BA%B9%E8%AF%86%E5%88%AB%E4%B8%8E%E6%99%BA%E8%83%BDbypass-v541) * **WAF识别**: 自动识别**130+种WAF**(融合wafw00f,多维度检测) * **云服务**: Cloudflare, AWS WAF, Azure Application Gateway, Google Cloud Armor, Akamai, Fastly等 * **国产WAF**: 阿里云盾, 腾讯云WAF, 华为云WAF, 安全狗, 云锁, 360网站卫士, 长亭雷池, 知道创宇, 安恒等 * **商业WAF**: F5 BIG-IP, Fortinet, Barracuda, Radware, Sophos, Wordfence, Wallarm等 * **开源方案**: ModSecurity, NAXSI, Varnish, Coraza等 * **WordPress插件**: Wordfence, Sucuri, iThemes Security, All In One WP Security等 * **检测维度**: 响应头 + 响应体 + Cookie 三维匹配,置信度评分排序 * **Bypass Payload引擎 (v5.4.1)**: * **11种专用绕过**: 每种主流WAF有针对性payload(SQLi/XSS/LFI/RCE/SSRF各5-8个) * **700+通用池**: 59类绕过技术(空白替换/大小写/双写/编码/宽字节/时间盲注/报错注入/堆叠查询/Null截断/伪协议/反弹Shell/云元数据/OOB外带...) * **无WAF也增强**: 即使未检测到WAF,通用增强payload也会参与测试(提高检测率) * **智能策略选择**: 根据WAF类型自动选择HTTP头绕过(Cloudflare用Chrome UA、国产WAF用爬虫UA等) * **报告集成**: 命令行实时输出 + HTML报告独立"WAF识别"Tab + 漏洞标注绕过来源 ### 🤖 智能防护规避 [](https://github.com/MY0723/FLUX-Webscan#-%E6%99%BA%E8%83%BD%E9%98%B2%E6%8A%A4%E8%A7%84%E9%81%BF) * **自适应速率限制**: 根据服务器响应动态调整请求频率 * **Header轮换**: 4种真实浏览器指纹轮换(Chrome/Windows, Chrome/Mac, Firefox, Safari) * **流量指纹伪装**: 完整的Sec-Ch-Ua头、Accept-Language等 * **CSRF Token自动提取**: 支持6种常见Token格式 * **Cookie持久化**: 保存/加载会话状态,支持登录后扫描 ### 🔬 JS代码分析 [](https://github.com/MY0723/FLUX-Webscan#-js%E4%BB%A3%E7%A0%81%E5%88%86%E6%9E%90) * **混淆还原**: 支持eval(atob(...))、String.fromCharCode、\\x十六进制、\\uUnicode解码 * **DOM XSS检测**: 静态污点分析追踪source(location.hash)到sink(innerHTML)的数据流 * **API参数提取**: 从JS代码中提取fetch/ajax调用的参数名 * **参数Fuzzing**: 对提取的参数进行自动模糊测试 ### 📊 报告生成 [](https://github.com/MY0723/FLUX-Webscan#-%E6%8A%A5%E5%91%8A%E7%94%9F%E6%88%90) * **HTML报告**: 美观的可视化报告,含统计图表 * **JSON输出**: 结构化数据便于集成 * **请求/响应包**: 详细的HTTP请求和响应信息 * **漏洞验证状态**: 标识已验证/未验证漏洞 ### 🖥️ 浏览器渲染扫描 (v5.0+) [](https://github.com/MY0723/FLUX-Webscan#%EF%B8%8F-%E6%B5%8F%E8%A7%88%E5%99%A8%E6%B8%B2%E6%9F%93%E6%89%AB%E6%8F%8F-v50) * **三种扫描模式**: static(静态)、render(渲染)、hybrid(混合) * **Playwright集成**: 使用真实浏览器渲染SPA/前端路由页面 * **运行时请求捕获**: 捕获XHR/fetch请求,识别真实API接口 * **登录态支持**: 加载Cookie到浏览器上下文,支持登录后扫描 * **会话贯通**: 浏览器Cookie可同步回requests会话 * **状态化Spider (v1.1)**: BFS状态队列调度,URL+路由+交互链路+页面签名去重 * **前端路由追踪 (v1.1)**: 监听history.pushState/hashchange/popstate路由变化 * **运行时响应感知 (v1.1)**: 捕获XHR/fetch响应特征(status\_code/content\_type/response\_hash) * **存储状态同步 (v1.1)**: localStorage/sessionStorage/Token同步到后续请求 * **结果降噪 (v1.1)**: 过滤第三方请求、埋点分析、CDN静态资源 ### 🖱️ 轻量交互引擎 (v5.0+) [](https://github.com/MY0723/FLUX-Webscan#%EF%B8%8F-%E8%BD%BB%E9%87%8F%E4%BA%A4%E4%BA%92%E5%BC%95%E6%93%8E-v50) * **可控点击**: 预算控制下的高价值元素点击(默认最多10次/页3次) * **智能识别**: 自动识别导航菜单、Tab切换、折叠面板、下拉按钮等8类元素 * **风险评分**: 避开危险按钮(删除/支付/注销/重置/卸载等15类关键词) * **高价值优先**: 优先点击login/admin/dashboard/upload/api/swagger/config/manage/console * **交互发现**: 点击后提取新链接和运行时请求,自动触发隐藏内容 ### 界面预览 [](https://github.com/MY0723/FLUX-Webscan#%E7%95%8C%E9%9D%A2%E9%A2%84%E8%A7%88) [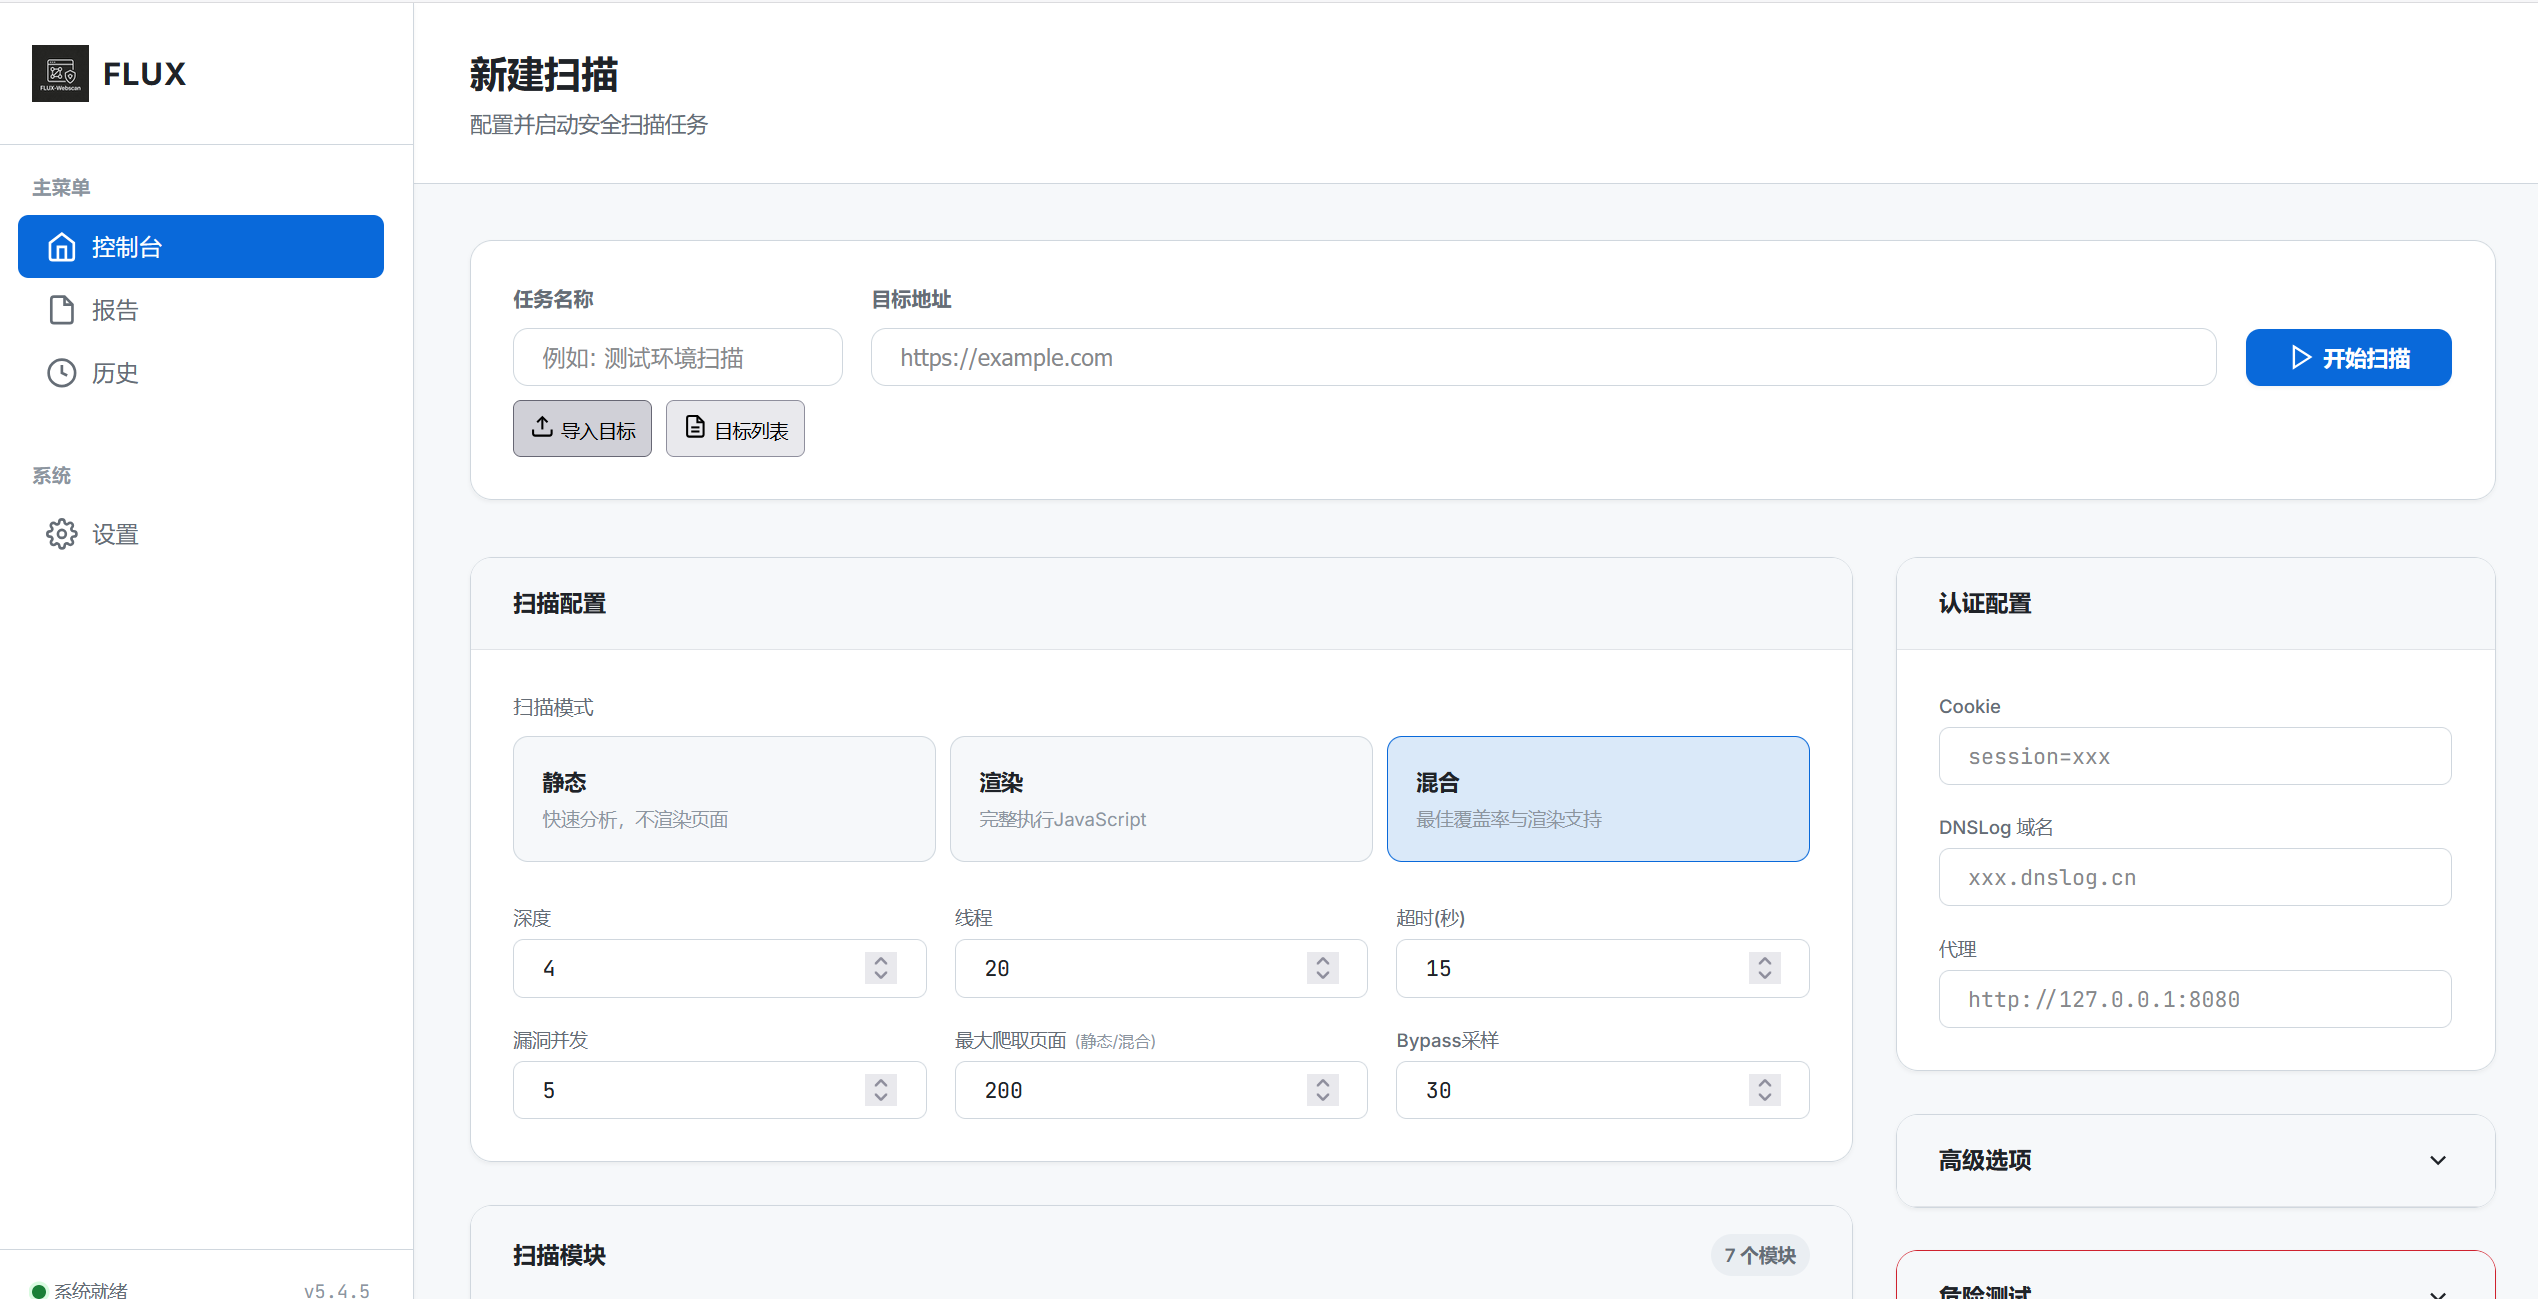](https://private-user-images.githubusercontent.com/74171727/581779717-c8e84b19-26d0-4cf4-b915-ef80fed40713.png?jwt=eyJ0eXAiOiJKV1QiLCJhbGciOiJIUzI1NiJ9.eyJpc3MiOiJnaXRodWIuY29tIiwiYXVkIjoicmF3LmdpdGh1YnVzZXJjb250ZW50LmNvbSIsImtleSI6ImtleTUiLCJleHAiOjE3ODk0NjQwOTQsIm5iZiI6MTc4OTQ2Mzc5NCwicGF0aCI6Ii83NDE3MTcyNy81ODE3Nzk3MTctYzhlODRiMTktMjZkMC00Y2Y0LWI5MTUtZWY4MGZlZDQwNzEzLnBuZz9YLUFtei1BbGdvcml0aG09QVdTNC1ITUFDLVNIQTI1NiZYLUFtei1DcmVkZW50aWFsPUFLSUFWQ09EWUxTQTUzUFFLNFpBJTJGMjAyNjA5MTUlMkZ1cy1lYXN0LTElMkZzMyUyRmF3czRfcmVxdWVzdCZYLUFtei1EYXRlPTIwMjYwOTE1VDA5MTYzNFomWC1BbXotRXhwaXJlcz0zMDAmWC1BbXotU2lnbmF0dXJlPTNlNDg3OTliMDJhY2NhNmM4MzJhNjgyNzZjMTYwNDA2ZDZiMGI4MGVmN2U1YWMwZDlhMzU0ODEwYWYyYzk4ZDMmWC1BbXotU2lnbmVkSGVhZGVycz1ob3N0JnJlc3BvbnNlLWNvbnRlbnQtdHlwZT1pbWFnZSUyRnBuZyJ9.PjOq6q60Qevudi59zlIP3NBgj6YrwkyP49KvwyXbgAc) [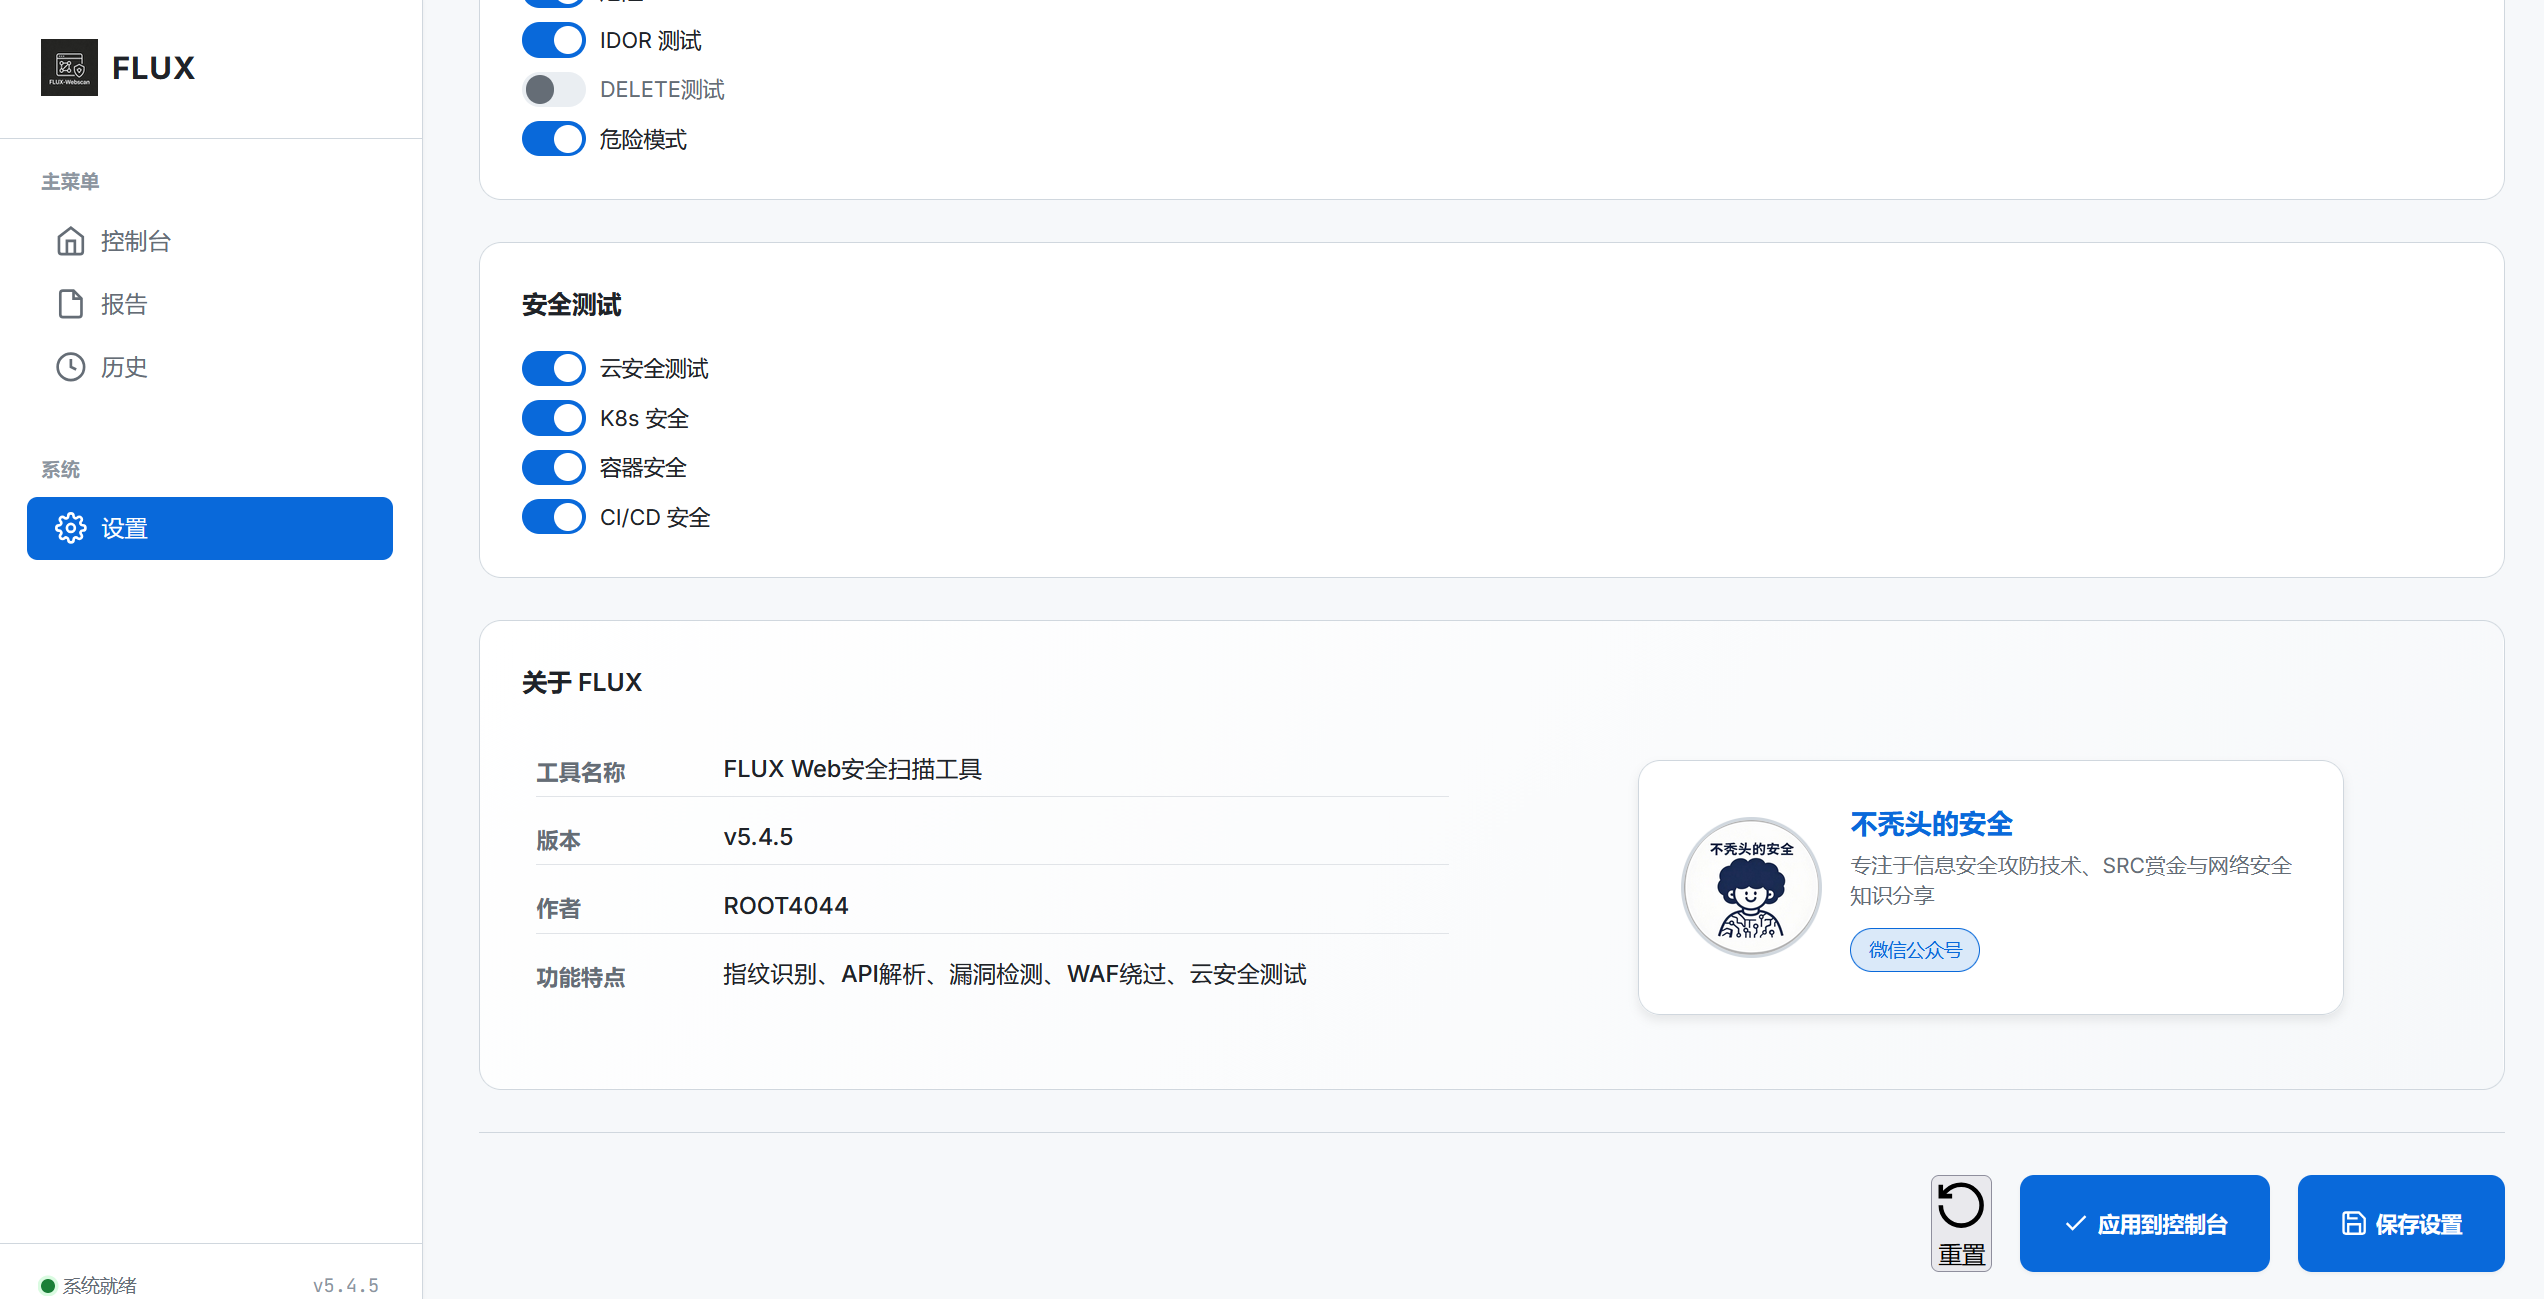](https://private-user-images.githubusercontent.com/74171727/581780969-0c6155cd-da2e-4be2-bf1c-897abacfe052.png?jwt=eyJ0eXAiOiJKV1QiLCJhbGciOiJIUzI1NiJ9.eyJpc3MiOiJnaXRodWIuY29tIiwiYXVkIjoicmF3LmdpdGh1YnVzZXJjb250ZW50LmNvbSIsImtleSI6ImtleTUiLCJleHAiOjE3ODk0NjQwOTQsIm5iZiI6MTc4OTQ2Mzc5NCwicGF0aCI6Ii83NDE3MTcyNy81ODE3ODA5NjktMGM2MTU1Y2QtZGEyZS00YmUyLWJmMWMtODk3YWJhY2ZlMDUyLnBuZz9YLUFtei1BbGdvcml0aG09QVdTNC1ITUFDLVNIQTI1NiZYLUFtei1DcmVkZW50aWFsPUFLSUFWQ09EWUxTQTUzUFFLNFpBJTJGMjAyNjA5MTUlMkZ1cy1lYXN0LTElMkZzMyUyRmF3czRfcmVxdWVzdCZYLUFtei1EYXRlPTIwMjYwOTE1VDA5MTYzNFomWC1BbXotRXhwaXJlcz0zMDAmWC1BbXotU2lnbmF0dXJlPTE0Nzg3MmU2YjJkZDdjYThhMmY1MWFiYTVjNjNkNGQ1NzZkOGUwOGE3OTc0ZmE1ZmNmOTlmYzQyM2ZlZDUxZjkmWC1BbXotU2lnbmVkSGVhZGVycz1ob3N0JnJlc3BvbnNlLWNvbnRlbnQtdHlwZT1pbWFnZSUyRnBuZyJ9.o5Lz4T3R4YwtrIG5Jpr0zCOGay2kP8bmNBG_tXGq0WY)
xiaodi
2026年9月15日 17:18
7
0 条评论
转发
收藏文档
上一篇
下一篇
手机扫码
复制链接
手机扫一扫转发分享
复制链接
分享
链接
类型
密码
更新密码
有效期
Markdown文件
Word文件
PDF文档
PDF文档(打印)