SRC挖掘
文集大纲加载中……
小迪安全知识库
-
+
首页
短信验证码缺陷到弱口令
短信验证码缺陷到弱口令
废话不多说,开始复现,找到某个小学的小程序 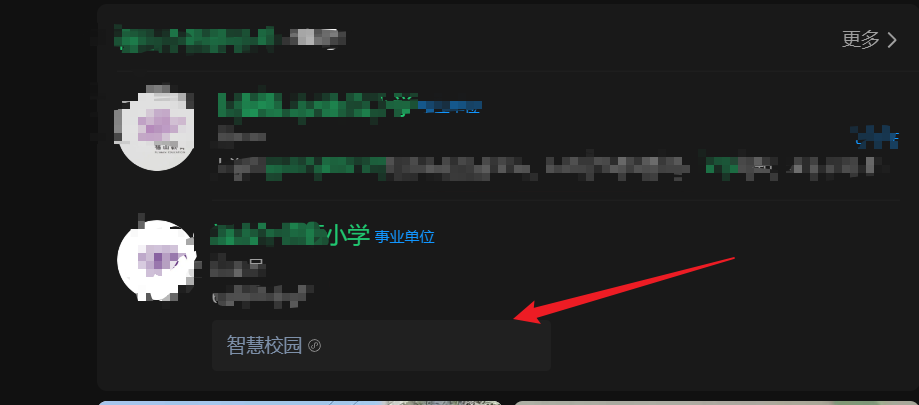 是一个第三方平台,需要输入手机号才能绑定 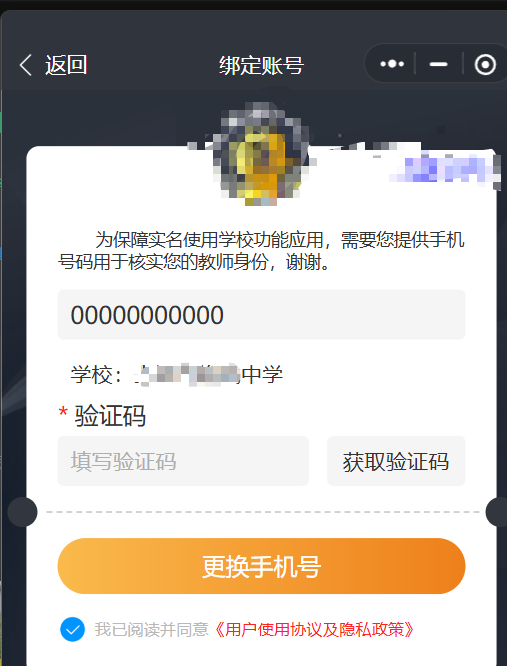 而且输入对应的手机号会直接返回对应的学校,这样子就免地去爆破了,用一些常用地手机号手测一次即可,比如 00000000000,13888888888,18888888888 这些手机号一般都是管理员或者开发为了测试才会设置的 获取验证码,4 位数的,这里有个小技巧就是你可以故意输错几次,尝试登录一下,如果没有限制错误次数,那就大胆开始爆破吧~ 图片有点糊了,当时只截了屏,因为 edu 报告看不了了,大家谅解一下,反正就是通过爆破验证码直接进入后台了 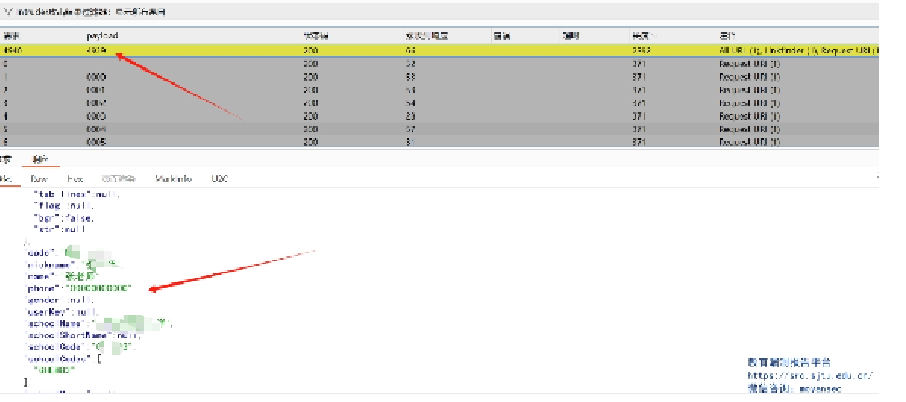 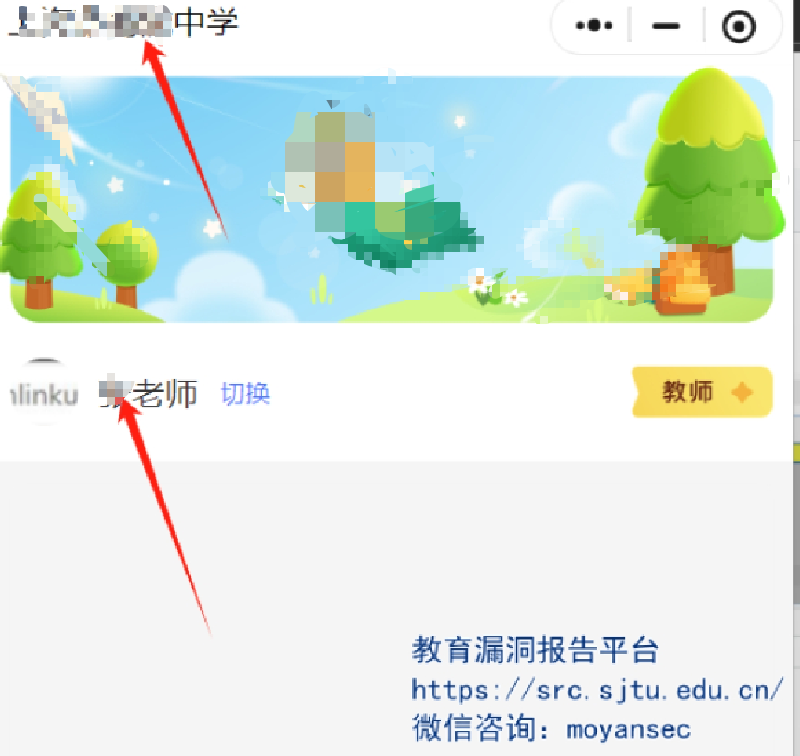 然后特权账户,看学生身份证啊,成绩啊,手机号啊,这些都可以 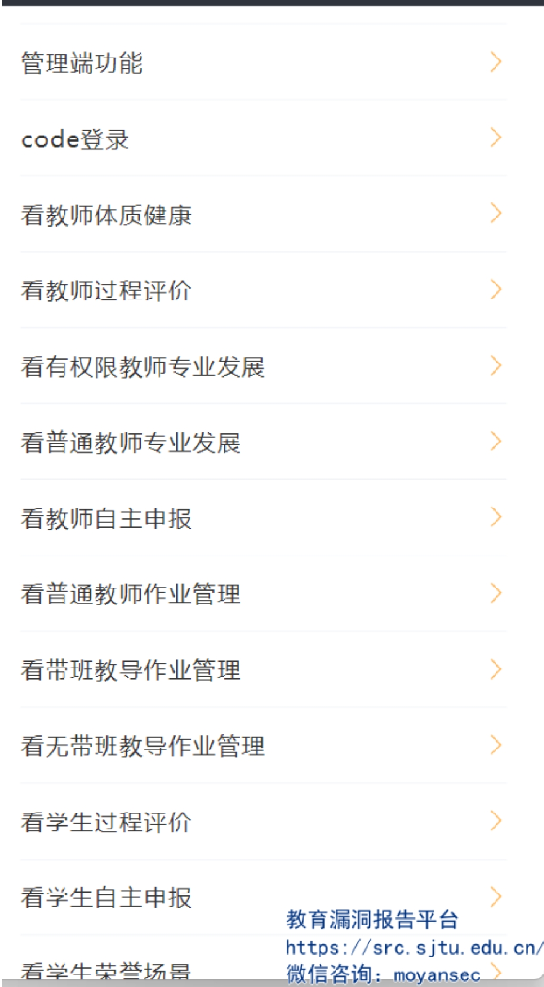 这里不给大家一一展示,但是某个地方的信息泄露我真的要给大家看看 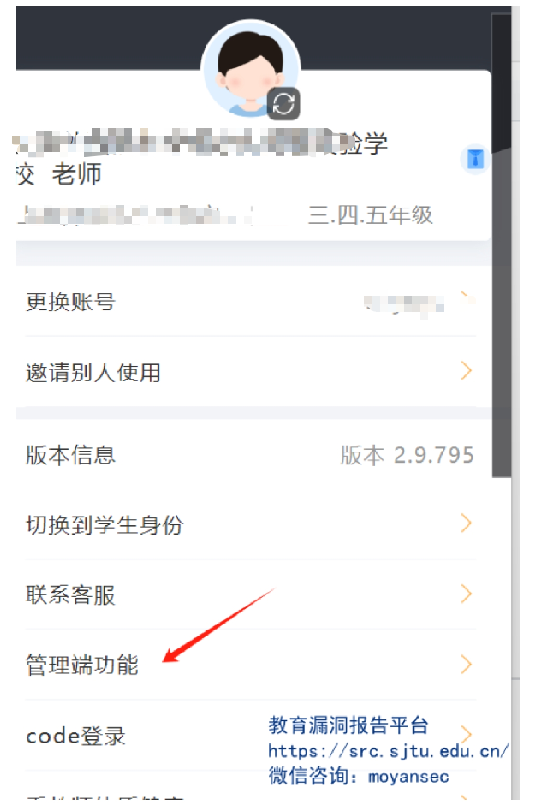 点击管理端功能,发现这个第三方程序其中任意一个学校的管理员可以查看整个平台所有管理员的账号密码 我直接搜上海,密码清一色的 qwerty,就是键盘字母那一列的前六位 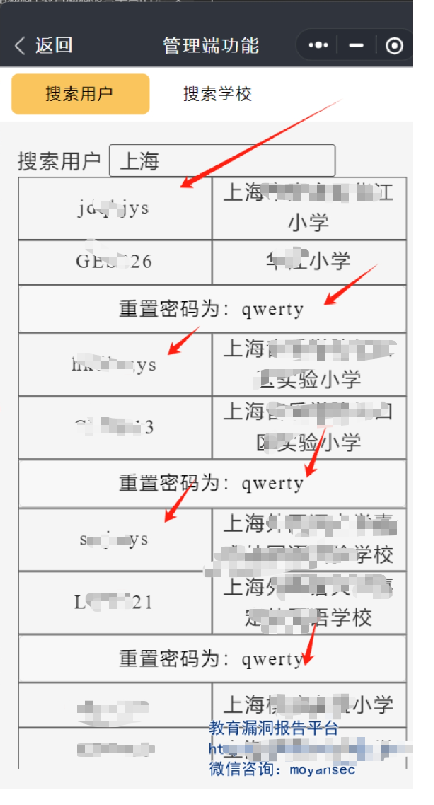 当时测试的时候把账号密码全部试了一遍,不能说没有吧,十个学校只有一两个改了密码的,哈哈 说白了,最大的问题就是: 系统本身的门(4位验证码)就不结实,一踹就开。而更离谱的是,进来后发现所有管理员的保险箱(后台账户)密码都设得特别简单,等于大门开了之后,里面完全不设防。 根本原因就是,没有人会去自己为难自己,为了方便好记,根本没人去改那个复杂的初始密码,安全意识太薄弱,导致整个系统形同虚设。
xiaodi
2026年6月1日 16:56
210
0 条评论
转发
收藏文档
上一篇
下一篇
手机扫码
复制链接
手机扫一扫转发分享
复制链接
分享
链接
类型
密码
更新密码
有效期
Markdown文件
Word文件
PDF文档
PDF文档(打印)