SRC挖掘
业务支付逻辑安全案例
某度ID值爆破任意登录
社交应用越权泄露漏洞
某迅相册APP绕过XSS
某度利用上传触发XSS
泄露验证造成签约越权
小程序放包绕过人脸识别
业务逻辑绕过人脸识别
竞争并发拿下挑战赛
某B未绑定导致任意注册
时间校验机制领取VIP
某视频不安全对象引用
无回显SSRF修改利用
社交应用放包越权测回
理财支付漏洞四舍五入
某迅API分享导致重定向
吃货去改包提权超管
某云厂商社区SSRF挖掘
代金卷导致的支付错误
某鹅邮箱附件上传XSS
导出功能导致任意修改
某商城补领优惠券并发
限制购买多次创建绕过
钓鱼供应链挖掘利用
老SQL注入换思路就行
EDUSRC玩通用逻辑
企业功能从限制入手
从逆向角度玩APP测试
CNVD通用漏洞证书思路
地图Key泄露绕过利用
绕过CDN获取2高2中
首单VIP签约叠加使用
简单的JS分析未授权
冷门CORS配置出错挖掘
登录框到通用漏洞挖掘
统一系统认证挖掘点
前端校验错误直接捡洞
前端检验导致信息泄露
众测SRC测试姿势总结
细微数据包找越权撤回
AI代码审计实现自动出货
小程序资产测文件上传
爆破支付密码绕过限制
APP绕过时间过期限制
某APP逆向渗透测试总
EDU证书985泄露越权
小程序让地址校验失效
短信验证码缺陷到弱口令
JS逆向签名链到任意登录
AI拿下第一个SRC漏洞
某EDU通用系统渗透测试
盘点主流大厂SRC规则
AI自动搞定小程序审计
2026浏览器安全插件
AI+小程序任意登录漏洞
众测一路追到供应链
AI渗透实战赋能记录
AI帮我挖到的第一个高危
某医院系统渗透测试
以为是文件上传结果是XSS
小程序接口泄漏接管
汇总越权重放APP挖掘
实战豆包EDU测试好帮手
业务系统漏洞验证记录
面向SRC的Agent知识体系
记一次src上某APP的测试
多个EDU&企业SRC分享
由未授权访问敏感泄露
Github收集到挖掘提交
越权访问导致数据泄露
登录页突破到后台功能
一次AI提示词注入实战
EDU某xx大学未授权访问
Yakit与Claude全链路渗透
某校园方案通用漏洞挖掘
信息收集到通用getshell
没有AI很难挖到的案例
注册审核绕过泄露组合漏洞
SRC漏洞报告提交稿Skill
开局从登录到未授权注入
红队Agent自主挖洞过程
弱口令从用户级别跳跃
弱口令到JS接口扩大战果
某省护网一次特殊的SQL注入
SRC资产测绘监控链
越权管理到信息泄露
弱口令到JS扩大成果
登录页面到未授权SQL注入
EduSRC漏洞猎洞工具
小迪安全知识库
-
+
首页
EduSRC漏洞猎洞工具
EduSRC漏洞猎洞工具
# crazyedusrc v2.0 🎯 项目地址:https://github.com/dollmarker/crazy_edusrc [](https://github.com/dollmarker/crazy_edusrc#crazyedusrc-v20-) **EduSRC 教育行业猎洞工具 —— 基于搜索引擎 Dork 的一键式侦察 Chrome 扩展** ### 🎯 教育行业专用语法库(60+ 条) [](https://github.com/dollmarker/crazy_edusrc#-%E6%95%99%E8%82%B2%E8%A1%8C%E4%B8%9A%E4%B8%93%E7%94%A8%E8%AF%AD%E6%B3%95%E5%BA%9360-%E6%9D%A1) 按 8 类攻击面组织,全部支持 `{target_domain}` 占位符: | 分类 | 覆盖内容 | |------|-------------------------------------------------------------------------------------------------------------------| | 敏感文档 | 学生名单 / 花名册、身份证号文档、全字段表格、工资津贴表、录取名单、成绩单、奖助学金、教职工信息、党员信息、论文 | | 个人信息 | 身份证+手机号关键词、学籍异动、心理咨询记录、简历泄露、试题答案、文档内口令 | | 后台入口 | 管理后台、OA、一卡通、图书馆、宿舍后勤、缴费财务、教务处后台、监控门禁、实验室管理 | | 统一认证 | CAS、办事大厅、WebVPN、深信服 VPN 指纹、SSO 门户、邮箱、微信入口 | | 组件指纹 | 正方(新版 jwglxt / 旧版)、强智、青果、招生就业、Nacos、Druid、Swagger、Spring Boot 端点、Jenkins、phpMyAdmin、UEditor、泛微 / 致远 / 通达 OA、用友 NC | | 配置泄露 | 数据库备份、网站备份、.env/config、.git/.svn、日志、容器/K8s 配置、数据库连接串 | | 目录遍历 | 开放目录、上传目录、备份目录、索引中的表格 | | 通用侦察 | 报错泄露、测试/旧系统、弱口令、上传接口、论坛、API 文档 | ## 界面预览 [](https://github.com/dollmarker/crazy_edusrc#-%E7%95%8C%E9%9D%A2%E9%A2%84%E8%A7%88) 均为 v2.0.0 实机截图(深色为面板自带的深色模式,与页面主题互不影响)。 工具总体布局 一键跑高危:挨个执行,不引发浏览器流量异常 [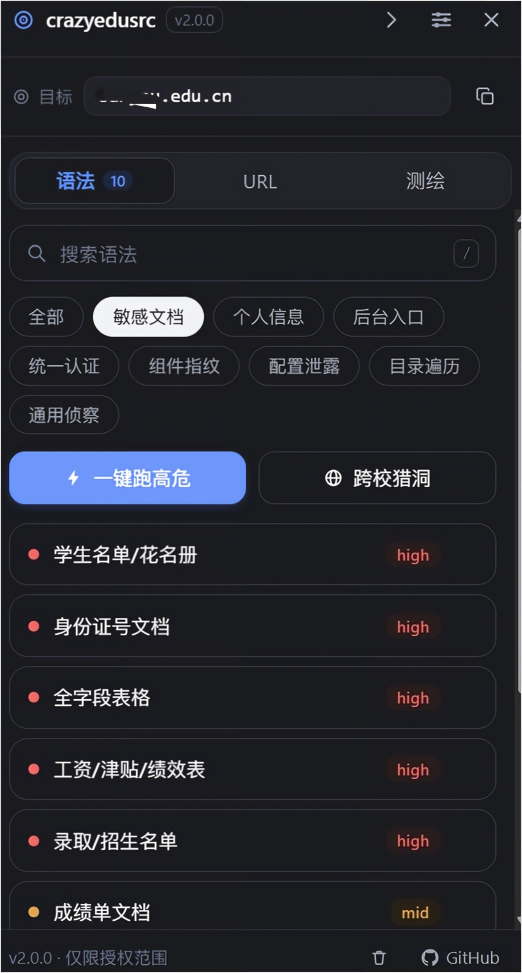](https://github.com/dollmarker/crazy_edusrc/blob/main/docs/layout.png) [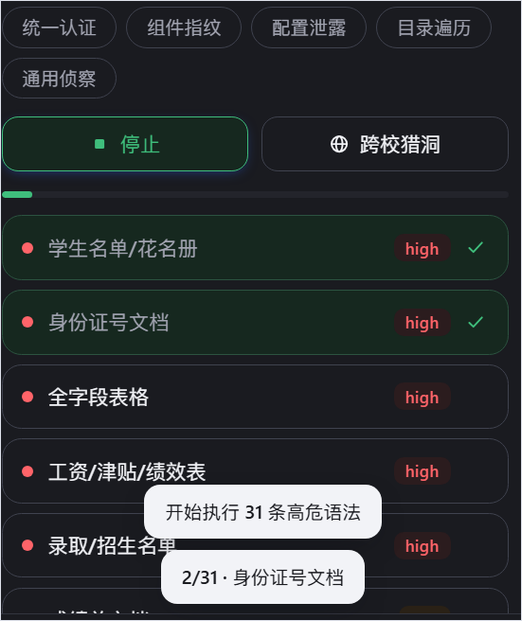](https://github.com/dollmarker/crazy_edusrc/blob/main/docs/batch.png) **支持测绘功能**:主域 / 证书拓线 / 组件指纹 / 备案主体 **扩展侦察入口**:crt.name、Wayback、VirusTotal、Shodan、爱企查、ICP 备案 [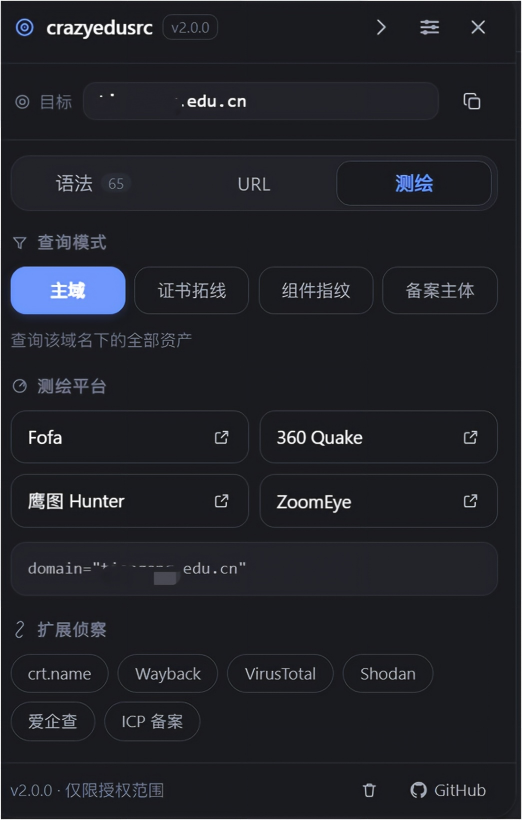](https://github.com/dollmarker/crazy_edusrc/blob/main/docs/asset.png) [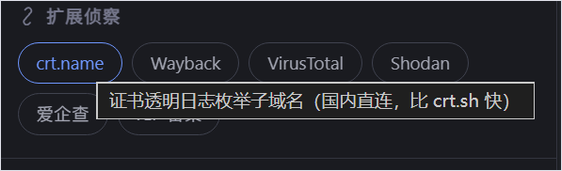](https://github.com/dollmarker/crazy_edusrc/blob/main/docs/crtname.png) ### 一键提取页面 URL [](https://github.com/dollmarker/crazy_edusrc#%E4%B8%80%E9%94%AE%E6%8F%90%E5%8F%96%E9%A1%B5%E9%9D%A2-url) [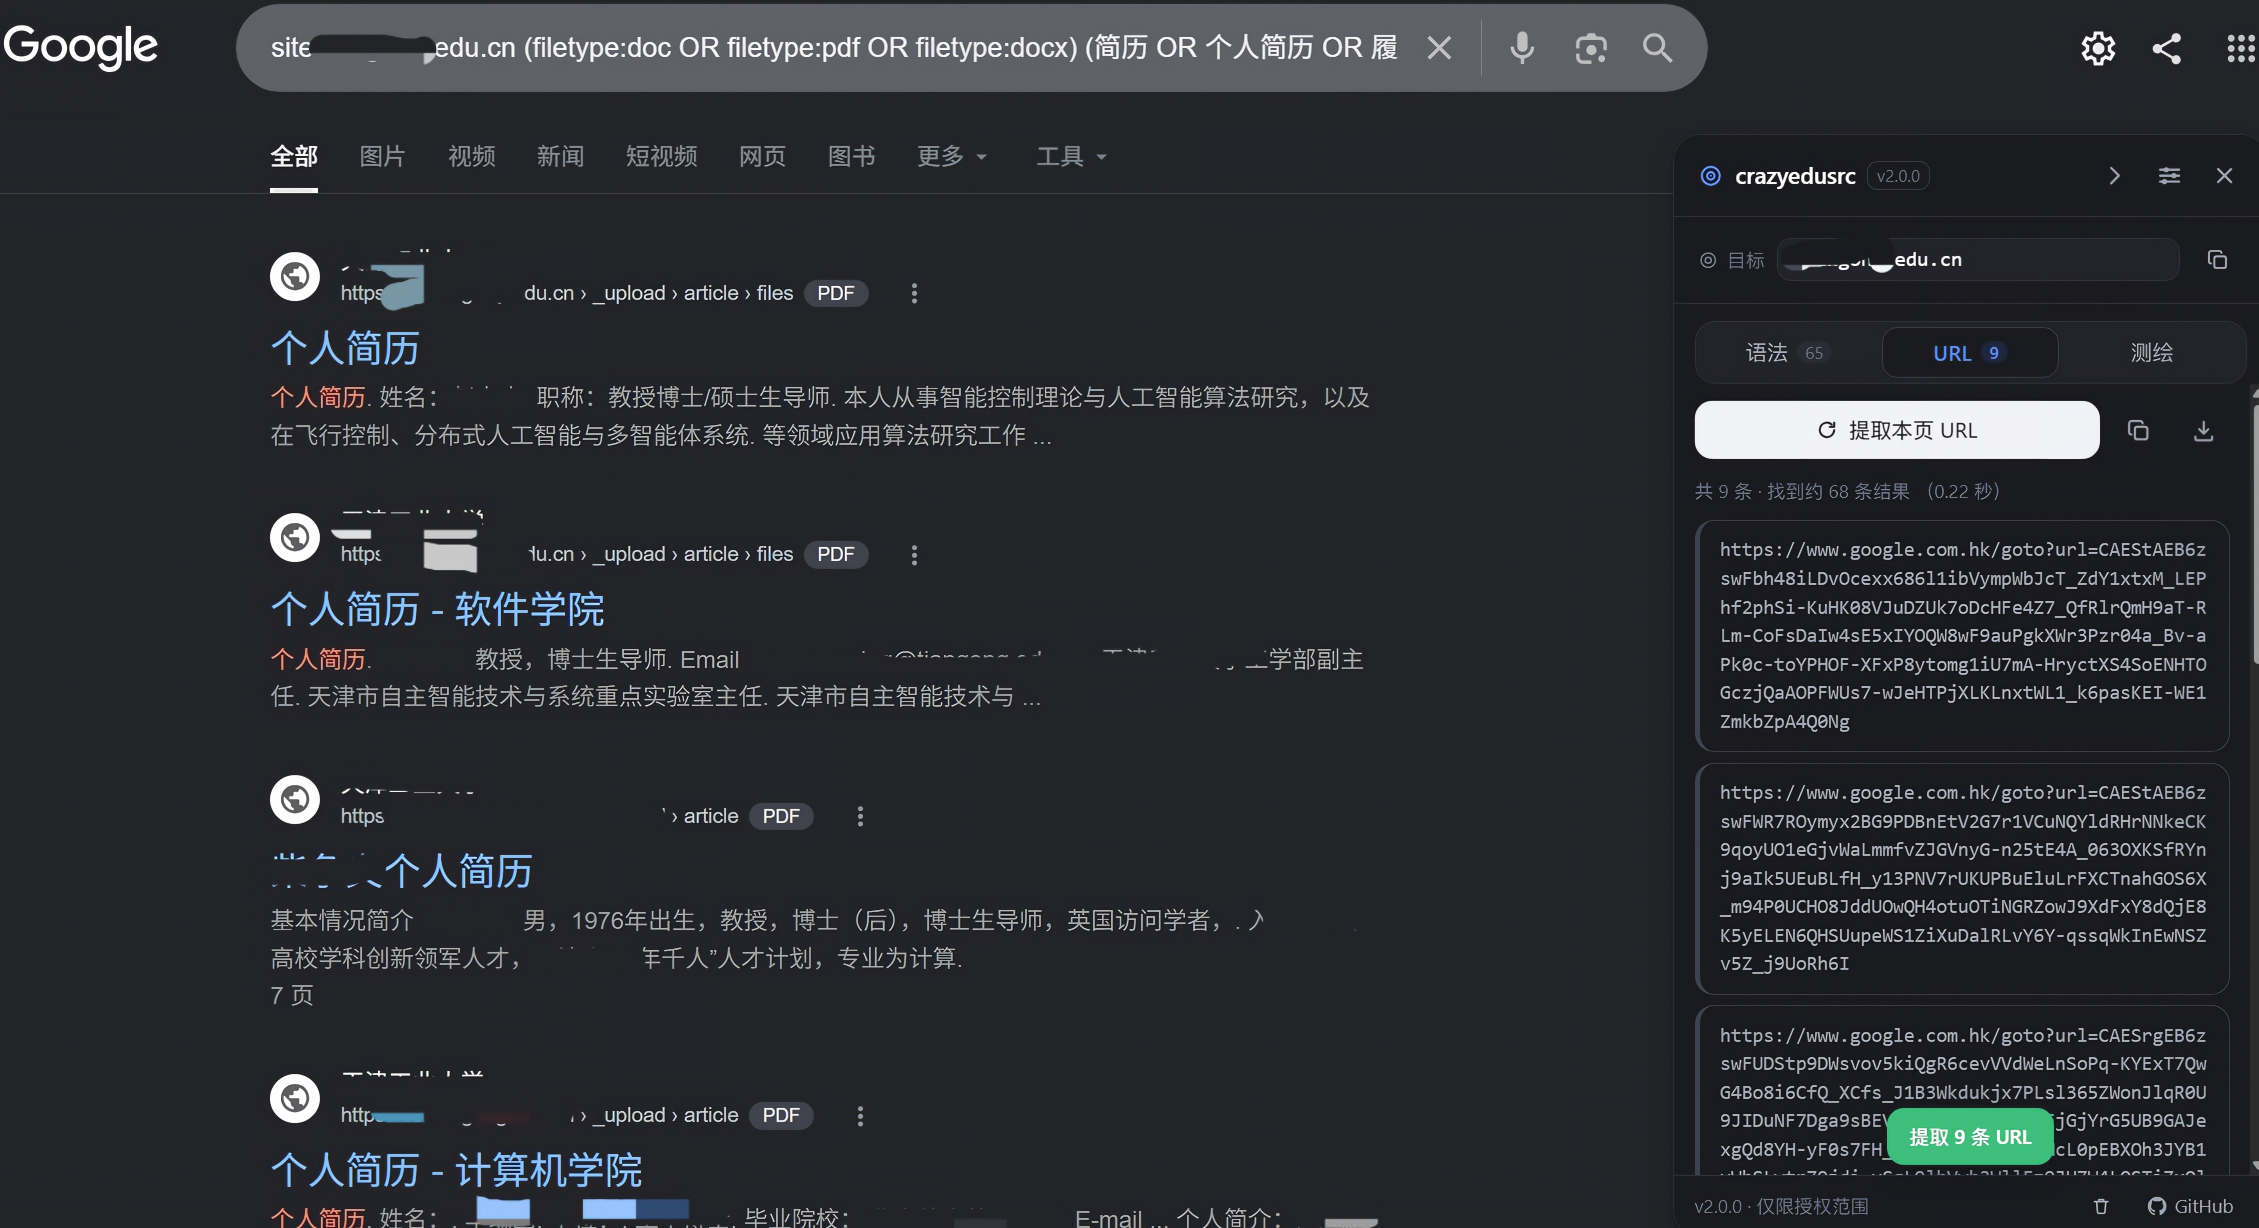](https://github.com/dollmarker/crazy_edusrc/blob/main/docs/serp.png) 在百度 / Google / Bing 的结果页,面板会自动停靠在右侧;切到「URL」标签页点「提取本页 URL」, 即可把当页所有结果链接抓下来,敏感目标按危险等级着色,支持复制全部与导出 CSV。 抓不到时面板会给出诊断计数(扫描多少条、被谁过滤掉多少),并提供「强制全页扫描」兜底。
xiaodi
2026年9月15日 17:24
9
0 条评论
转发
收藏文档
上一篇
下一篇
手机扫码
复制链接
手机扫一扫转发分享
复制链接
分享
链接
类型
密码
更新密码
有效期
Markdown文件
Word文件
PDF文档
PDF文档(打印)