SRC挖掘
业务支付逻辑安全案例
某度ID值爆破任意登录
社交应用越权泄露漏洞
某迅相册APP绕过XSS
某度利用上传触发XSS
泄露验证造成签约越权
小程序放包绕过人脸识别
业务逻辑绕过人脸识别
竞争并发拿下挑战赛
某B未绑定导致任意注册
时间校验机制领取VIP
某视频不安全对象引用
无回显SSRF修改利用
社交应用放包越权测回
理财支付漏洞四舍五入
某迅API分享导致重定向
吃货去改包提权超管
某云厂商社区SSRF挖掘
代金卷导致的支付错误
某鹅邮箱附件上传XSS
导出功能导致任意修改
某商城补领优惠券并发
限制购买多次创建绕过
钓鱼供应链挖掘利用
老SQL注入换思路就行
EDUSRC玩通用逻辑
企业功能从限制入手
从逆向角度玩APP测试
CNVD通用漏洞证书思路
地图Key泄露绕过利用
绕过CDN获取2高2中
首单VIP签约叠加使用
简单的JS分析未授权
冷门CORS配置出错挖掘
登录框到通用漏洞挖掘
统一系统认证挖掘点
前端校验错误直接捡洞
前端检验导致信息泄露
众测SRC测试姿势总结
细微数据包找越权撤回
AI代码审计实现自动出货
小程序资产测文件上传
爆破支付密码绕过限制
APP绕过时间过期限制
某APP逆向渗透测试总
EDU证书985泄露越权
小程序让地址校验失效
短信验证码缺陷到弱口令
JS逆向签名链到任意登录
AI拿下第一个SRC漏洞
某EDU通用系统渗透测试
盘点主流大厂SRC规则
AI自动搞定小程序审计
2026浏览器安全插件
AI+小程序任意登录漏洞
众测一路追到供应链
AI渗透实战赋能记录
AI帮我挖到的第一个高危
某医院系统渗透测试
以为是文件上传结果是XSS
小程序接口泄漏接管
汇总越权重放APP挖掘
实战豆包EDU测试好帮手
业务系统漏洞验证记录
面向SRC的Agent知识体系
记一次src上某APP的测试
多个EDU&企业SRC分享
由未授权访问敏感泄露
Github收集到挖掘提交
越权访问导致数据泄露
登录页突破到后台功能
一次AI提示词注入实战
EDU某xx大学未授权访问
Yakit与Claude全链路渗透
某校园方案通用漏洞挖掘
信息收集到通用getshell
没有AI很难挖到的案例
注册审核绕过泄露组合漏洞
SRC漏洞报告提交稿Skill
开局从登录到未授权注入
红队Agent自主挖洞过程
弱口令从用户级别跳跃
弱口令到JS接口扩大战果
某省护网一次特殊的SQL注入
SRC资产测绘监控链
越权管理到信息泄露
弱口令到JS扩大成果
登录页面到未授权SQL注入
EduSRC漏洞猎洞工具
SRC业务威胁情报挖掘
CNVD未授权漏洞广扫
App接口接管调用挖掘
威胁情报资源挖掘指南
逆向操作助力拿下高危
记录几个edu漏挖思路
小迪安全知识库
-
+
首页
逆向操作助力拿下高危
逆向操作助力拿下高危
**背景** 双节算是过完了,恢复搬砖节奏。好久没写实战案例了,本次给各位师傅分享一期众测的实战案例,通过逆向操作,拿下小几k的赏金。详细过程见实战。 **实战** 一般众测,平台都会给你一些资产清单,省去了资产测绘的工作,本次拿到的是一个核心资产,相对赏金会高一些。 开局还是老样子,有个登录入口,还有个注册功能,直接注册一个账号,顺带测下登录口相关的功能,无洞。 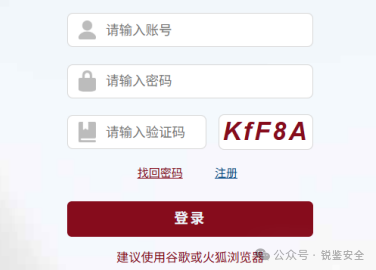 注册账号登录系统,在个人信息处,可以看到一些敏感的个人信息。 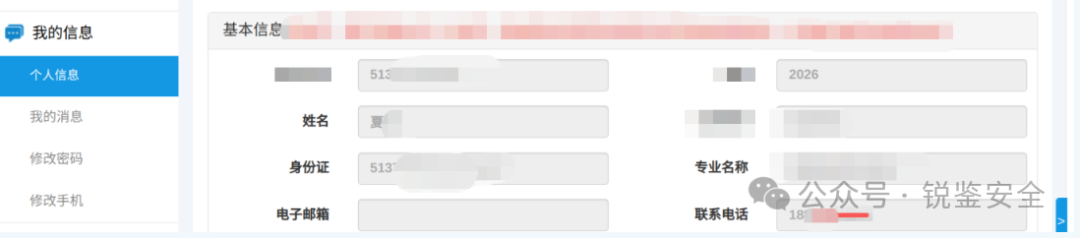 使用burp抓取相关接口的数据包,如下图,可以看到个人的敏感信息。有敏感信息的,自然是重点关注的功能,能批量拿到信息,就能拿下高危评级的漏洞。 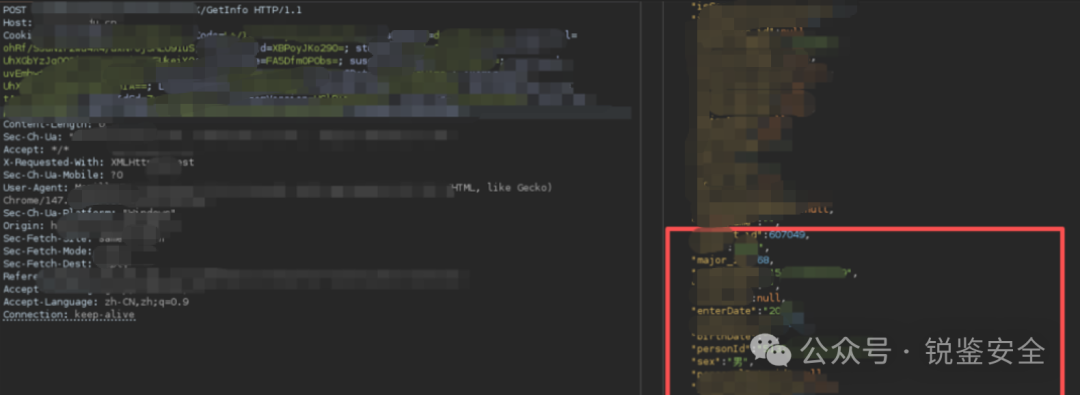 进一步分析数据包,可以看到请求头及回包处有个字段。请求头中的是密文,回包是明文,如下图。 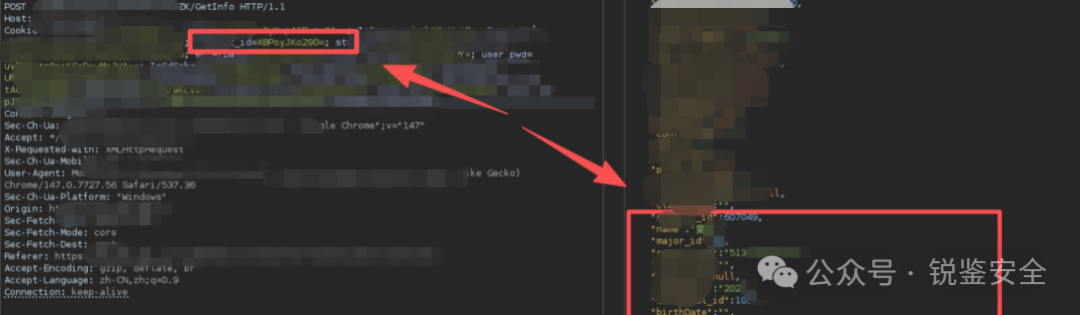 重心回到了请求头的参数中,那首先就是的核验下这个请求头是否为传参点,怎么核验,可以尝试将参数值置为空值,看下后端的回包情况,核验发现确实是这个传参点,会影响后端的返回数据。 但前端又是加密的,尝试逆向,也没找到算法,即使使用deepseek等大模型辅助也不行,搞半天搞不出来。 那么此时就是逆向操作的关键点了,正常思路就是看怎么把加密的算法弄出来,然后传明文进去,批量加密去请求,但加密算法弄不出来那就很难了,此时,作者想起了之前测试的时候,遇到过类似的情况,后端代码逻辑缺陷,导致了会直接处理前端传的明文参数值。 此时,直接将数据包发送至爆破模块,设置明文爆破参数。 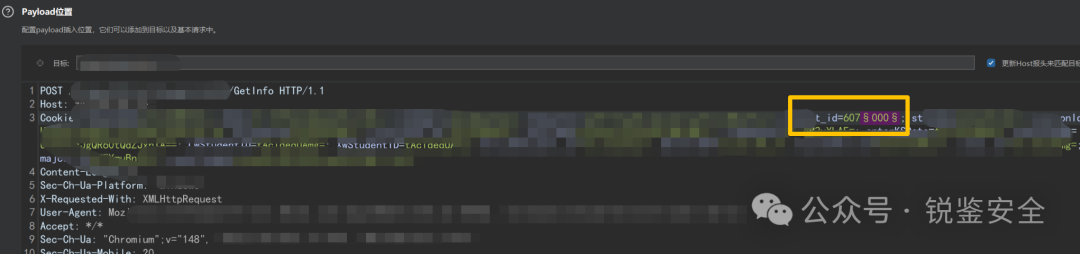 跑完后,全量爆红色。大量的敏感信息泄露,本次只跑了10个左右,一般src不会让大批量跑,可能会判定违规。 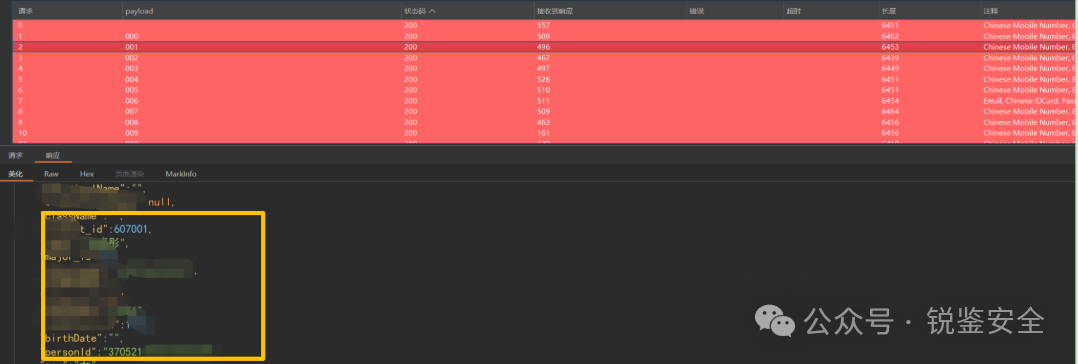 提交SRC,漏洞被确认,并拿下赏金。  本次分享结束,希望对你有帮助。
xiaodi
2026年10月6日 15:25
3
0 条评论
转发
收藏文档
上一篇
下一篇
手机扫码
复制链接
手机扫一扫转发分享
复制链接
分享
链接
类型
密码
更新密码
有效期
Markdown文件
Word文件
PDF文档
PDF文档(打印)