AI大模型
国内OpenClaw产品整理
AI编程插件和IDE开发
AI Skills导航资源网站
最全大模型安全TOP10
AI助力攻防演练打点案例
AI赋能自动化安全测试
Skill在Java代审中应用
一文带你搞明白MCP
28个AI帮你打渗透测试
Gandalf AI提示词注入靶场
CTF/PHP/Java代审Skil
OpenClaw攻防演练手册
AI洪流防守对抗新范式
AI代码审计实现自动出货
自动化越狱提示词的生成
WX小程序安全审计Skill
文言文绕过AI大模型限制
JS智能解密渗透测试框架
AI代码审计Agent项目
AI赋能安全领域优质盘点
五款AI开源扫描器指南
LLM大模型红队测试框架
AI渗透测试蜂群项目
Skill渗透评估与提升专家
Java代码审计Skills合集
AI大模型设备安全基线排查
AI Agent架构自动化工具
Agent架构自动渗透工具
Agent自主代码安全审计
Skill恶意代码渗透测试
500+Skills覆盖安全领域
渗透测试利器安全平台
Skills网络安全技能库
开源Claude Code实用神器
Skill供应链扫描神器
AI驱动后渗透综合平台
大模型攻防渗透测试靶场
.NET代码安全审计Skill
AI赋能安全领域网站汇总
大模型漏洞检查命令行
OWASP LLM安全靶场
JS逆向辅助AI渗透工具
AI提示词编码注入工具
云安全漏洞利用Skill
AI自主渗透测试系统
CTF Agent自动化解题
业务系统漏洞验证记录
最全817项网络安全skills
开源AI自主渗透测试工具
等保大模型测评Skill
AI驱动红队作战平台
大模型RAG的CTF知识库
13个Agent跑应急响应
Kimi提示词注入项目
AI红蓝对抗Skills集合
Java全链路代审利器
一站式AI红队测试平台
AI代码安全防护利器
Yakit与Claude全链路渗透
AI自动化渗透测试工具
AI自动化渗透架构登顶
SRC漏洞报告提交稿Skill
全网最全信息安全MCP汇总
网络安全技能库Skills
自动漏洞挖掘验证系统
智能体AI安全专家渗透
网上流传的6k挖洞skill
DeepSeek-V4.1安全工具
AI驱动自动渗透平台
逆向技能路由Skill包
AI后渗透协同管理平台
移动端逆向分析技能集
多Agent侦察引擎系统
大模型搭建CTF知识库
AI大模型安全评测鉴别
AI驱动渗透逆向智能体
等保大模型测评Skill
LLM安全评测红队工具链
自动化漏洞验证系统
ARTEX最后版本源码
AI自动化代码审计挖掘
AI赋能的漏洞播报系统
给DeepSeek装上红队流
证据驱动安全测试智能体
CTF解题AI工作台应用
AI应急响应处置平台
二开Artex的代码审计平台
GitHub AI渗透新项目
DSH的双工作台插件
国产Pi轻量Agent发布
SRC挖掘Agent技能体系
AI自主渗透测试平台
全链哨兵覆盖红蓝场景
红队指挥平台GitHub C2
AI自主渗透测试平台
应急响应WIN_MCP工具
如何快速蒸馏挖掘skills
DSH破甲优化版工具
小迪安全知识库
-
+
首页
应急响应WIN_MCP工具
应急响应WIN_MCP工具
# SWAY\_WIN\_IR\_TOOLS应急响应工具 项目地址:https://github.com/lmhsw1/SWAY_IR_Tools [](https://github.com/lmhsw1/SWAY_IR_Tools#sway_win_ir_tools%E5%BA%94%E6%80%A5%E5%93%8D%E5%BA%94%E5%B7%A5%E5%85%B7) SWAY\_WIN\_IR\_TOOLS是一款综合全面的应急响应工具,且支持以MCP方式启动,实现ai自动化应急响应分析排查,用于在应急响应现场快速排查 Windows 主机,该工具是本人容纳自身应急响应的经验,且参考网上各位大佬的应急思路集成的一个应急响应工具,工程师可以在图形界面中逐项查看浏览器、进程、持久化、日志、文件和网络等痕迹,定位可疑程序、账户、启动项和外联行为。 此外工具同时提供 MCP 接口。接入后,AI 可以自动化按排查需要自动调用各项能力收集证据、完成分析,并给出处置方法,由现场工程师执行,且这个MCP服务的优势在于,工具完全是只读的,从而排除模型误报调用增删改的风险。 ## 支持的操作系统 [](https://github.com/lmhsw1/SWAY_IR_Tools#%E6%94%AF%E6%8C%81%E7%9A%84%E6%93%8D%E4%BD%9C%E7%B3%BB%E7%BB%9F) 仅支持 64 位系统: * Windows 10、Windows 11 * Windows Server 2012 R2 及以上的服务器系统 32 位 Windows 和 ARM64 Windows 不在支持范围内。部分排查需要管理员权限才能读到安全日志、进程内存和其他受保护的数据。 ## 排查功能 [](https://github.com/lmhsw1/SWAY_IR_Tools#%E6%8E%92%E6%9F%A5%E5%8A%9F%E8%83%BD) ### 浏览器排查 [](https://github.com/lmhsw1/SWAY_IR_Tools#%E6%B5%8F%E8%A7%88%E5%99%A8%E6%8E%92%E6%9F%A5) 视图为插件时,可以查看本机 Chrome 与 Edge 的插件记录,核对插件来源、权限、安装时间,用于发现恶意插件和从浏览器落地的样本,且支持右键点击隔离并删除,若点击则会把这个插件从游览器中删除掉,并把这个插件相关的文件保存在隔离证据目录./evidence/browser\_extensions下,便于后续应急响应人员取证分析处理,也可直接直接在取证目录删除这个恶意插件相关文件。 [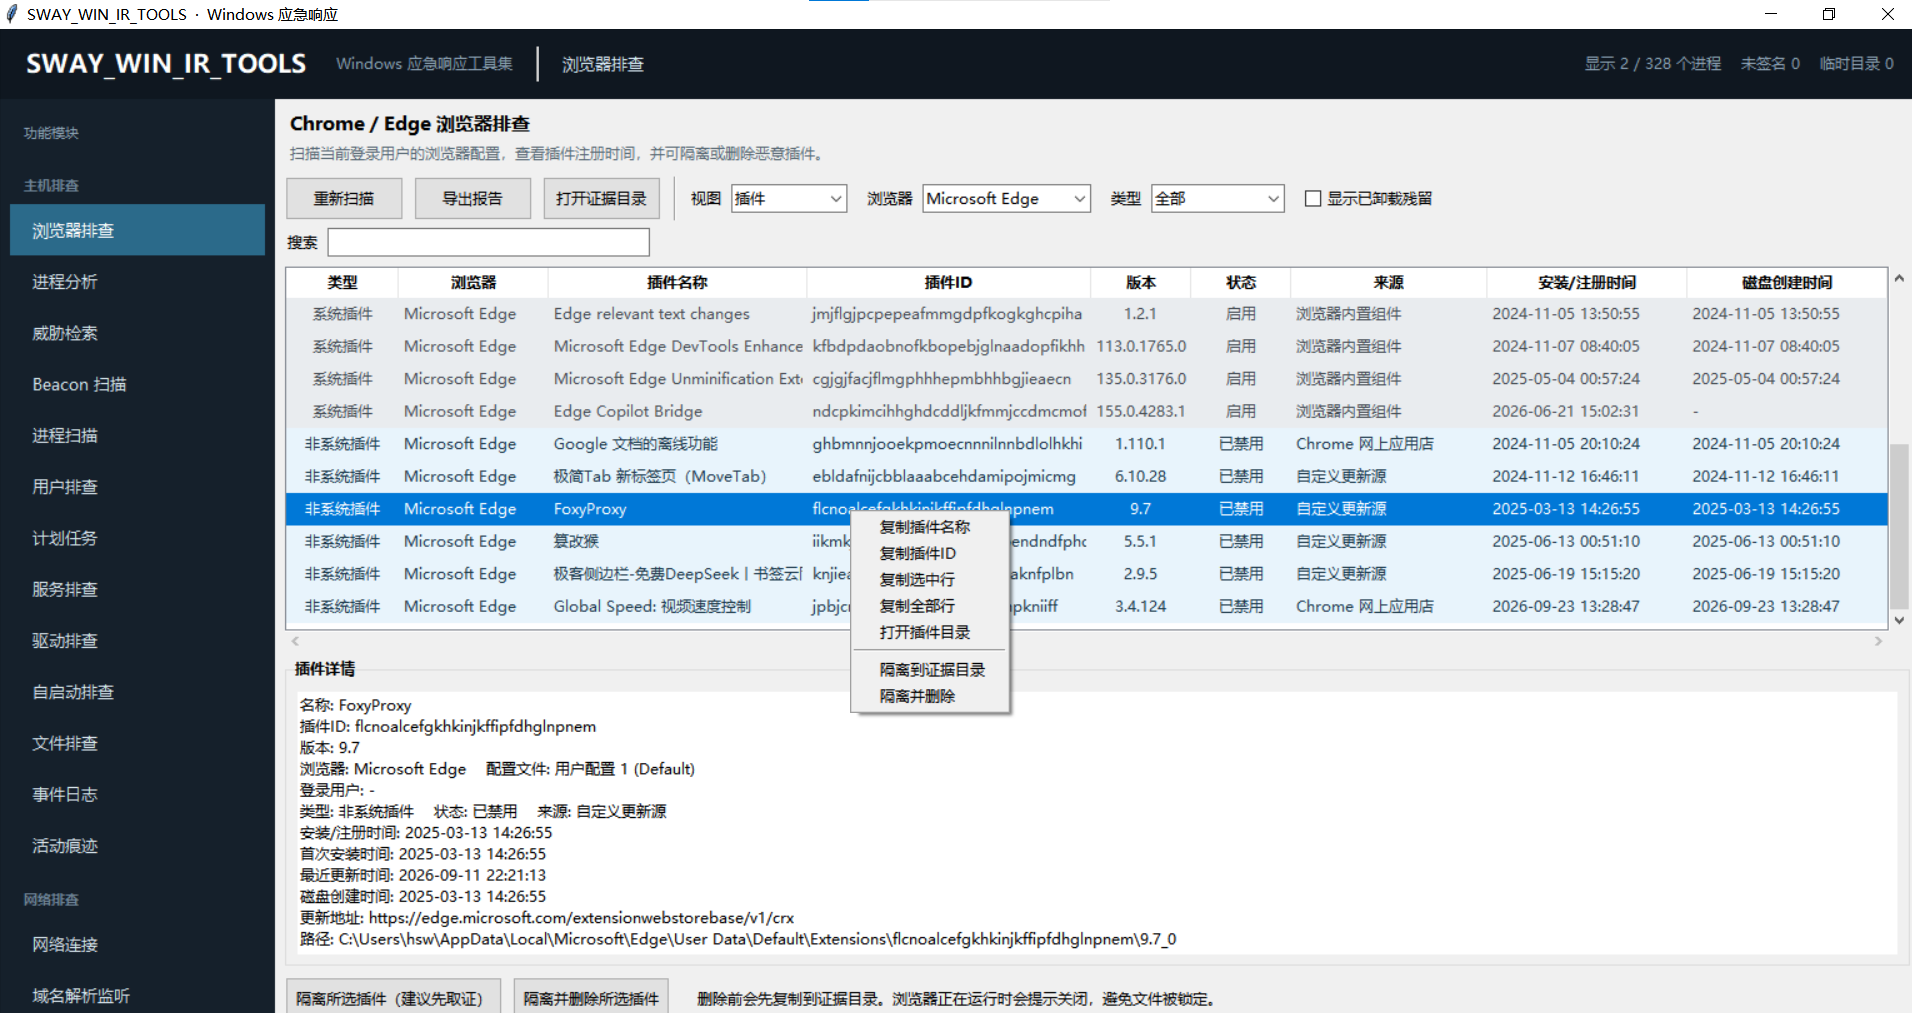](https://github.com/lmhsw1/SWAY_IR_Tools/blob/main/README/image-20261107002834129.png) 视图为下载记录时,会通过自动扫描并解析系统内已安装的 Chrome 和 Edge 浏览器的数据库,快速提取并展示用户在游览器的文件下载记录(包括文件名、保存路径、来源 URL 和下载时间等详细信息),用于分析溯源攻击者的恶意载荷投递。 [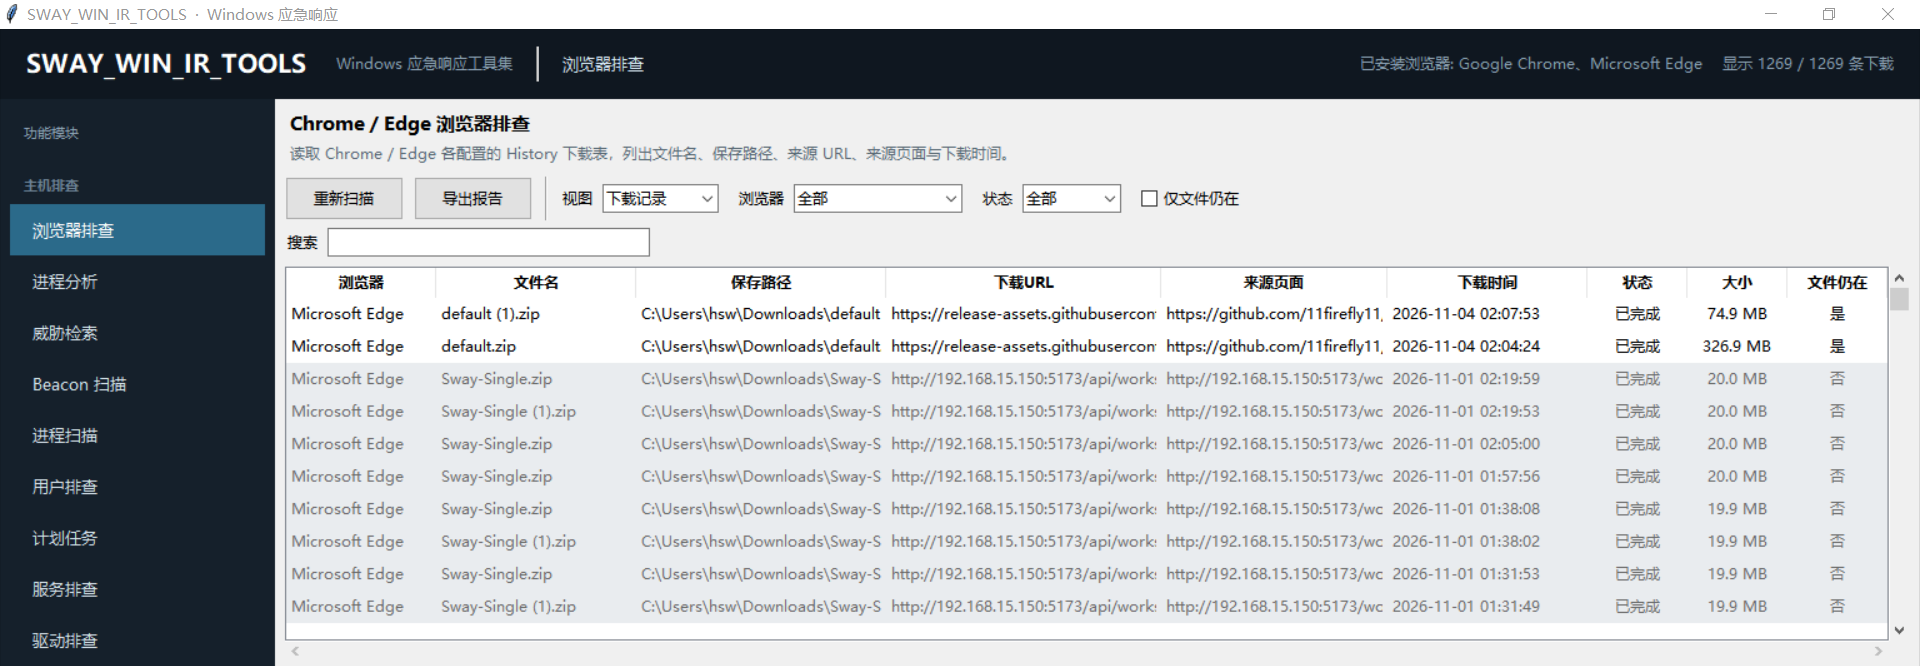](https://github.com/lmhsw1/SWAY_IR_Tools/blob/main/README/image-20261107003459647.png) ### 进程分析 [](https://github.com/lmhsw1/SWAY_IR_Tools#%E8%BF%9B%E7%A8%8B%E5%88%86%E6%9E%90) 会列出所有进程名称、当前进程PID、父进程的ID号、用户、进程启动时间、是否签名、公司、位置、进程运行的文件路径,单点一个进程可查看进程详情会列出更多的信息,右键支持计算这个恶意进程所属文件的SHA256和MD5的哈希值,也可以右键查看这个进程加载的所有dll情况,也支持右键查看进程树信息,也支持右键进行内存取证来进行mini Dump或Full Dump,此外还支持微步、VT的沙箱查询,便于判断该进程所属文件是否是恶意文件。 [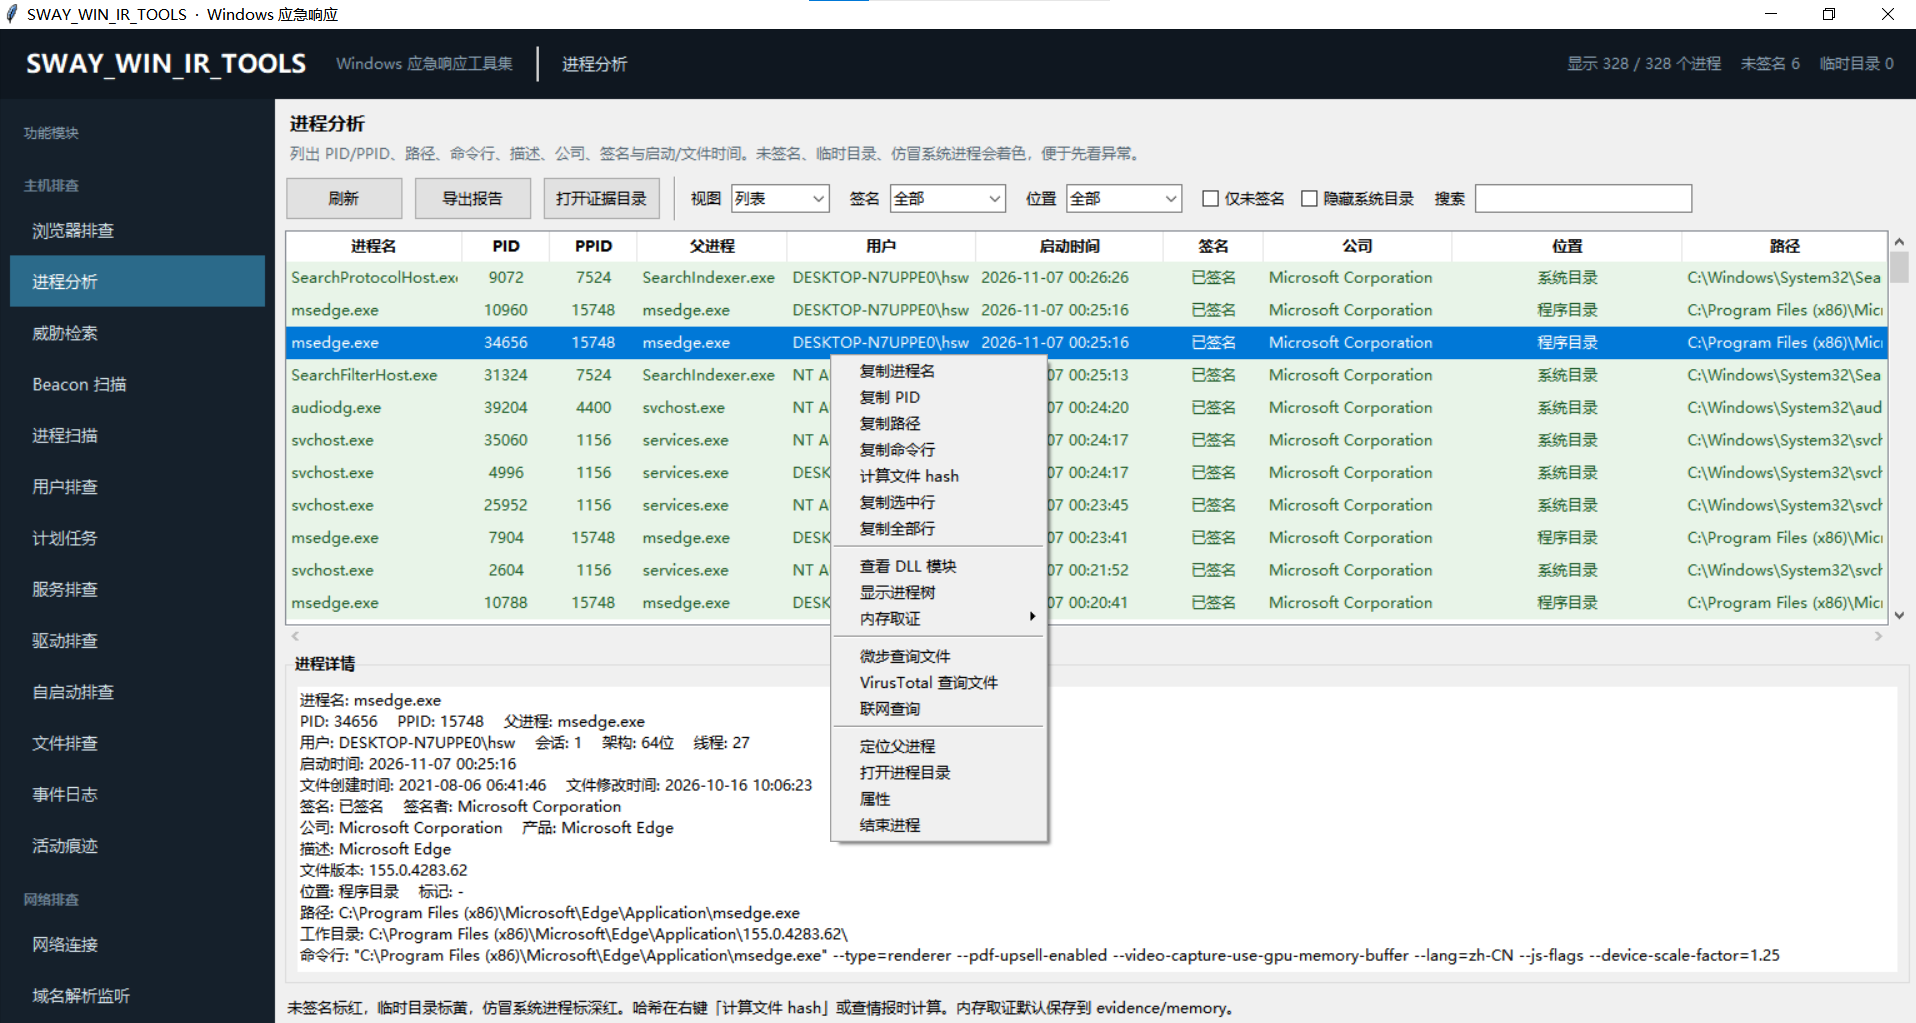](https://github.com/lmhsw1/SWAY_IR_Tools/blob/main/README/image-20261107003624460.png) 当选择某个进程右键点击查看DLL模块,会显示dll的加载情况,需要重点关注那些签名异常和未签名的dll,针对白进程+黑dll场景这个地方是最容易取证的,黑dll往往是未签名或者签名异常的。并且也支持加载的dll进行微步、VT和联网查询。 [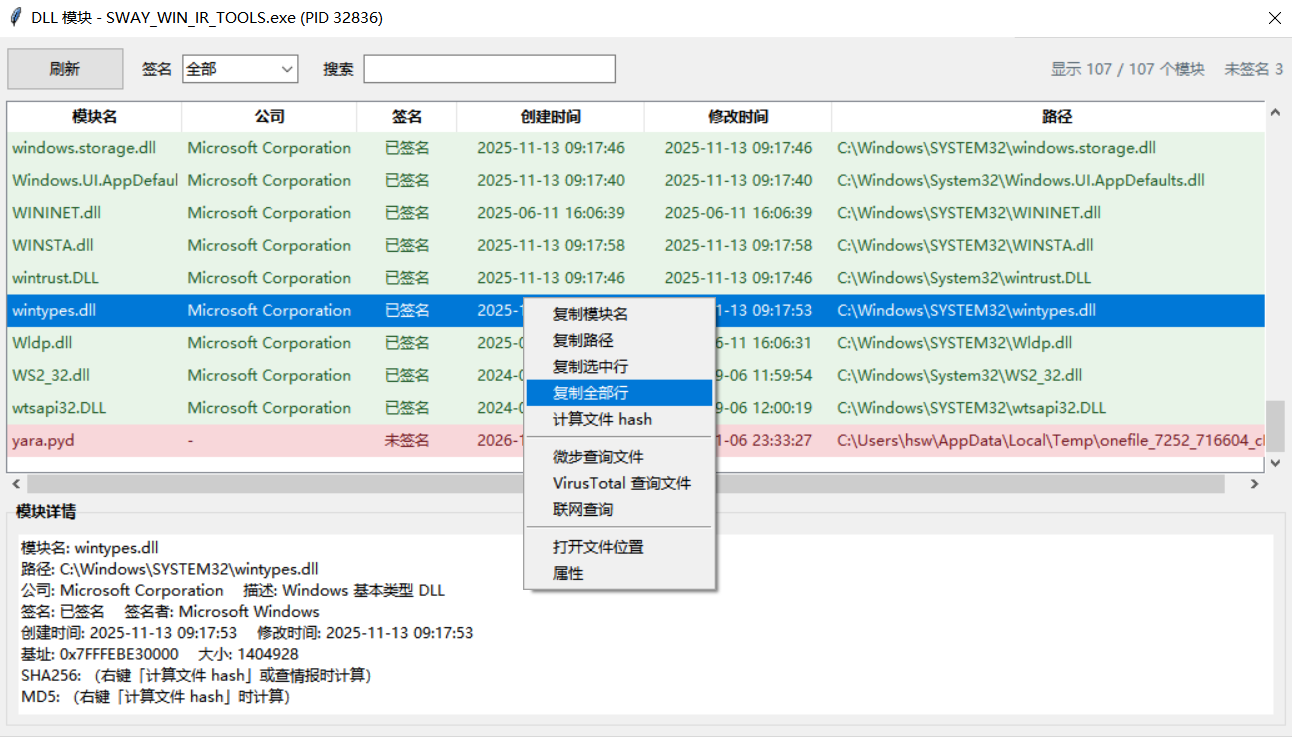](https://github.com/lmhsw1/SWAY_IR_Tools/blob/main/README/image-20261107004248107.png) ### 威胁检索 [](https://github.com/lmhsw1/SWAY_IR_Tools#%E5%A8%81%E8%83%81%E6%A3%80%E7%B4%A2) 按给定的进程名、路径、命令行、模块、文件哈希或内存特征在本机进程中检索。哈希支持 MD5、SHA1 和 SHA256。用于在已知 IOC 的情况下确认主机是否已经被植入对应程序。比如下图可以搜索www.baidu.com,来看哪些进程内存存在这个信息,在真实攻防场景,如果存在恶意外联的ip地址,那么可以输入外联的恶意ip进行搜索,从而定位恶意进程。内存限制设置256MB需要额外做说明,如果一个进程是1GB,那么相当于只会扫描该进程256MB的内存,如果没搜索到就跳过该进程。 [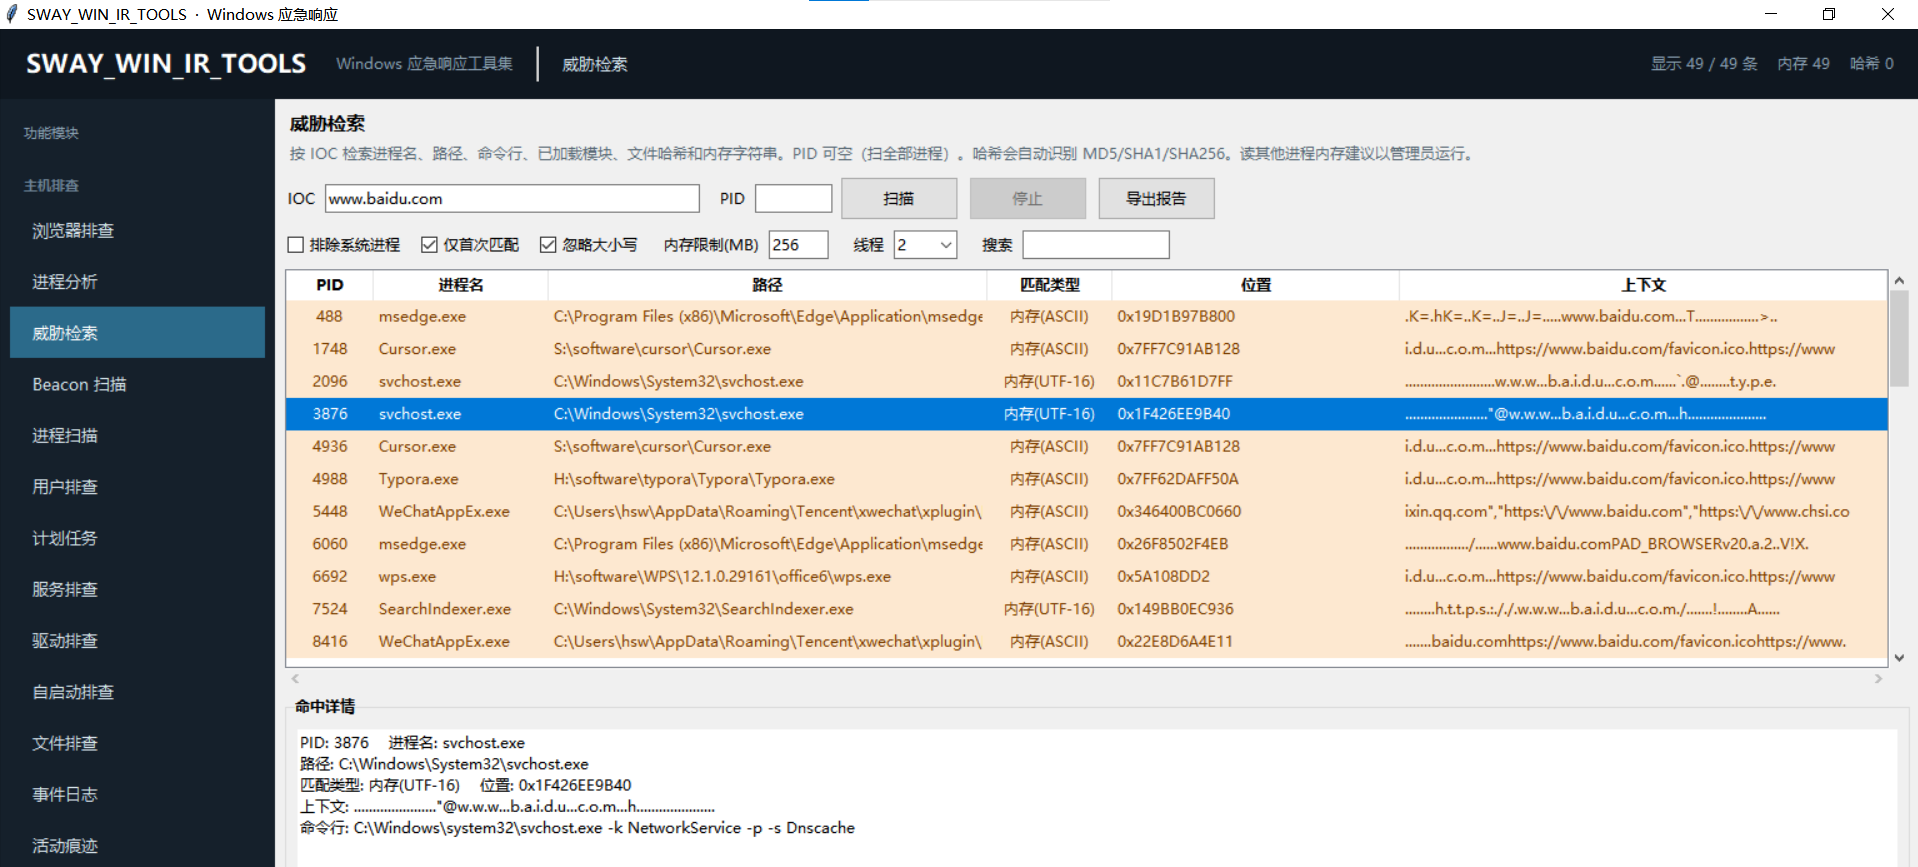](https://github.com/lmhsw1/SWAY_IR_Tools/blob/main/README/image-20261107004708463.png) ### Beacon 扫描 [](https://github.com/lmhsw1/SWAY_IR_Tools#beacon-%E6%89%AB%E6%8F%8F) 扫描进程堆内存,查找 Cobalt Strike Beacon 的配置。命中后可查看解析出的通信配置,用于确认主机上是否存在 Beacon 植入。如下图可以点击扫描,那么会对所有进程进行扫描,若存在默认cs配置的木马进程,则会被扫描出来。 [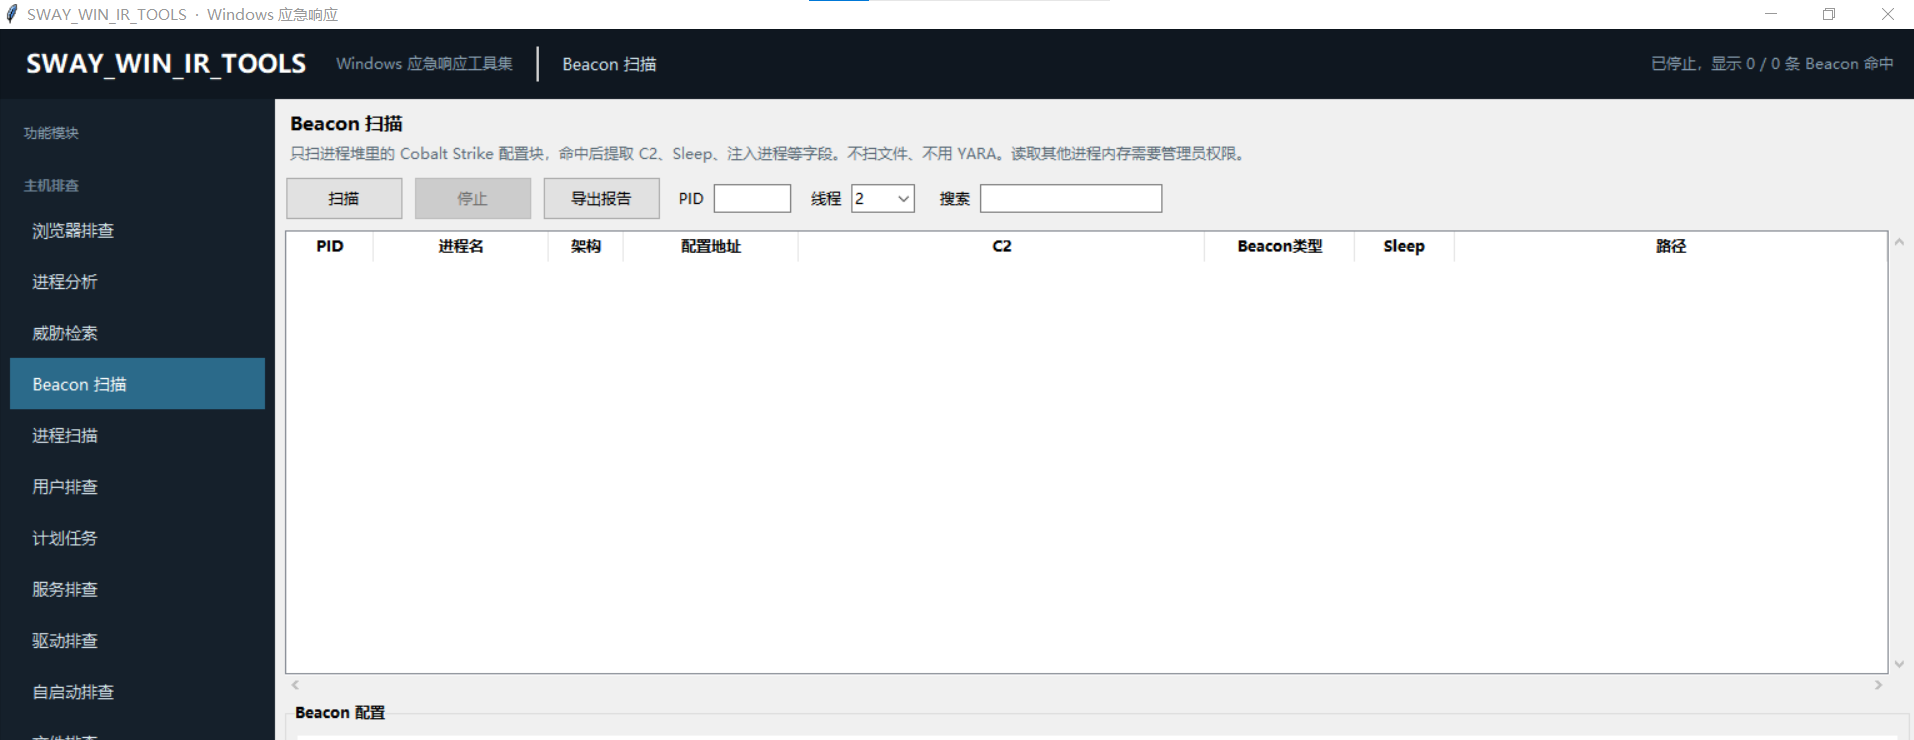](https://github.com/lmhsw1/SWAY_IR_Tools/blob/main/README/image-20261107004920246.png) ### 进程扫描 [](https://github.com/lmhsw1/SWAY_IR_Tools#%E8%BF%9B%E7%A8%8B%E6%89%AB%E6%8F%8F) 使用 YARA 规则扫描全部进程的内存,返回命中的规则、威胁名称、内存地址和严重性。用于发现只存在于内存中、磁盘上没有完整文件的恶意代码,从而定位恶意进程。 [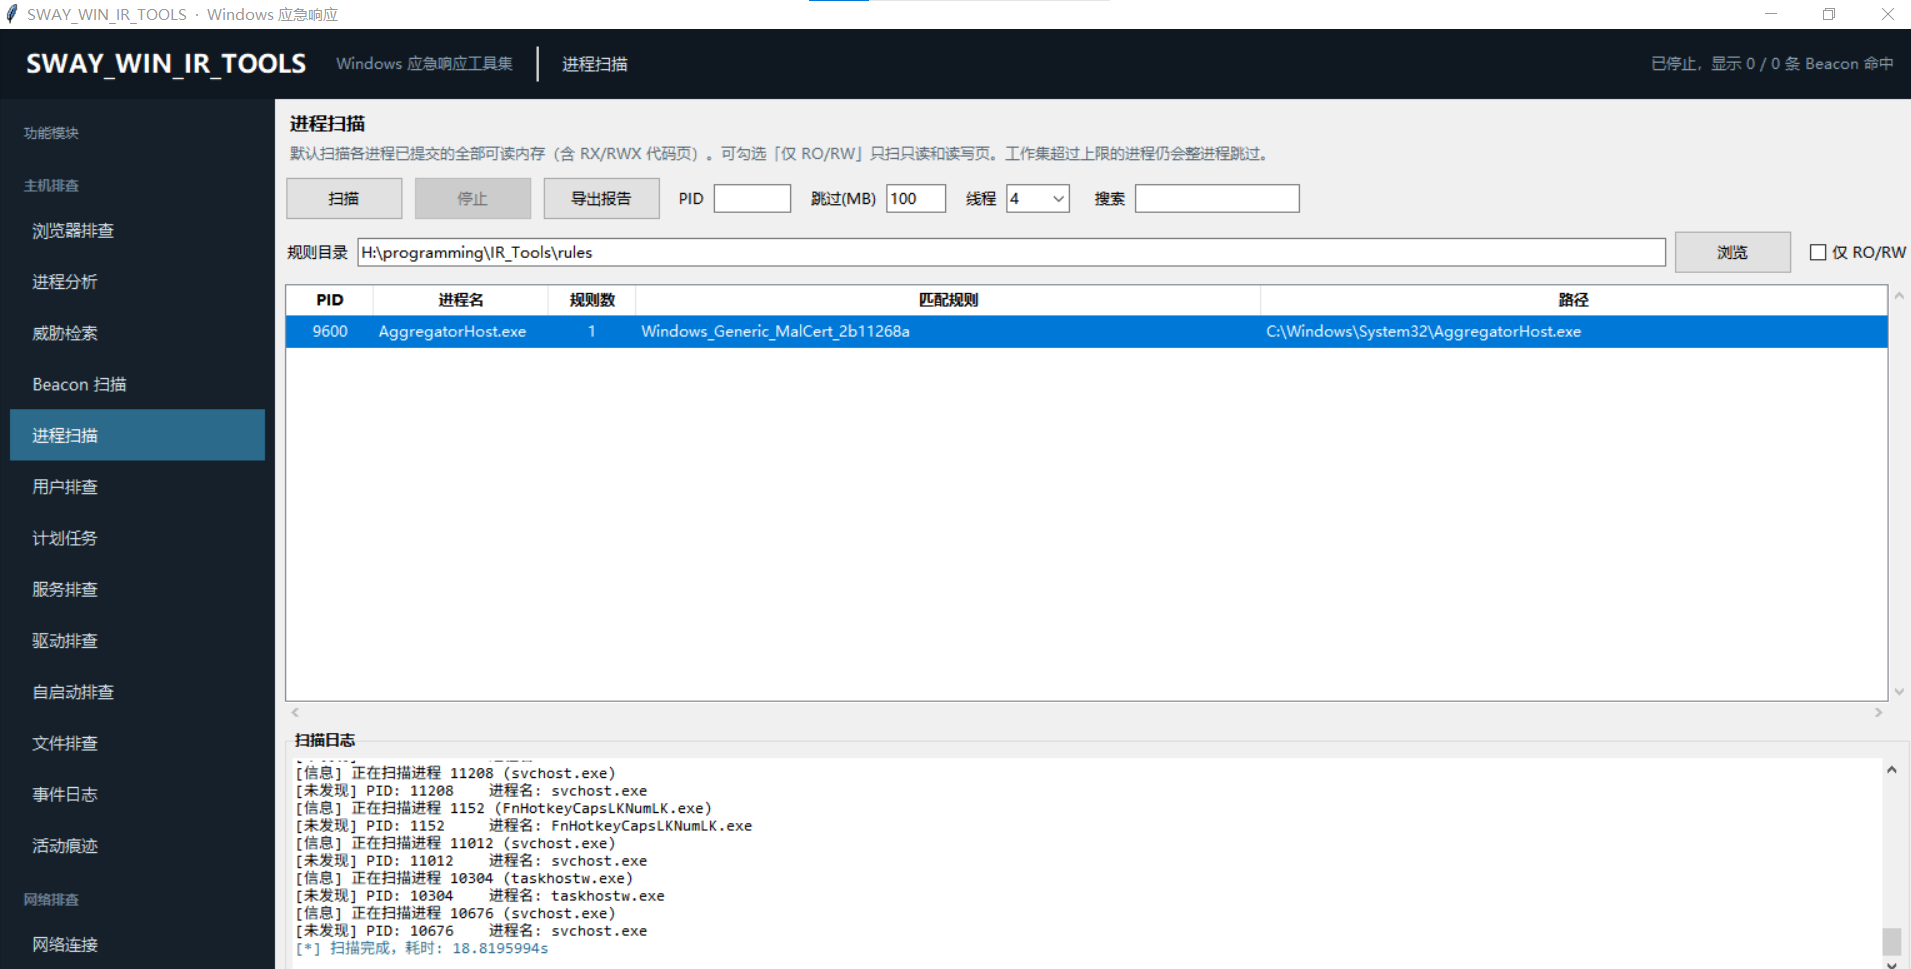](https://github.com/lmhsw1/SWAY_IR_Tools/blob/main/README/image-20261107005051598.png) ### 用户排查 [](https://github.com/lmhsw1/SWAY_IR_Tools#%E7%94%A8%E6%88%B7%E6%8E%92%E6%9F%A5) 列出本机账户的启用、锁定、管理员和当前登录状态,并标出隐藏账户和 RID 劫持迹象。用于发现攻击者新建或藏起来的账户。 [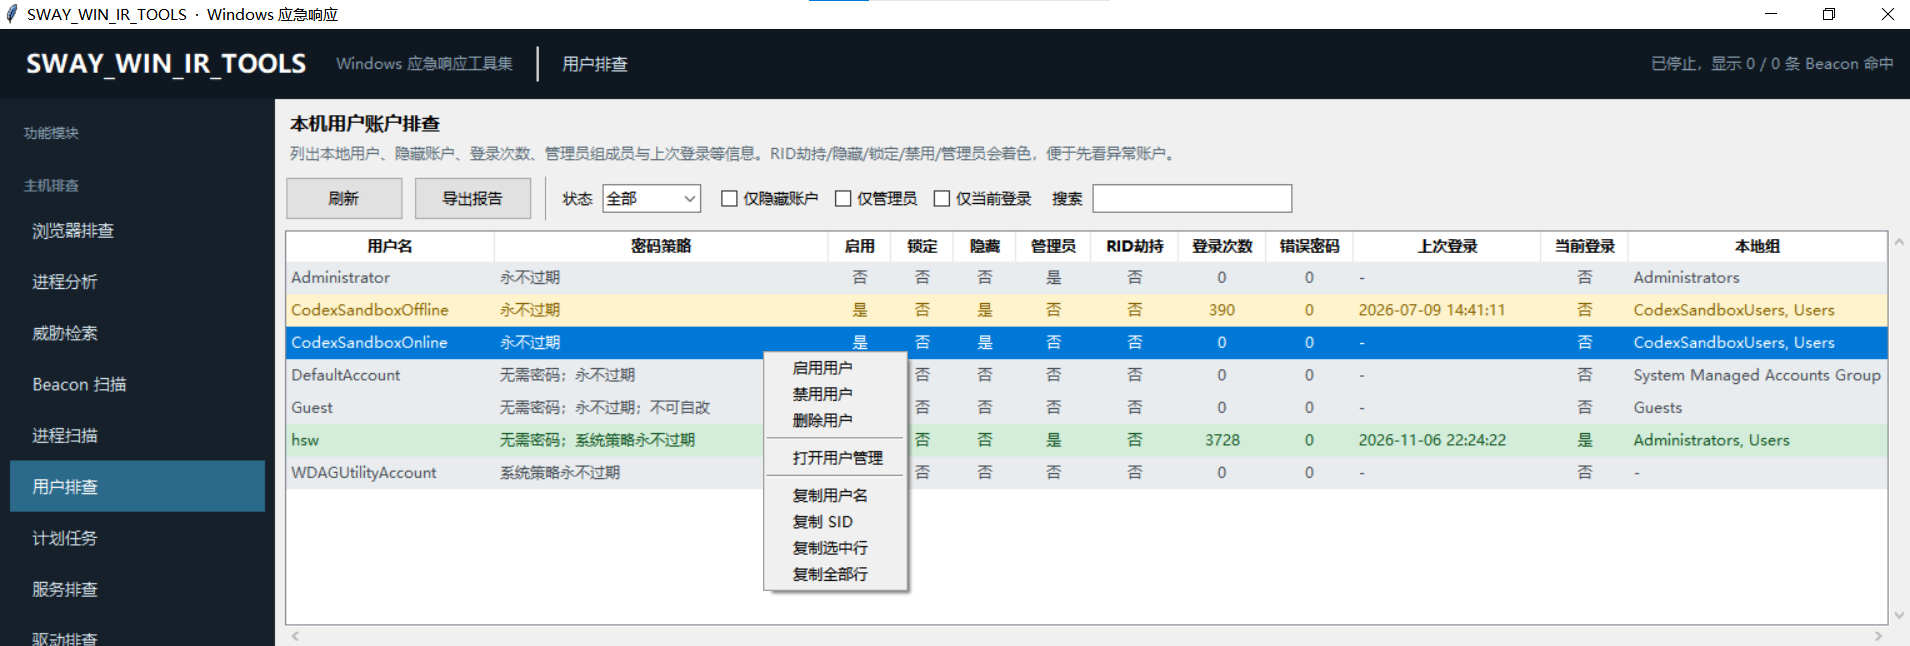](https://github.com/lmhsw1/SWAY_IR_Tools/blob/main/README/image-20261107005733039.png) ### 计划任务 [](https://github.com/lmhsw1/SWAY_IR_Tools#%E8%AE%A1%E5%88%92%E4%BB%BB%E5%8A%A1) 该模块相比网上其他的应急响应工具,会显示计划任务的创建时间和是否签名,主要原理是利用创建计划任务会在C:\\Windows\\System32\\Tasks\\目录下生成文件,那么利用这个文件的创建时间来作为这个计划任务的创建时间,而签名是根据计划任务指定运行的载荷文件决定的,如果载荷文件没签名,则无签名,若载荷文件有签名,则认为有签名,此外这个计划任务排查可以查看计划任务的程序、参数、运行身份、触发器、状态和签名,且可以对计划任务实际运行的程序做 YARA 磁盘扫描。用于发现通过计划任务保持驻留或定时执行的程序。 [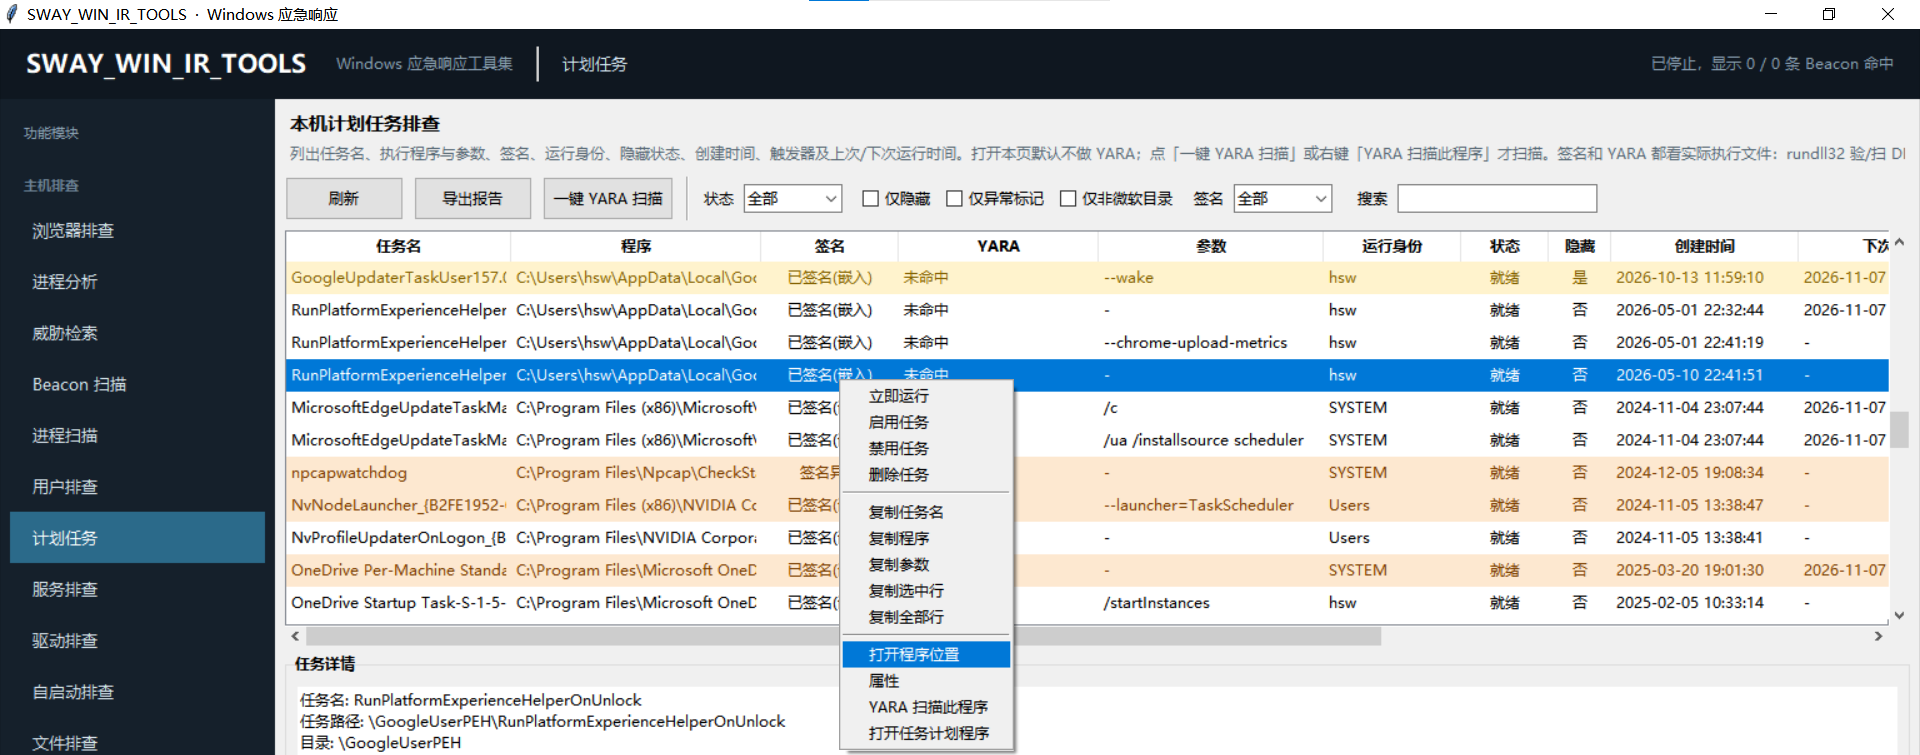](https://github.com/lmhsw1/SWAY_IR_Tools/blob/main/README/image-20261107005803120.png) ### 服务排查 [](https://github.com/lmhsw1/SWAY_IR_Tools#%E6%9C%8D%E5%8A%A1%E6%8E%92%E6%9F%A5) 列出服务的创建时间、启动类型、状态、程序路径和签名,并对服务程序或参数中的载荷做 YARA 扫描。用于发现伪装成服务的恶意程序。 同样的道理自启动服务是否前面,是看自启动服务指定的文件路径,看这个所属文件是否有签名,这样便于排查无签名的服务项,这种相对来说会更可疑。 [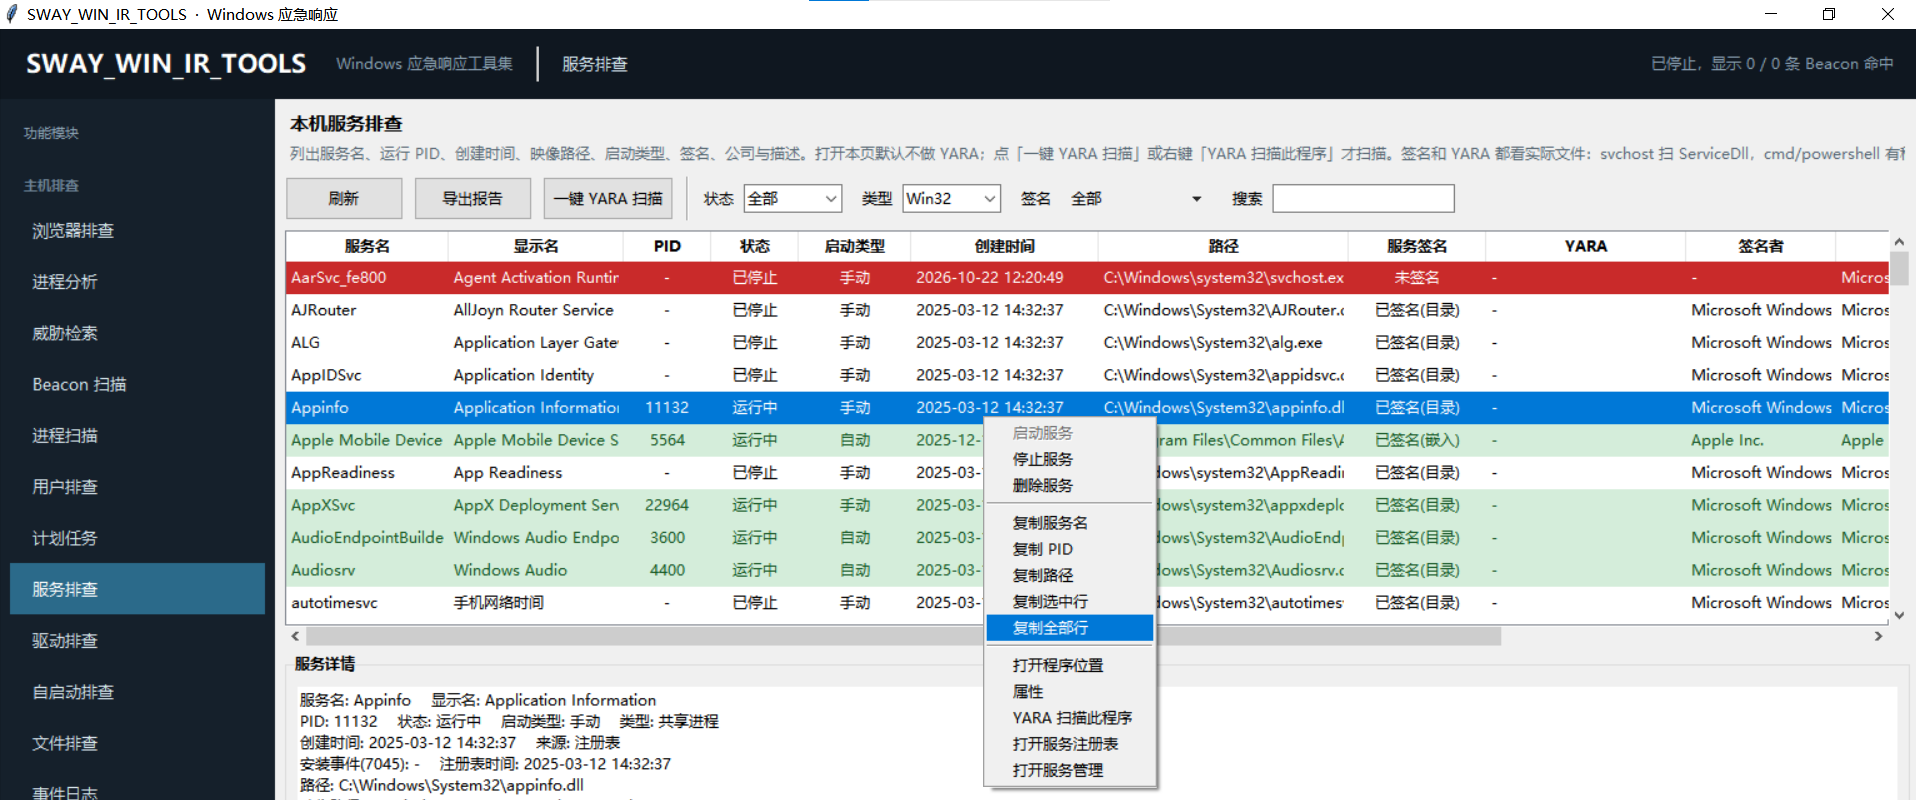](https://github.com/lmhsw1/SWAY_IR_Tools/blob/main/README/image-20261107010147768.png) ### 驱动排查 [](https://github.com/lmhsw1/SWAY_IR_Tools#%E9%A9%B1%E5%8A%A8%E6%8E%92%E6%9F%A5) 列出内核驱动、文件系统驱动和已加载模块,核对签名、路径和加载状态,并对驱动文件做 YARA 扫描。用于发现未签名或异常路径上的驱动。 [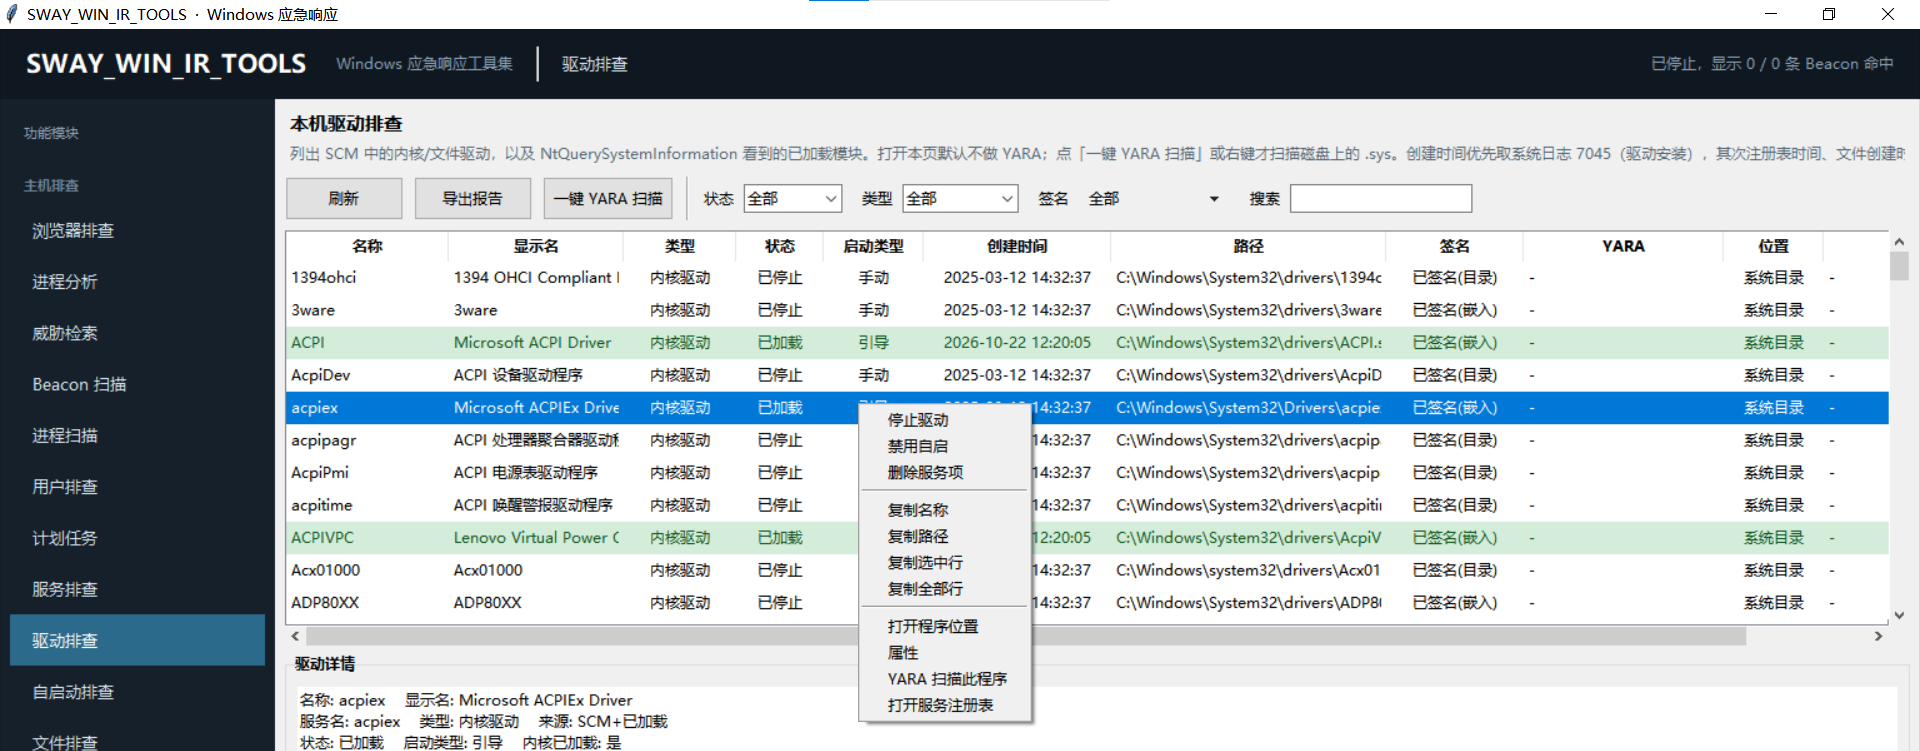](https://github.com/lmhsw1/SWAY_IR_Tools/blob/main/README/image-20261107010246550.png) ### 自启动排查 [](https://github.com/lmhsw1/SWAY_IR_Tools#%E8%87%AA%E5%90%AF%E5%8A%A8%E6%8E%92%E6%9F%A5) 这个自启动排查功能,把网上大部分能够持久化的地方都进行统一的排查,比如可以检查登录运行、启动文件夹、Winlogon、映像劫持、AppInit、WMI 订阅、BITS 任务和 COM 劫持等常见持久化,核对每项的程序、用户、签名和 YARA 结果。计划任务和服务单独在对应功能中排查。 [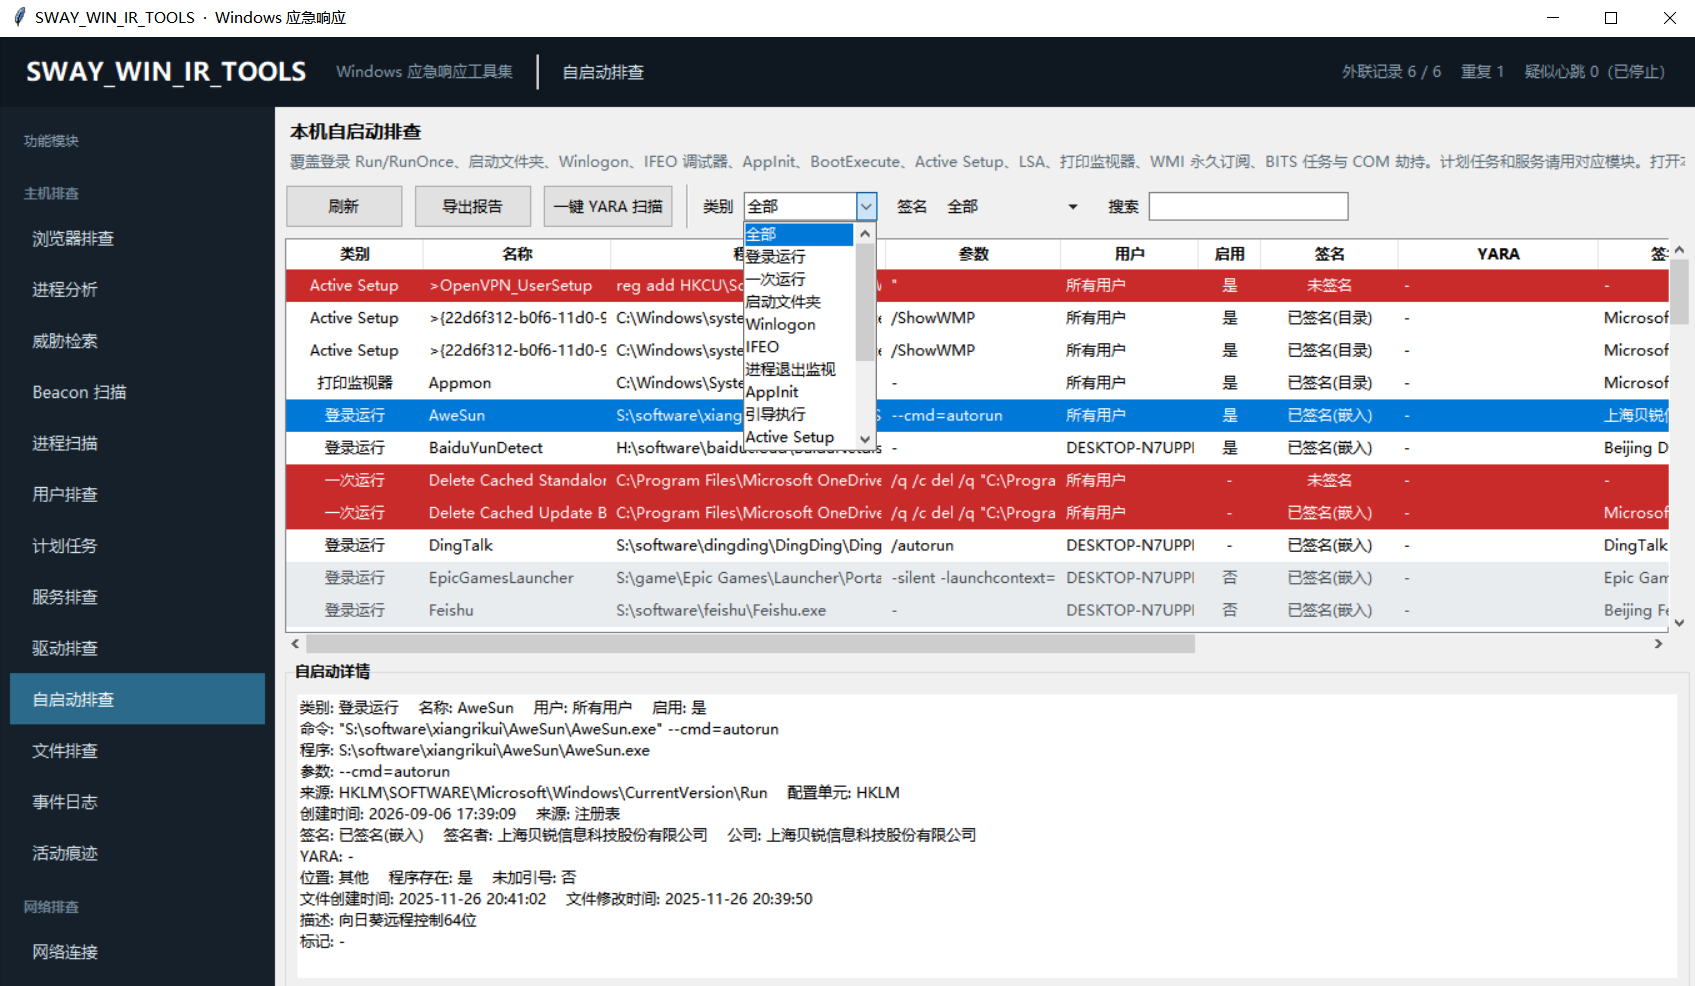](https://github.com/lmhsw1/SWAY_IR_Tools/blob/main/README/image-20261107032753616.png) ### 文件排查 [](https://github.com/lmhsw1/SWAY_IR_Tools#%E6%96%87%E4%BB%B6%E6%8E%92%E6%9F%A5) 扫描下载目录、桌面、临时目录和 C 盘非系统目录中的可执行文件、脚本、压缩包与快捷方式,查看创建时间、签名、来源区域和异常标记,并可对选中文件做 YARA 扫描。用于发现新落地的样本和双扩展名、隐藏文件。 [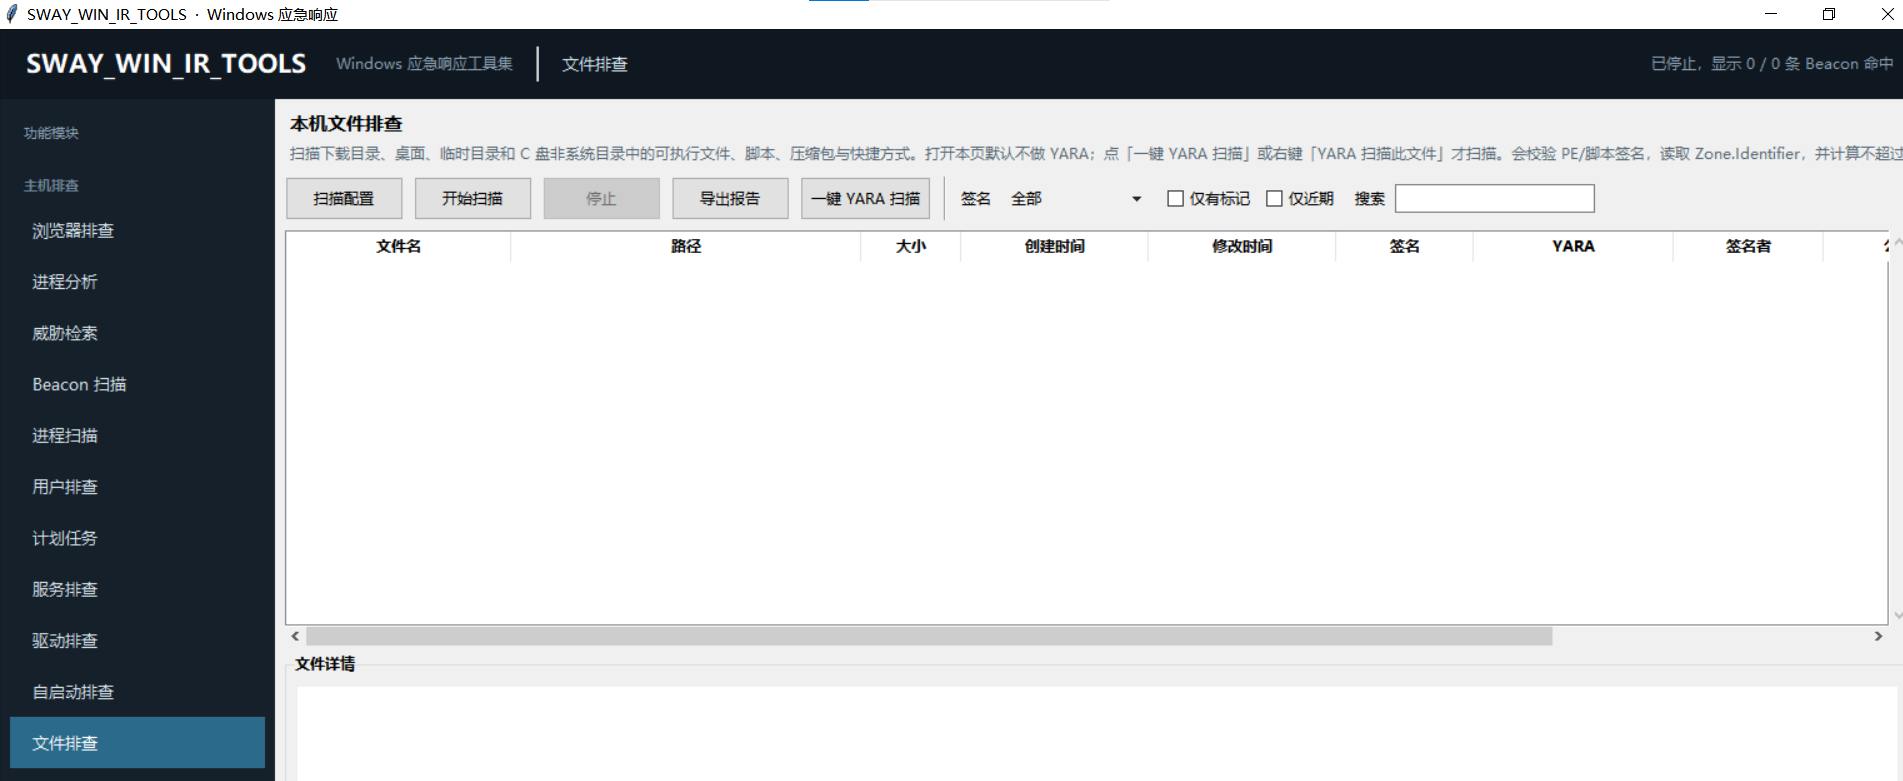](https://github.com/lmhsw1/SWAY_IR_Tools/blob/main/README/image-20261107010425783.png) ### 事件日志 [](https://github.com/lmhsw1/SWAY_IR_Tools#%E4%BA%8B%E4%BB%B6%E6%97%A5%E5%BF%97) 按登录认证、远程桌面、账户变更、权限组、共享访问、持久化、进程创建、PowerShell 和防御规避等类型提取相关事件。用于还原登录来源、账户改动、服务或任务安装,以及日志和防护被关闭的痕迹。 [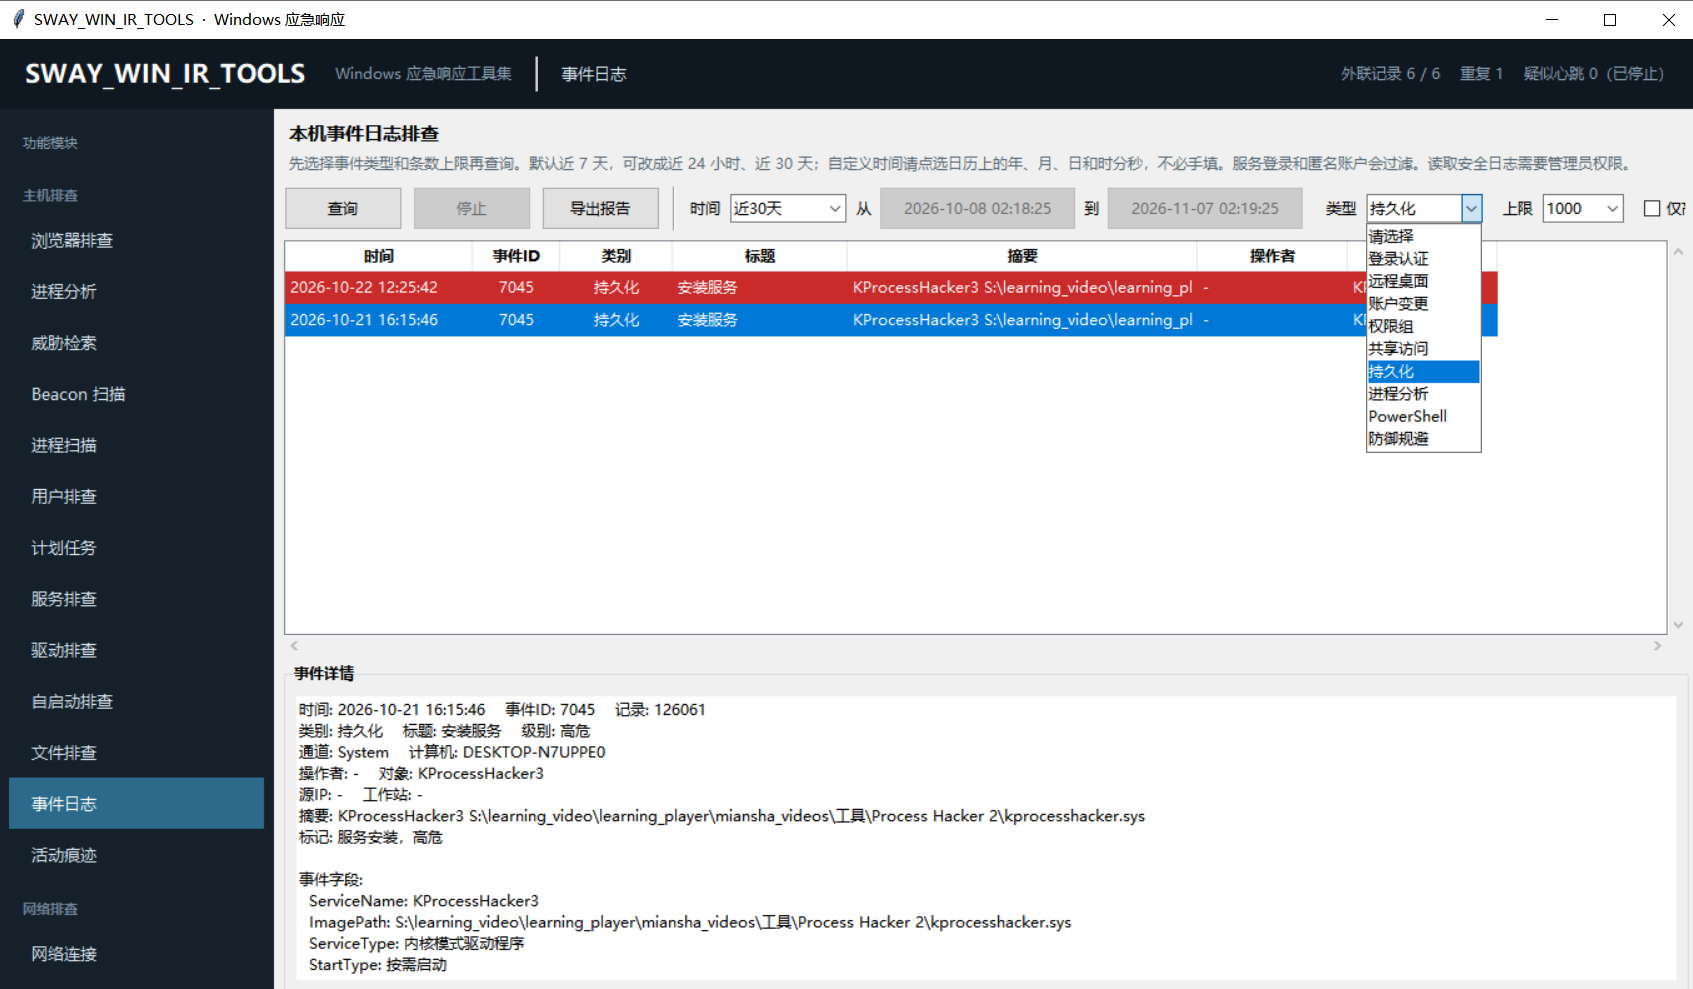](https://github.com/lmhsw1/SWAY_IR_Tools/blob/main/README/image-20261107032908126.png) ### 活动痕迹 [](https://github.com/lmhsw1/SWAY_IR_Tools#%E6%B4%BB%E5%8A%A8%E7%97%95%E8%BF%B9) 从系统事件、Prefetch、UserAssist、最近访问、卸载记录、Amcache 和 PowerShell 控制台历史中查看开机、登录、程序执行、文档访问和软件安装等活动。用于补充当前进程里已经看不到的历史执行记录。 [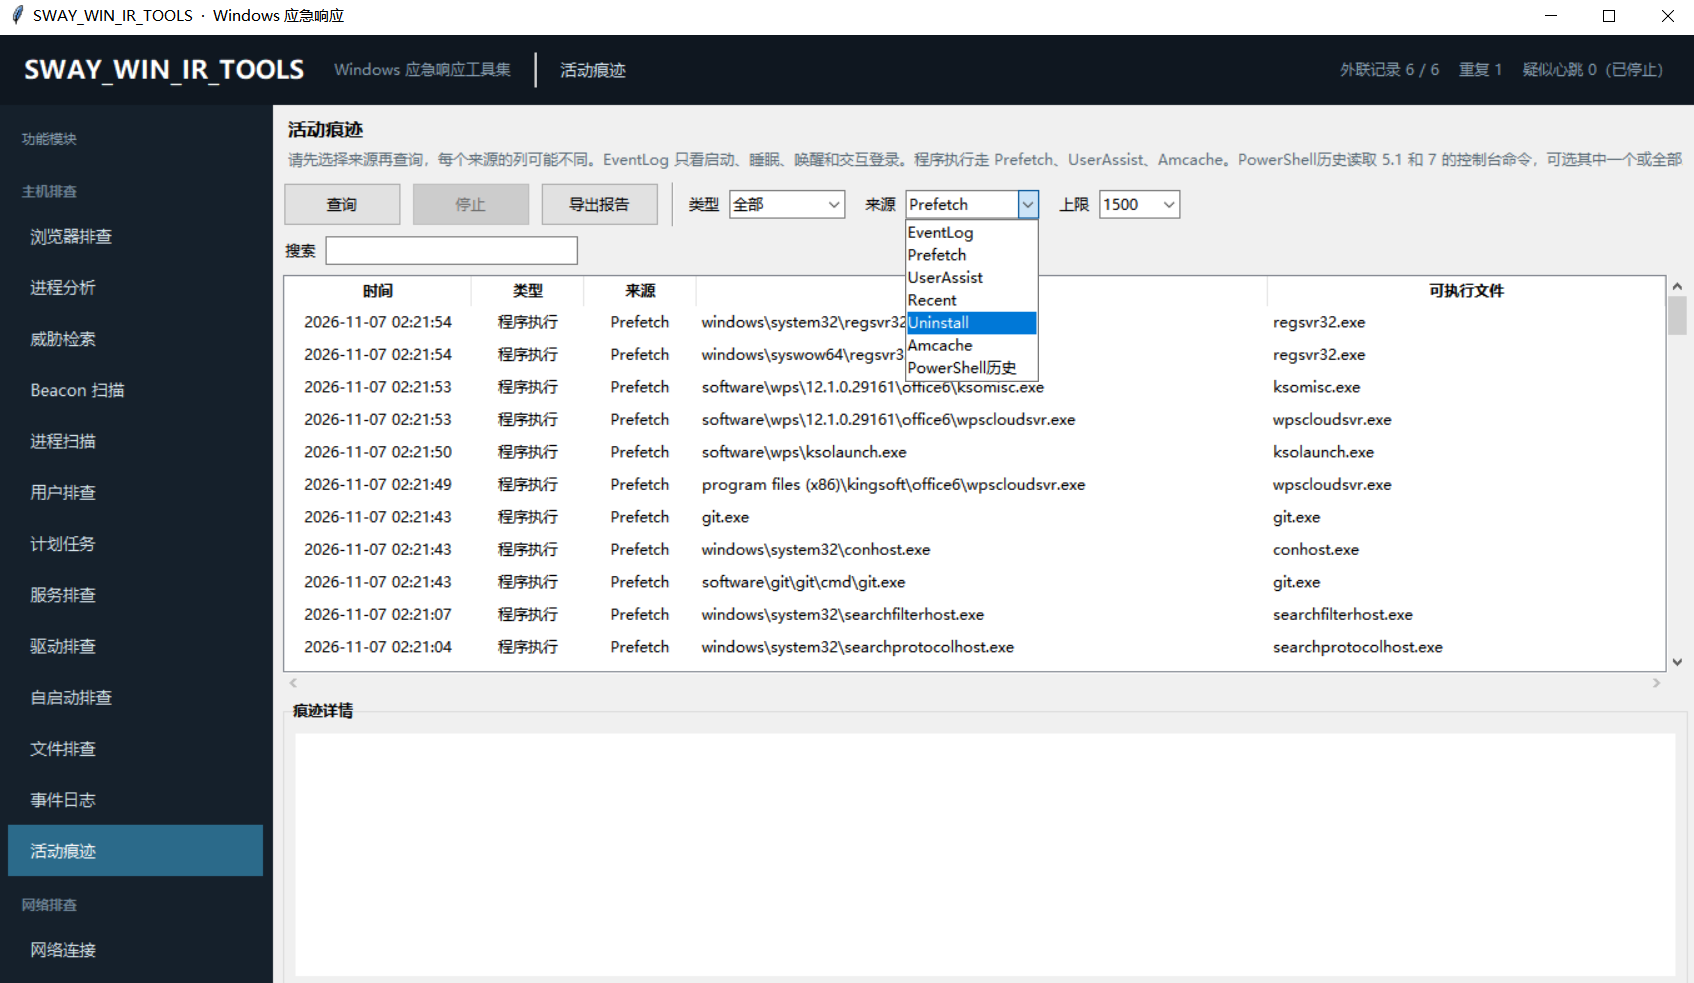](https://github.com/lmhsw1/SWAY_IR_Tools/blob/main/README/image-20261107032942498.png) ### 网络连接 [](https://github.com/lmhsw1/SWAY_IR_Tools#%E7%BD%91%E7%BB%9C%E8%BF%9E%E6%8E%A5) 视图设置成当前连接,可以查看各个进程中TCP、UDP 的连接情况,且筛选区分外联外网、内网和监听端口,用于确认哪个恶意进程外联恶意的ip地址。 [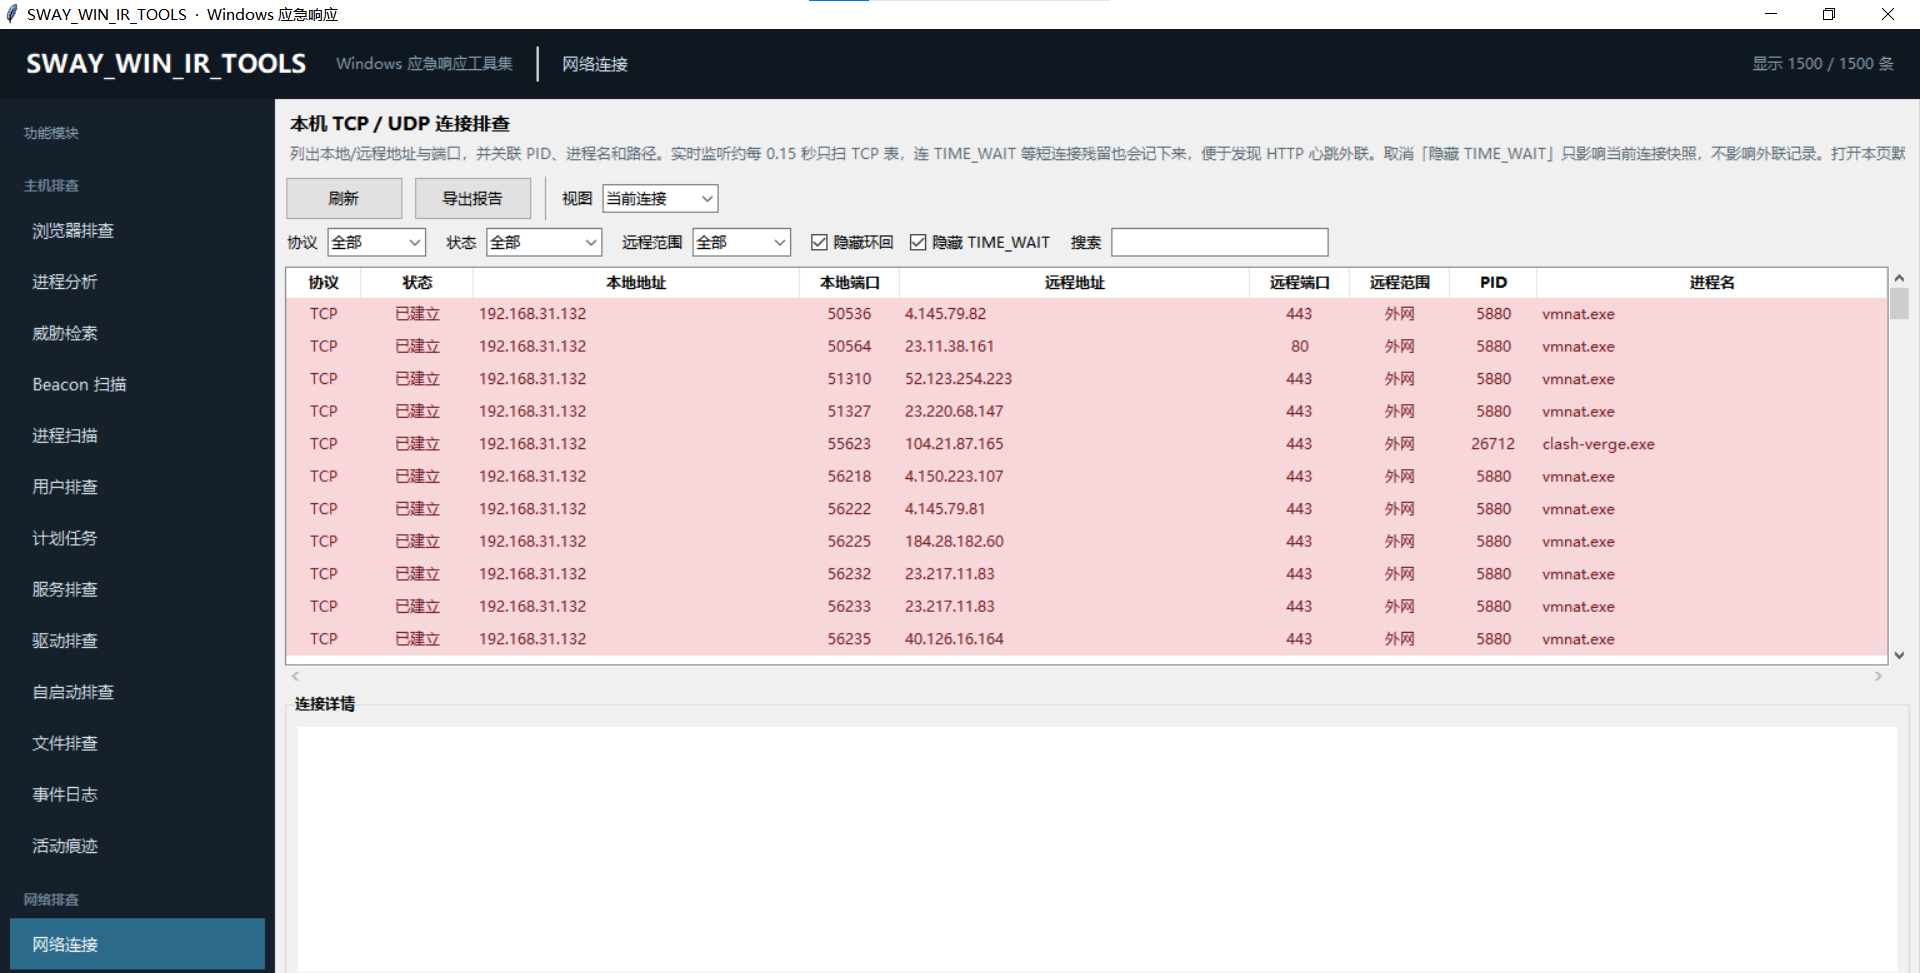](https://github.com/lmhsw1/SWAY_IR_Tools/blob/main/README/image-20261107010559661.png) 网络连接功能,视图切换成外联记录,可以点击开始监听,从而进行实时监听哪个进程分别外联了哪些ip地址,如果在应急响应中有态势感知设备等告警告知木马外联的恶意ip,那么可以配合安全设备快速定位恶意ip,且下图中第四列的间隔秒,可以计算出上一次外联这个ip和这次外联ip的间隔时间,从而帮助应急响应人员判断这个进程是否存在心跳机制,因为木马进程大部分都存在定时心跳通信。 [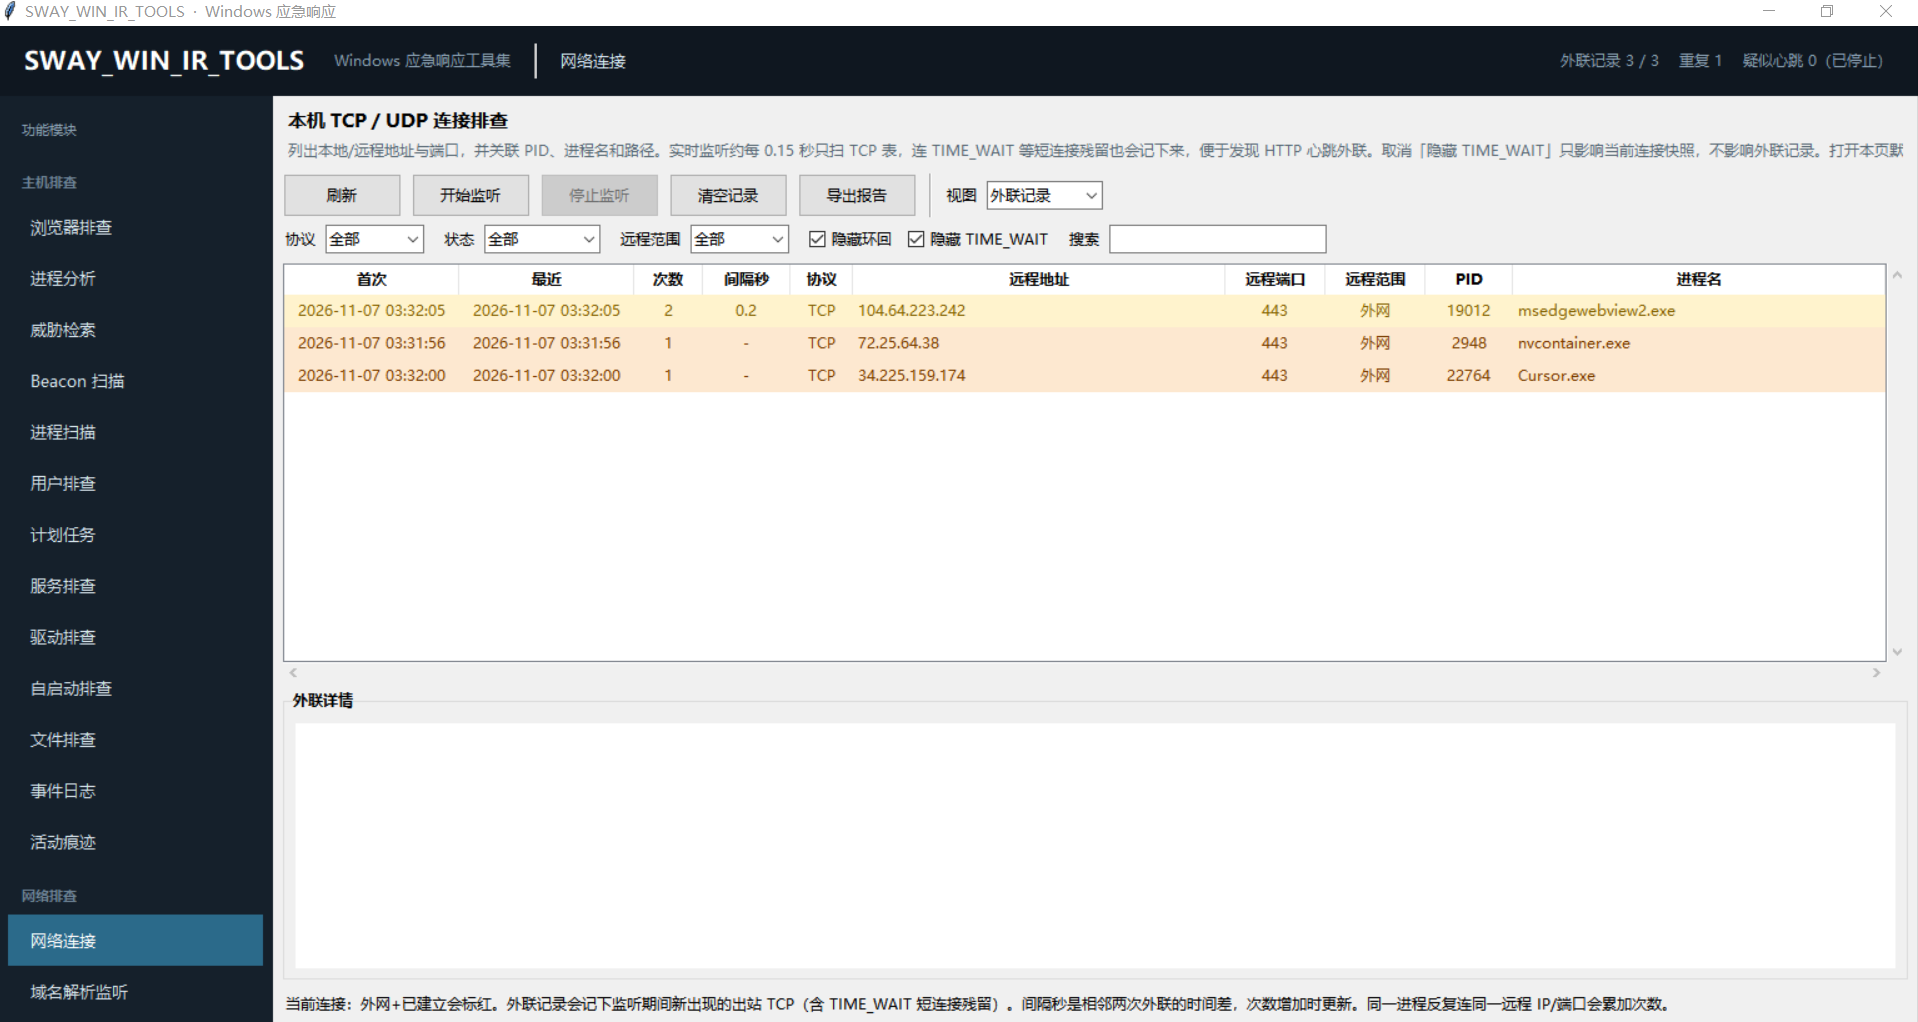](https://github.com/lmhsw1/SWAY_IR_Tools/blob/main/README/image-20261107033218340.png) ### 域名解析监听 [](https://github.com/lmhsw1/SWAY_IR_Tools#%E5%9F%9F%E5%90%8D%E8%A7%A3%E6%9E%90%E7%9B%91%E5%90%AC) 这个域名解析监听模块的功能,可以点击开始监听,从而监听一段时间内记录本机哪些进程对哪些域名发起解析请求,若有恶意钓鱼域名,则可以方便快速定位恶意进程。 [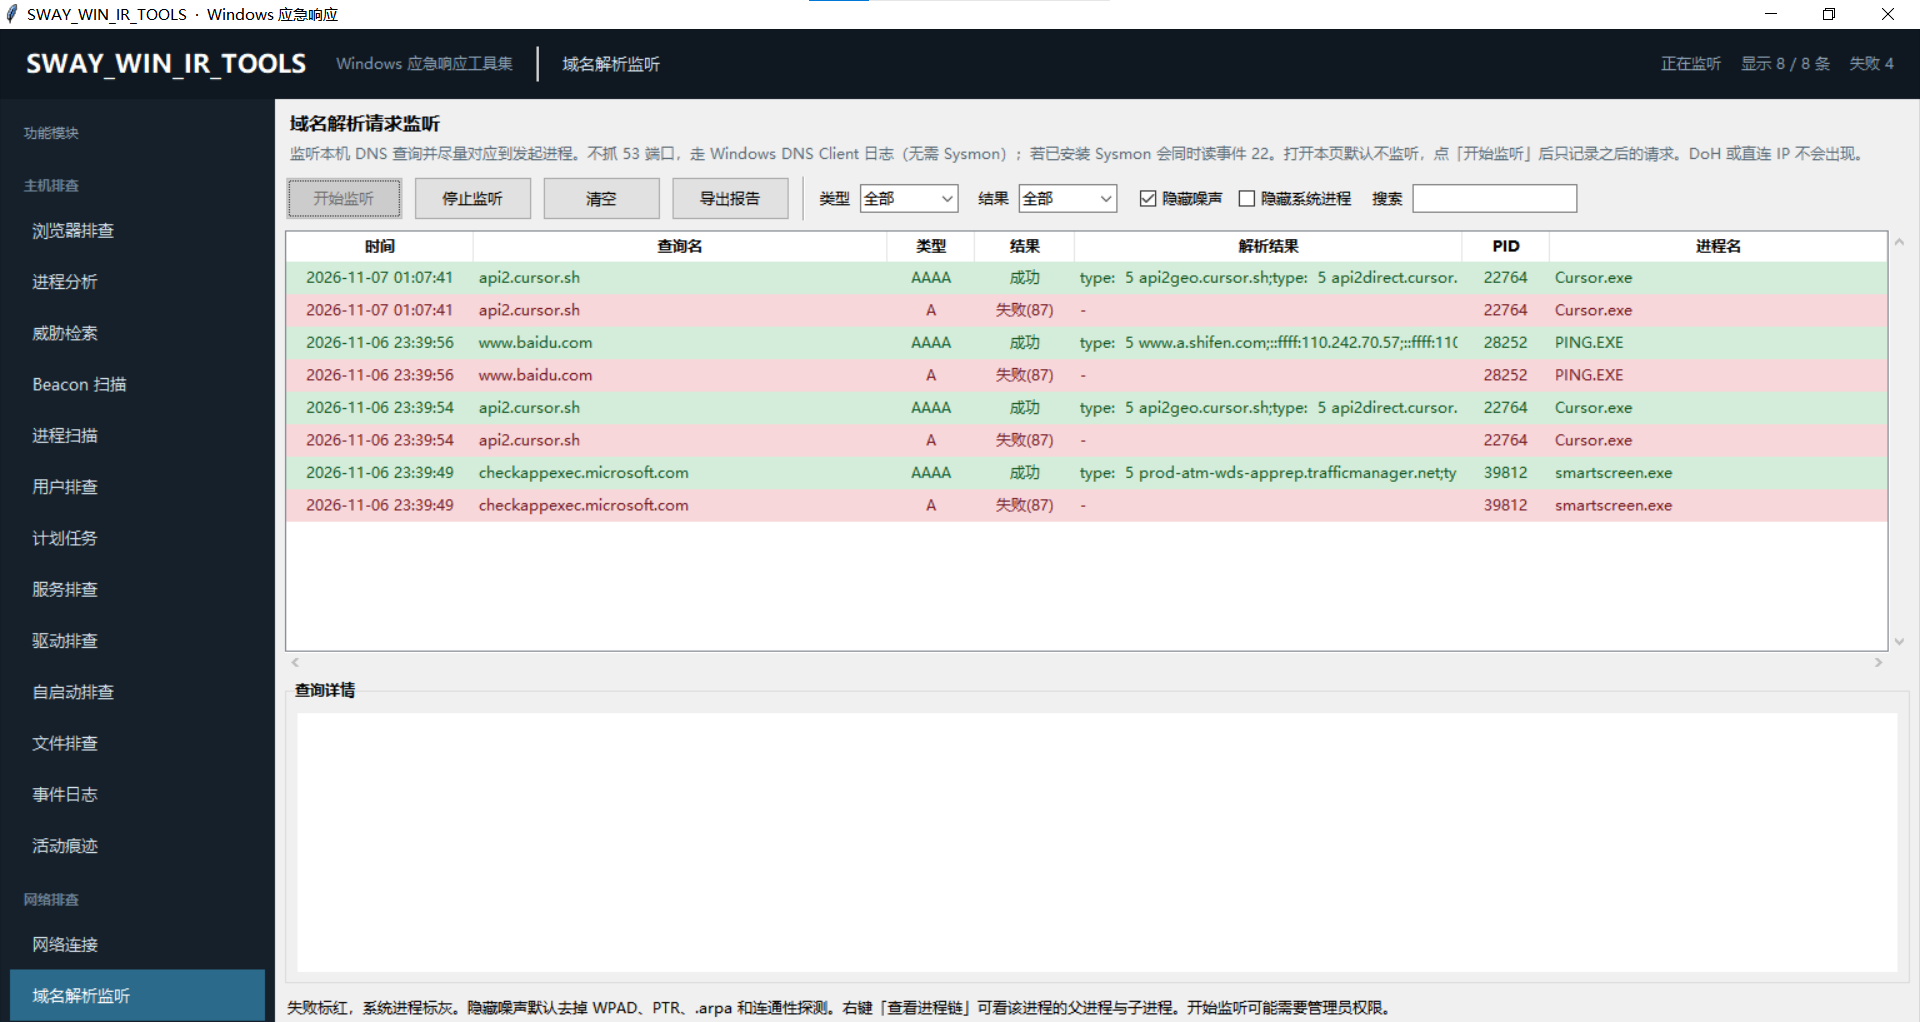](https://github.com/lmhsw1/SWAY_IR_Tools/blob/main/README/image-20261107010755508.png)
xiaodi
2026年11月18日 14:47
17
0 条评论
转发
收藏文档
上一篇
下一篇
手机扫码
复制链接
手机扫一扫转发分享
复制链接
分享
链接
类型
密码
更新密码
有效期
Markdown文件
Word文件
PDF文档
PDF文档(打印)