SRC挖掘
业务支付逻辑安全案例
某度ID值爆破任意登录
社交应用越权泄露漏洞
某迅相册APP绕过XSS
某度利用上传触发XSS
泄露验证造成签约越权
小程序放包绕过人脸识别
业务逻辑绕过人脸识别
竞争并发拿下挑战赛
某B未绑定导致任意注册
时间校验机制领取VIP
某视频不安全对象引用
无回显SSRF修改利用
社交应用放包越权测回
理财支付漏洞四舍五入
某迅API分享导致重定向
吃货去改包提权超管
某云厂商社区SSRF挖掘
代金卷导致的支付错误
某鹅邮箱附件上传XSS
导出功能导致任意修改
某商城补领优惠券并发
限制购买多次创建绕过
钓鱼供应链挖掘利用
老SQL注入换思路就行
EDUSRC玩通用逻辑
企业功能从限制入手
从逆向角度玩APP测试
CNVD通用漏洞证书思路
地图Key泄露绕过利用
绕过CDN获取2高2中
首单VIP签约叠加使用
简单的JS分析未授权
冷门CORS配置出错挖掘
登录框到通用漏洞挖掘
统一系统认证挖掘点
前端校验错误直接捡洞
前端检验导致信息泄露
众测SRC测试姿势总结
细微数据包找越权撤回
AI代码审计实现自动出货
小程序资产测文件上传
爆破支付密码绕过限制
APP绕过时间过期限制
某APP逆向渗透测试总
EDU证书985泄露越权
小程序让地址校验失效
短信验证码缺陷到弱口令
JS逆向签名链到任意登录
AI拿下第一个SRC漏洞
某EDU通用系统渗透测试
盘点主流大厂SRC规则
AI自动搞定小程序审计
2026浏览器安全插件
AI+小程序任意登录漏洞
众测一路追到供应链
AI渗透实战赋能记录
AI帮我挖到的第一个高危
某医院系统渗透测试
以为是文件上传结果是XSS
小程序接口泄漏接管
汇总越权重放APP挖掘
实战豆包EDU测试好帮手
业务系统漏洞验证记录
面向SRC的Agent知识体系
记一次src上某APP的测试
多个EDU&企业SRC分享
由未授权访问敏感泄露
Github收集到挖掘提交
越权访问导致数据泄露
登录页突破到后台功能
一次AI提示词注入实战
EDU某xx大学未授权访问
Yakit与Claude全链路渗透
某校园方案通用漏洞挖掘
信息收集到通用getshell
没有AI很难挖到的案例
注册审核绕过泄露组合漏洞
SRC漏洞报告提交稿Skill
开局从登录到未授权注入
红队Agent自主挖洞过程
弱口令从用户级别跳跃
弱口令到JS接口扩大战果
某省护网一次特殊的SQL注入
SRC资产测绘监控链
越权管理到信息泄露
弱口令到JS扩大成果
登录页面到未授权SQL注入
EduSRC漏洞猎洞工具
SRC业务威胁情报挖掘
CNVD未授权漏洞广扫
App接口接管调用挖掘
威胁情报资源挖掘指南
逆向操作助力拿下高危
记录几个edu漏挖思路
审计JS接口未授权漏洞
从模块源码到文件读取
记录几个edu漏洞挖掘思路
经典的任意用户接管
小迪安全知识库
-
+
首页
从模块源码到文件读取
从模块源码到文件读取
### 本文所述漏洞测试流程与技术细节,仅用于网络安全领域的经验交流与防御技术研究。文中所涉及的所有系统漏洞,均已在披露前完成修复。严禁任何个人或组织将文中技术用于未授权系统的攻击、入侵或破坏行为。任何因违反此声明、擅自利用相关技术而引发的法律责任及不良后果,均由实际操作者自行承担,与本文作者及发布平台无关 **测试过程总结** 本次测试从一个需要登录的 Drupal 站点开始,通过页面源代码识别出 Drupal 7,并从前端 JavaScript 引用中发现 /sites/all/modules/custom/common/ 自定义模块路径。随后依据 Drupal 模块命名规则尝试访问 common.info 和 common.module,成功获取模块源码。 开局一个首页无权限,需要登录 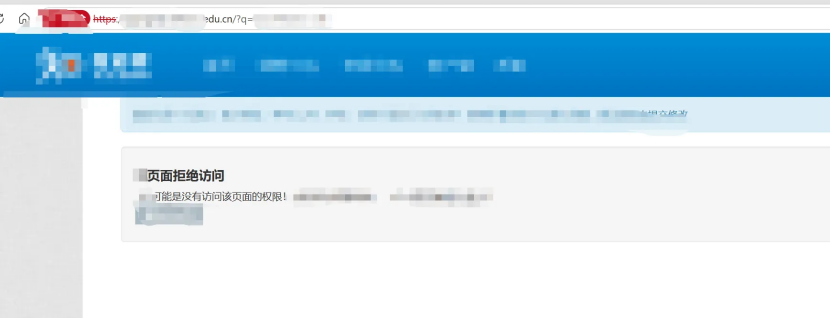 查看页面源代码发现使用了 Drupal 7 cms 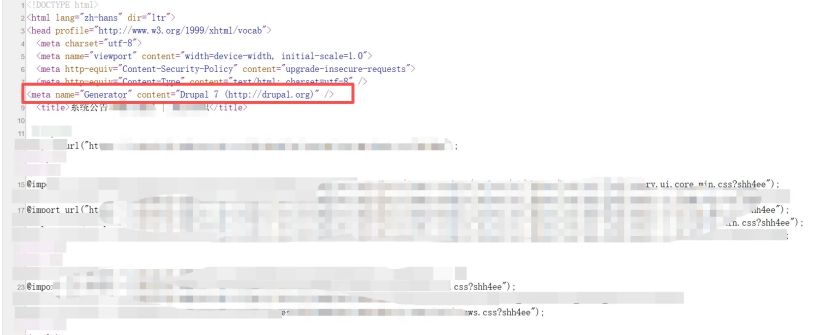 并且发现引用的js资源存在于此路径 /sites/all/modules/custom/ 下,此路径是Drupal的站点自定义模块 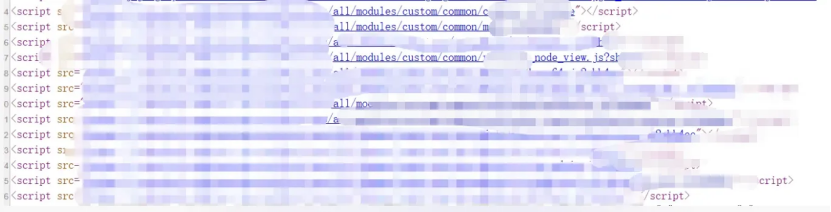 查看其中 /sites/all/modules/custom/common/xxxx\_xxxx\_view.js 发现资源下载相关路径:?q=xxxx/xxxx/downloadResource/ 这说明站点存在资源下载功能 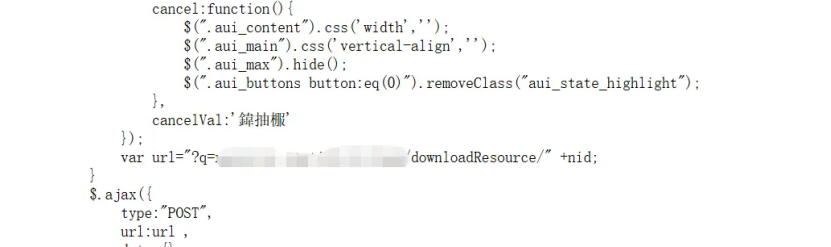 按照 Drupal 7 的模块文件命名规则,/sites/all/modules/custom/common中目录名为 common 的模块通常包含: common.info common.module 于是 尝试访问 https://xxxx/sites/all/modules/custom/common/common.module 成功下载源码 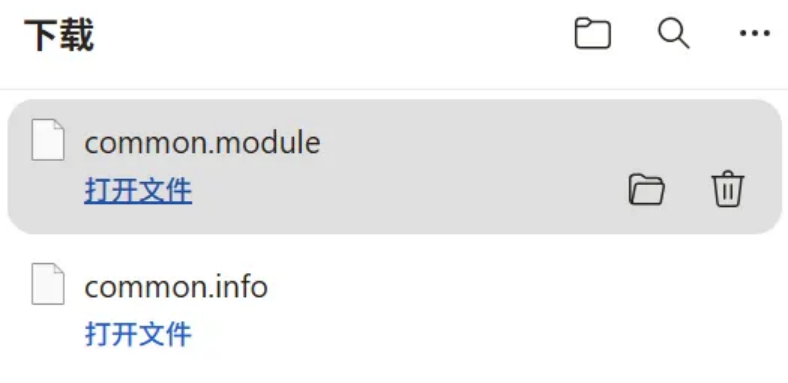 审计源码发现三个关键证据: 1. 真实路由是 downloadResourceBegin/%。 2. 回调函数是 downloadResourceBegin。 3. access callback => true 表示该路由没有登录权限判断。 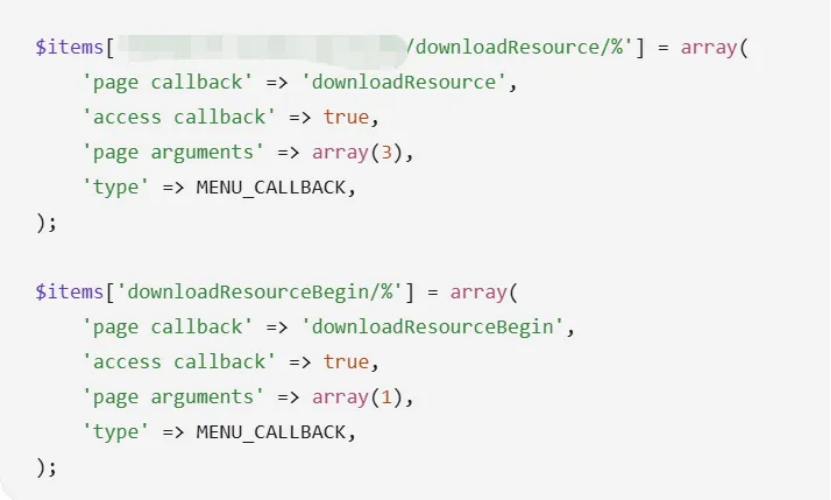 继续查看源码中正常下载函数: 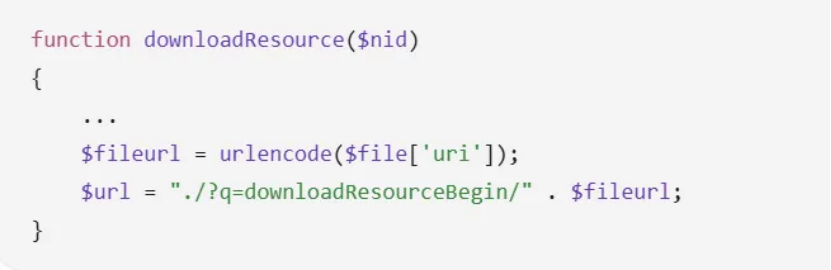 由此可以确定,正常业务会把文件 URI 拼接到: ?q=downloadResourceBegin/<下载文件的路径> 尝试构造请求,成功实现任意文件读取: 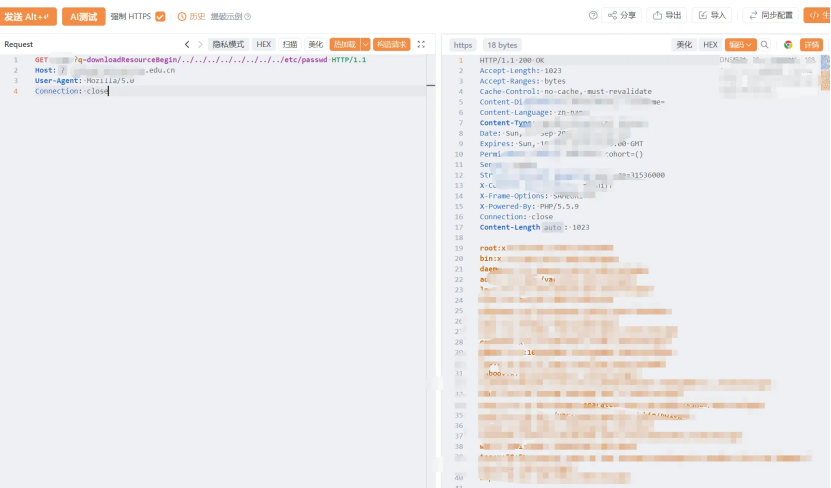 后续继续审计还发现一个布尔sql注入 设置1=2条件为假,立马响应 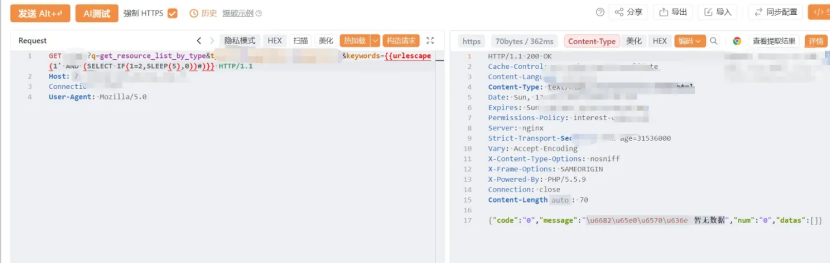 1=1 条件为真,响应超时,推测是sleep时间设置太长了,数据库会执行多次sleep导致的超时 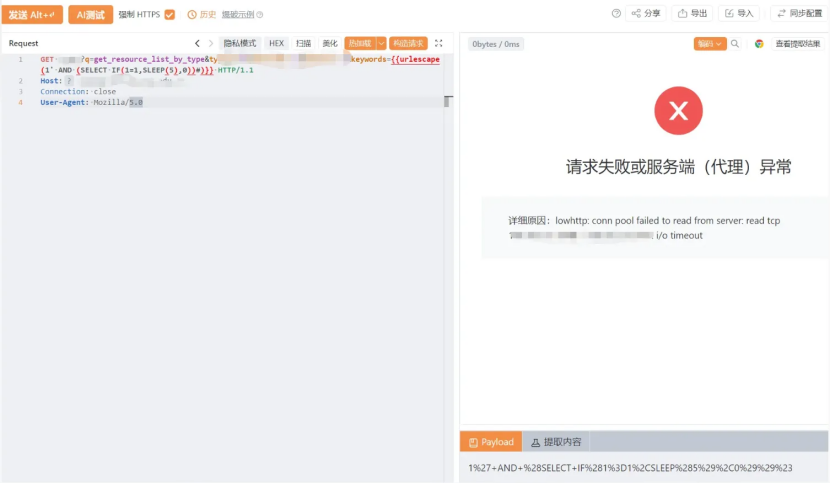 把sleep时间设置为0.3,成功延迟20秒后响应: 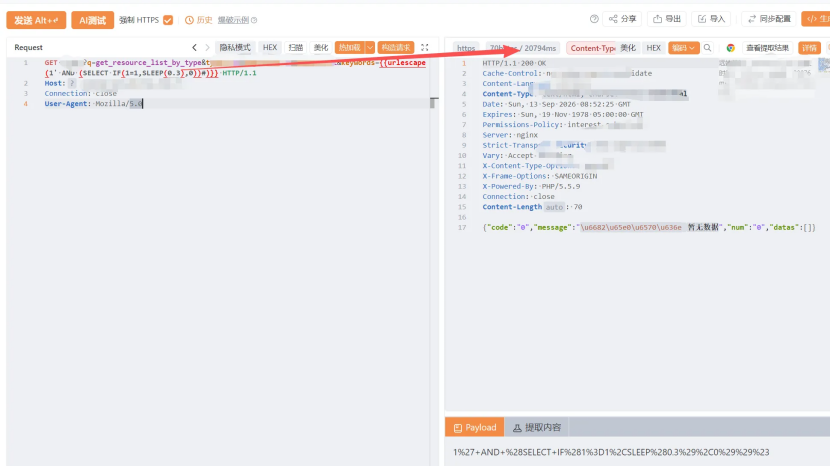 通过fofa语法检索,发现32条匹配结果,证明为通用系统 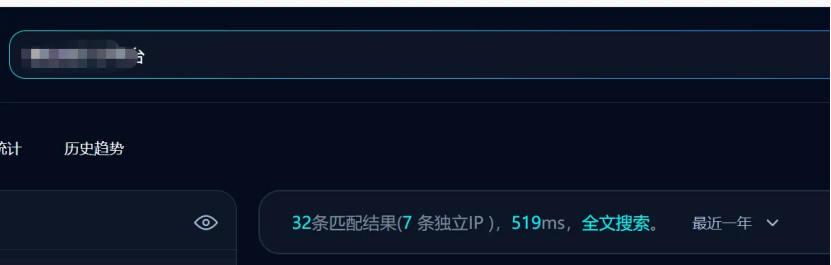 总结 本次测试并不是从盲目扫描或直接构造攻击载荷开始,而是沿着“页面线索—技术识别—前端资源—自定义模块源码—源码审计—行为验证”的路径逐步推进。各位师傅在发现目标使用Drupal时也可以按照文章中 自定义模块 的方向尝试推进
xiaodi
2026年10月17日 13:52
7
0 条评论
转发
收藏文档
上一篇
下一篇
手机扫码
复制链接
手机扫一扫转发分享
复制链接
分享
链接
类型
密码
更新密码
有效期
Markdown文件
Word文件
PDF文档
PDF文档(打印)